



Киберпреступники провели дефейс камер слежения Canon в Японии

Киберпреступники провели дефейс камер слежения Canon в Японии

Киберпреступники провели дефейс камер слежения Canon в Японии

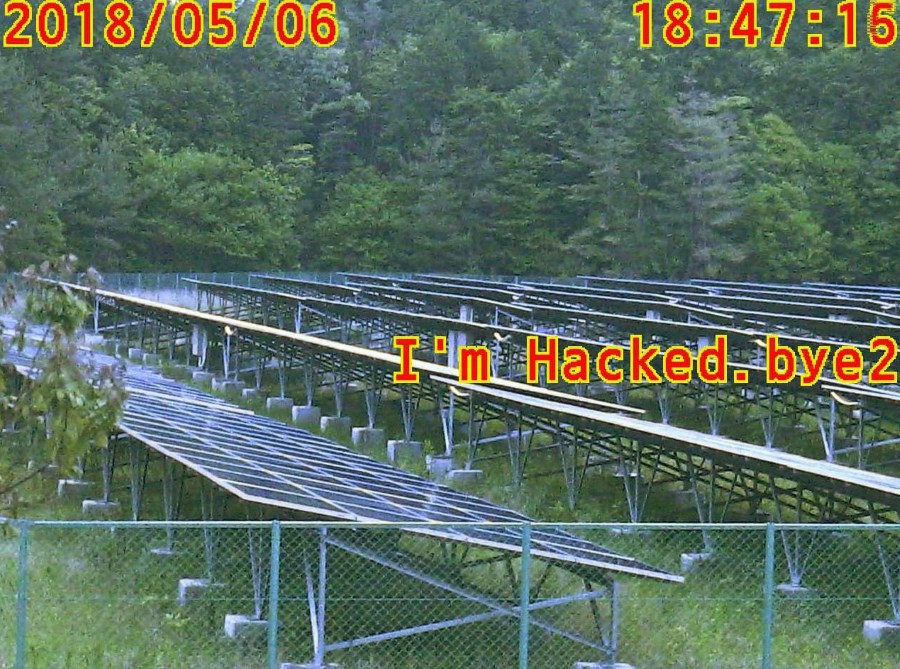
Киберпреступникам удалось вывести из строя 60 камер слежения и безопасности от компании Canon по всей Японии. В основном пострадали морские порты, рыбный рынок в Хиросиме и медицинский центр для людей с ограниченными возможностями в Кобе.

Злоумышленники провели дефейс камер, оставив сообщения «I'm Hacked. bye2» («Я взломан. Пока2»).

Основная часть атаки была произведена 6 мая, согласно снимкам, полученным со взломанных устройств. Однако есть основания полагать, что подобные дефейсы происходят уже на протяжении нескольких недель.

Представители Canon опубликовали официальное сообщение после первых сообщений об инцидентах со взломом.

Специалисты полагают, что основной причиной массовых взломов стали пароли по умолчанию, которые владельцы камер часто не удосуживаются менять на собственные.

«У IoT-устройств есть много проблем, касающихся безопасности», — объясняет эксперт, известный под псевдонимом piyokango. — «Очень важно менять все пароли по умолчанию, так как злоумышленники используют именно их в первую очередь».

Власти города Агео следующим образом прокомментировали сиутацию:

«Мы не могли предсказать такого развития событий».

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru