



Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Специалисты ProtectWise сообщают об обнаружении китайских киберпреступных групп, связанных с разведкой, которые специализируются на краже сертификатов, предназначенных для подписи кода. Такие сертификаты могут играть ключевую роль в распространении вредоносных программ, так как позволяют обойти антивирусные средства защиты.

Более того, обнаруженные группы злоумышленников обменивались добытыми ресурсами на протяжении девяти лет.

ProtectWise назвали главную киберпреступную группу Winnti Umbrella. По предположениям экспертов, эта группа может быть связана с Winnti, PassCV, APT17, Axiom, LEAD, BARIUM, Wicked Panda и GREF.

Специалисты ожидают, что после публикации их отчета группа злоумышленников предпримет шаги, чтобы замаскировать свою инфраструктуру и методику атак.

Winnti Umbrella в первую очередь ориентирована на игровые студии и высокотехнологичные предприятия, у которых можно получить сертификаты подписи кода. В дальнейшем киберпреступная группа атакует уйгурских и тибетских активистов, правительственные и технологические компании Таиланда.

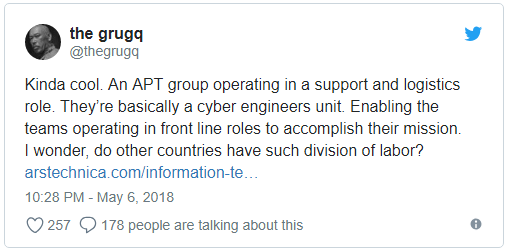
Аналитик в области безопасности, известный как The Gruqq, в Twitter написал по поводу этой группы следующее:

«Эта APT-группа представляет собой некое объединение киберинженеров, выступающее на заднем плане и обеспечивающее другие киберпреступные группы поддержкой».

Отчет ProtectWise также свидетельствует о том, что группа атакует жертв электронными письмами, содержащими вложения, замаскированные под резюме. При открытии такого резюме на компьютер жертвы устанавливается вредоносная программа.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru