



Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

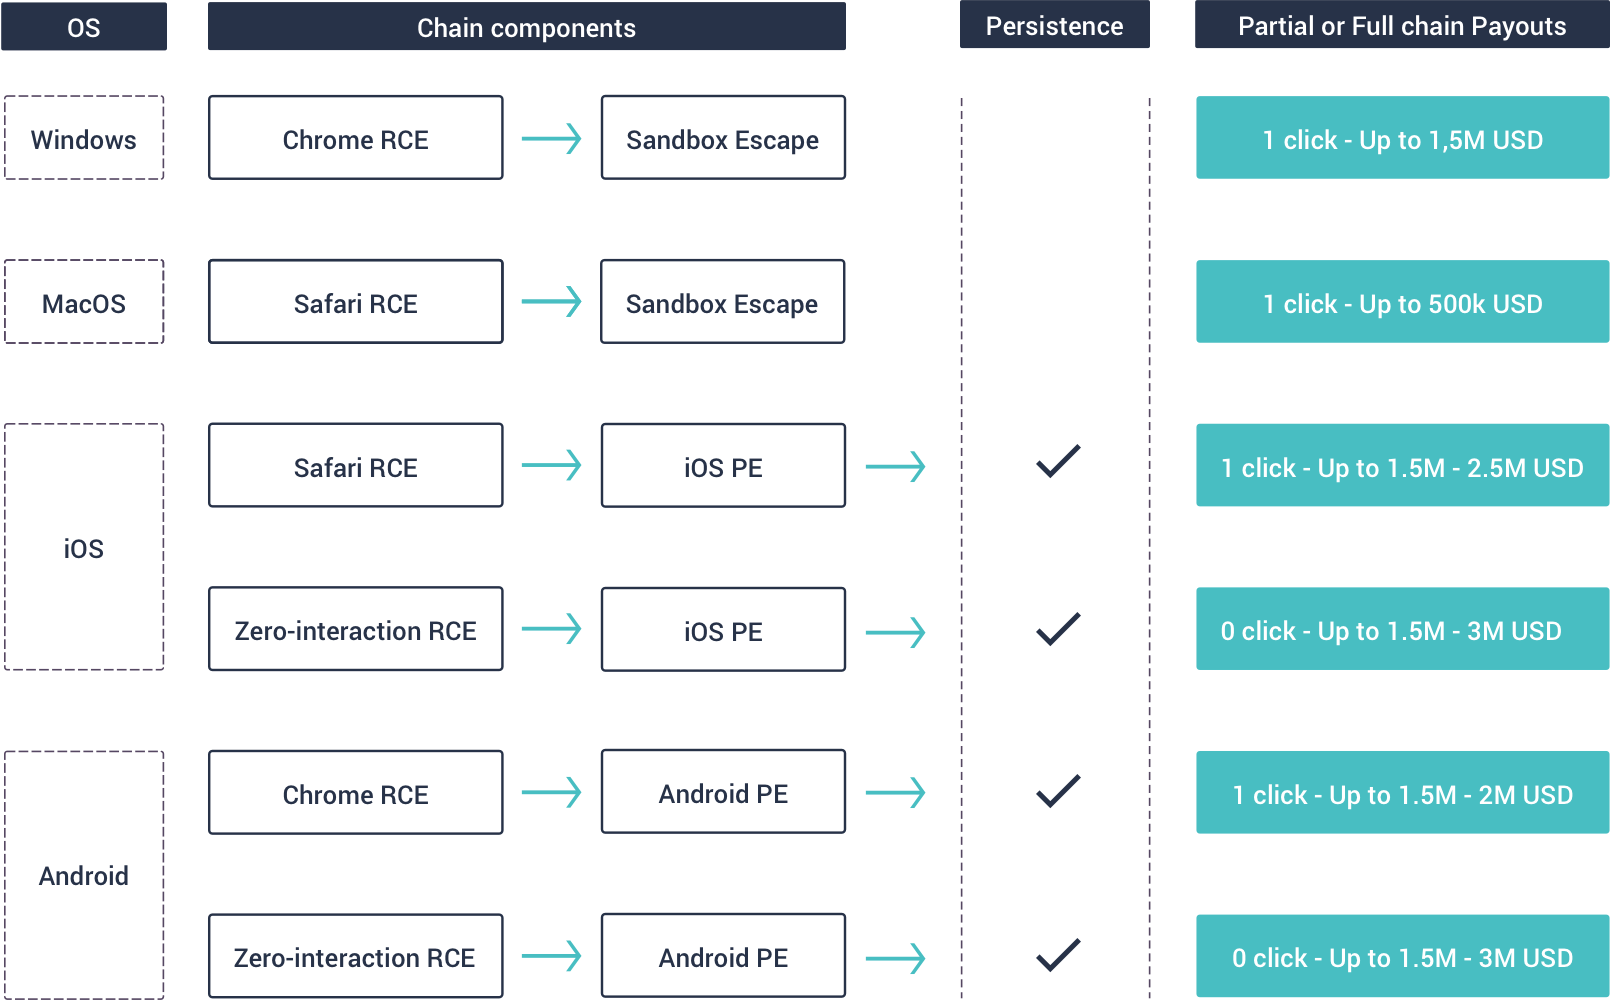
Новый стартап, организованных в Дубае, предлагает различные формы вознаграждений за обнаружение 0-day эксплойтов для Android, iOS, Windows и macOS. Максимальная сумма, которую могут получить специалисты за инструменты для взлома Android и iOS, составляет $3 миллиона.

Стартап называется Crowdfense и базируется в Объединенных Арабских Эмиратах. Во вторник представители Crowdfense разослали пресс-релиз журналистам, в котором говорилось про программу вознаграждений.

Директор Crowdfense Андреа Заппароли Манзони утверждает, что компания таким образом пытается присоединиться к этому рынку, скупая информацию о 0-day уязвимостях, а затем продавая ее правоохранительным органам и разведслужбам.

«Я смотрю на это с позиции защиты прав и интересов обычных граждан, которую могут обеспечить правоохранительные органы», — утверждает Заппароли в интервью. — «Мы фокусируемся только на инструментах, направленных на облегчение деятельности правоохранительных органов или разведки, а не на уничтожение или ухудшение функциональности и эффективности целевых систем. Мы планируем лишь собирать информацию».

Помимо iOS и Android, компания также ищет 0-day эксплойты для Windows, macOS. По словам Заппароли, Crowdfense не заинтересована в эксплойтах для IoT-устройств или популярных сайтов.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru