



ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

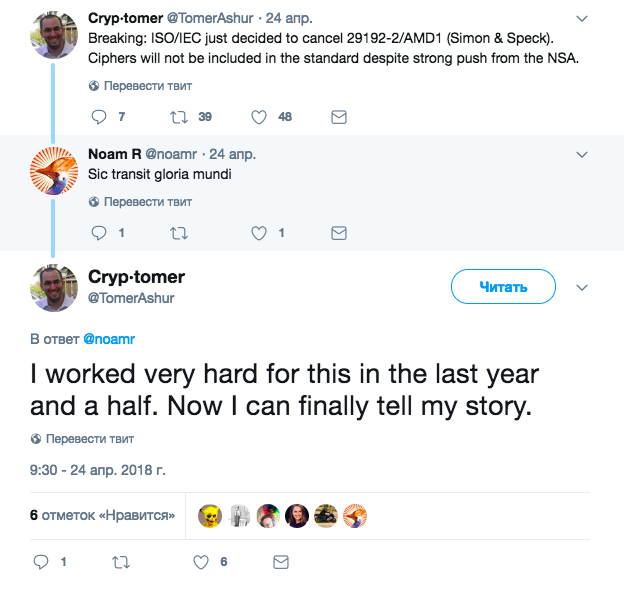
Два новых алгоритма шифрования, разработанные Агентством национальной безопасности (АНБ) США, были отвергнуты международным органом стандартизации. Криптографические инструменты «Simon» и «Speck» были разработаны для обеспечения безопасности получаемых и отправляемых IoT-устройствами данных.

Однако на этой неделе Международная организация по стандартизации (ISO) отвергла такие методы из-за опасений, что инструменты содержат бэкдор, который может позволить агента спецслужб США взломать шифрование. Также стало известно, что многие специалисты в области криптографии жаловались на угрозы от американских шпионов.

«За последние полтора года я много работал над этим, теперь я могу, наконец, рассказать свою историю», — пишет в Twitter один из экспертов Томер Ашур, представлявший бельгийскую делегацию.

Затем господин Ашур отметил «возмутительное поведение» АНБ как основную причину непринятия двух разработок АНБ в качестве стандартов. Отмечается агрессивное поведение представителей АНБ в отношении экспертов, подвергнувших сомнениям некоторые принятые агентством решения по части их алгоритмов.

Больше всего досталось самому Ашуру, Орру Дункельману и Даниэлю Бернштейну, которые представляли израильскую и немецкую делегации соответственно.

Ашур отметил, что если бы представители АНБ вели себя достойно, можно было бы рассмотреть вопрос иначе, однако они, по мнению эксперта, пытались запугать всех сомневающихся в их методах.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru