



ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

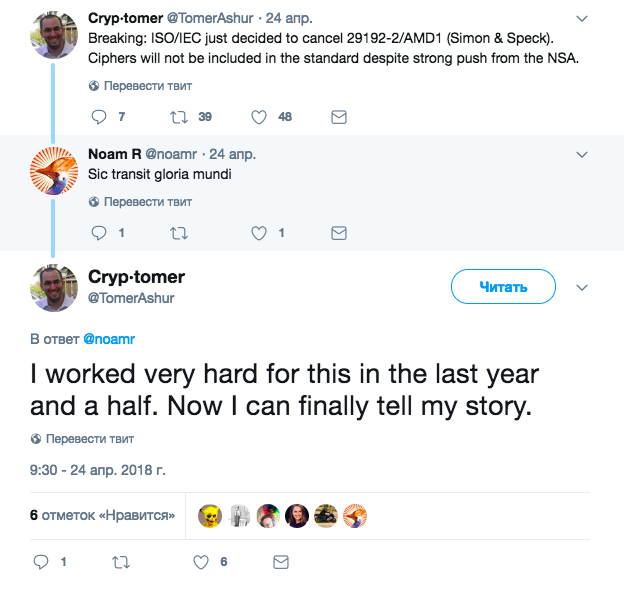
Два новых алгоритма шифрования, разработанные Агентством национальной безопасности (АНБ) США, были отвергнуты международным органом стандартизации. Криптографические инструменты «Simon» и «Speck» были разработаны для обеспечения безопасности получаемых и отправляемых IoT-устройствами данных.

Однако на этой неделе Международная организация по стандартизации (ISO) отвергла такие методы из-за опасений, что инструменты содержат бэкдор, который может позволить агента спецслужб США взломать шифрование. Также стало известно, что многие специалисты в области криптографии жаловались на угрозы от американских шпионов.

«За последние полтора года я много работал над этим, теперь я могу, наконец, рассказать свою историю», — пишет в Twitter один из экспертов Томер Ашур, представлявший бельгийскую делегацию.

Затем господин Ашур отметил «возмутительное поведение» АНБ как основную причину непринятия двух разработок АНБ в качестве стандартов. Отмечается агрессивное поведение представителей АНБ в отношении экспертов, подвергнувших сомнениям некоторые принятые агентством решения по части их алгоритмов.

Больше всего досталось самому Ашуру, Орру Дункельману и Даниэлю Бернштейну, которые представляли израильскую и немецкую делегации соответственно.

Ашур отметил, что если бы представители АНБ вели себя достойно, можно было бы рассмотреть вопрос иначе, однако они, по мнению эксперта, пытались запугать всех сомневающихся в их методах.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru