



Крупнейший в мире сервис платных DDoS-атак WebStresser прикрыт полицией

Крупнейший в мире сервис платных DDoS-атак WebStresser прикрыт полицией

Крупнейший в мире сервис платных DDoS-атак WebStresser прикрыт полицией

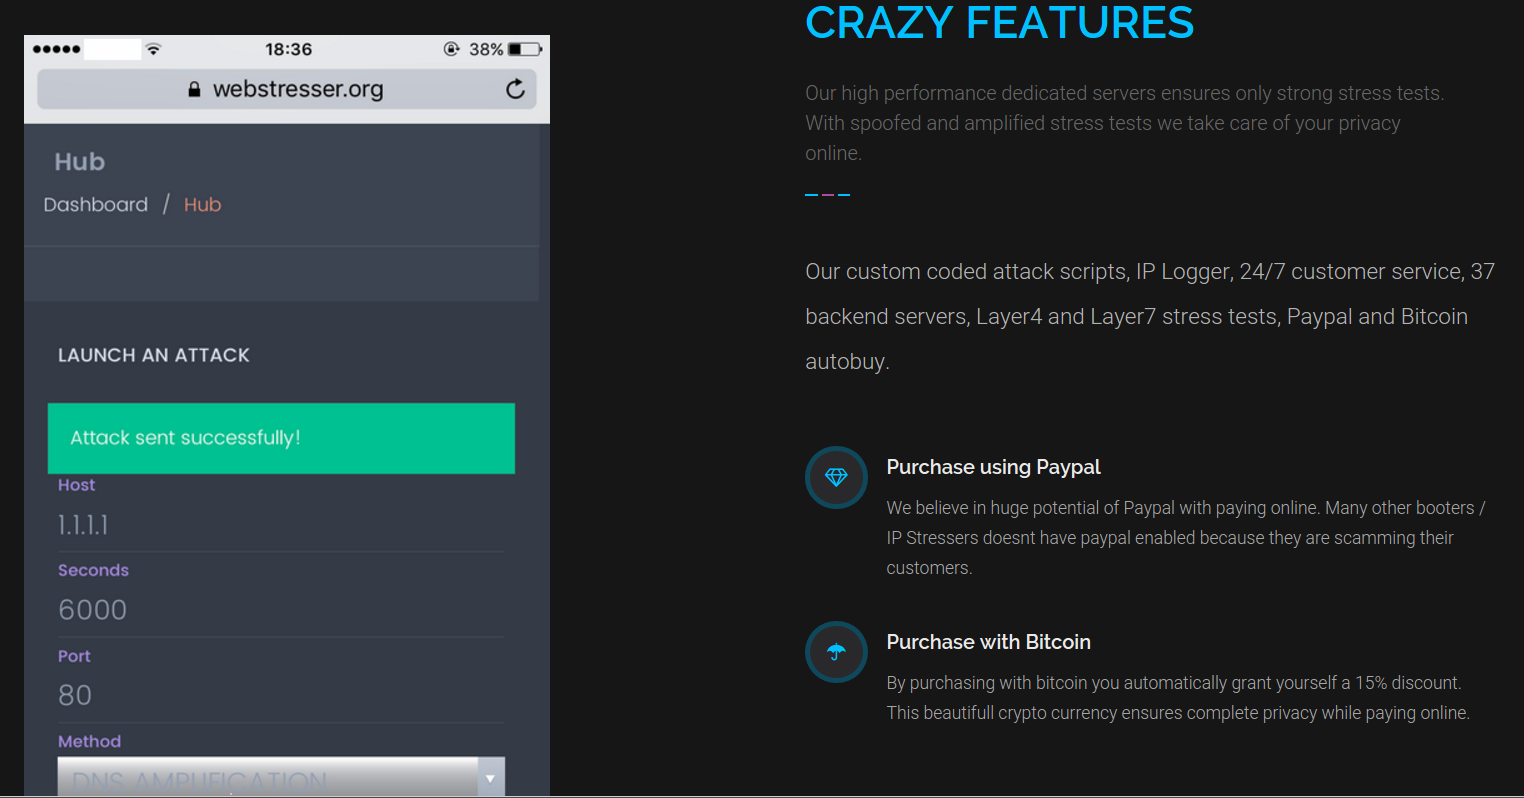
Правоохранительные органы Америки, Великобритании и Нидерландов поспособствовали прекращению деятельности крупнейшего сервиса WebStresser.org, позволяющего за определенную плату заказать DDoS-атаки.

Ранее домен располагался по адресу Webstresser.co, операция по ликвидации сервиса получила имя «Operation Power Off». С помощью услуг WebStresser любой пользователь мог заказать кибератаку типа DDoS на чем-либо не угодивший ему веб-ресурс.

На момент закрытия сервис насчитывал 136 000 зарегистрированных пользователей. Национальное агентство Великобритании по борьбе с преступностью уточнило, что сервисом DDoS-атак можно воспользоваться всего за $14,99, это позволит любым пользователям, даже не обладающим каким-либо знаниями в данной области, проводить массированные атаки на неугодные сайты.

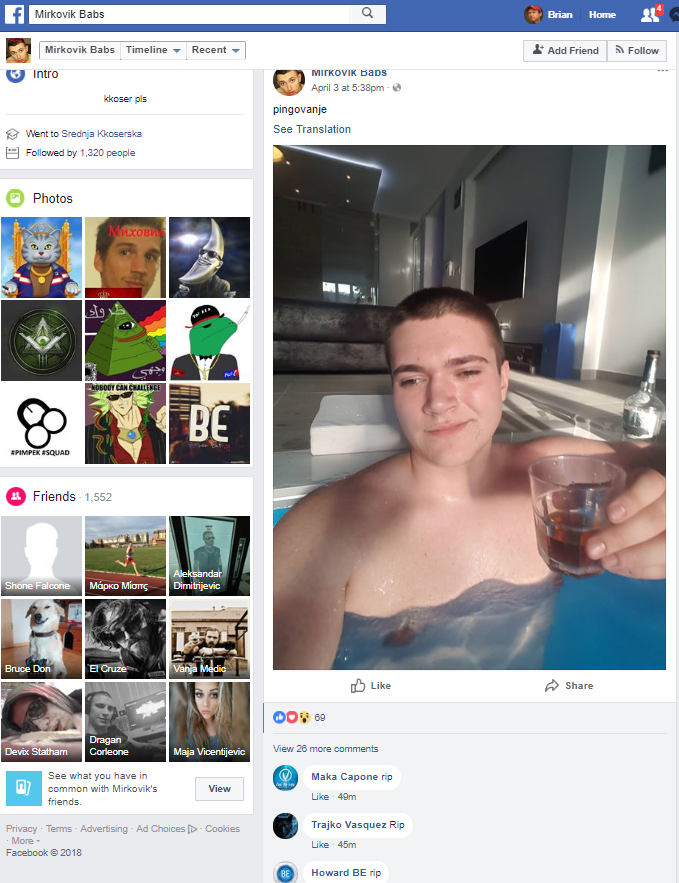
По данным органов, администратором WebStresser является 19-летний подросток из Сербии по имени Йован Миркович (Jovan Mirkovic). Миркович пользуется онлайн-псевдонимом m1rk. Так выглядит его страница на Facebook:

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru