



В Сети появился инструмент для создания вредоносных документов Office

В Сети появился инструмент для создания вредоносных документов Office

В Сети появился инструмент для создания вредоносных документов Office

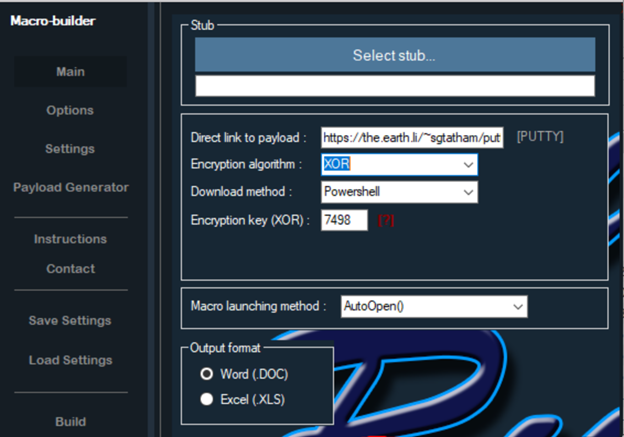
В Сети появился инструмент для автоматического создания документов Microsoft Office со встроенными вредоносными макросами, которые выступают в качестве дроппера, загружая на компьютер жертвы банковские трояны. Инструмент получил имя Rubella Macro Builder.

О появлении «дешевого, быстрого, способного обойти антивирусную защиту» инструмента сообщили исследователи Flashpoint Виталий Кремец, Амина Башир и Пол Бербадж.

«Как правило, распространяемый через вложения Microsoft Word или Excel в электронных письмах, созданный с помощью Rubella вредонос вступает в качестве первого этапе заражения. Он выполняет функцию загрузки дополнительных вредоносных составляющих на компьютер пользователя», — сообщают специалисты.

Эксперты отметили, что инструмент продается на «самом популярном российском хакерском форуме», где впервые был замечен в конце февраля. Первоначально киберпреступники разных мастей могли приобрести его за ежемесячную плату в размере 500 долларов США, затем в апреле сумма была снижена до 120 долларов за трехмесячную подписку.

«Отвечающие за маркетинг Rubella Macro Builder лица, скорее всего, действуют из западного полушария, к такому выводу можно прийти исходя из их хорошего знания английского языка», — объясняет Пол Бербадж, старший исследователь вредоносных программ в Flashpoint.

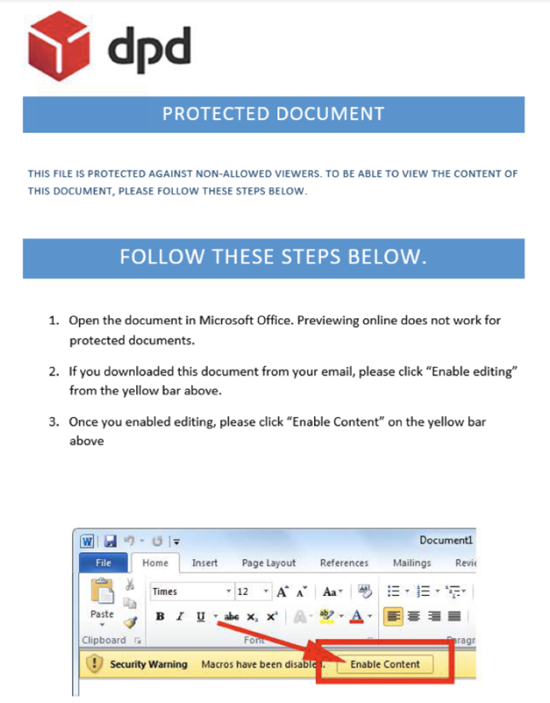
Согласно Flashpoint, Rubella Macro Builder предоставляет различные алгоритмы шифрования и методы для загрузки и выполнения дополнительного вредоносного кода. Помимо этого, он способен оснастить генерируемые документы различными «темами приманки и социальной инженерии».

«Вредоносные документы, созданные с помощью Rubella Macro Builder, обычно прикрепляются к электронным письмам и рассылаются в рамках массовых спам-кампаний», — продолжает Бербадж. — «На данный момент нет какой-либо конкретной страны или организации, на которую нацелены киберпреступники, использующие этот инструмент».

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru