


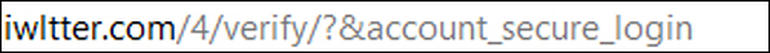

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

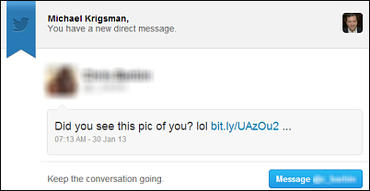
Эксперты предупреждают о новой волне фишинга, использующего взломанные аккаунты Twitter для рассылки личных сообщений. В теле этих сообщений содержится ссылка, ведущая на поддельную страницу для входа в Twitter, саму страницу не отличить от оригинала.

Скриншот личного сообщения, содержащего злонамеренную ссылку, можно посмотреть ниже.

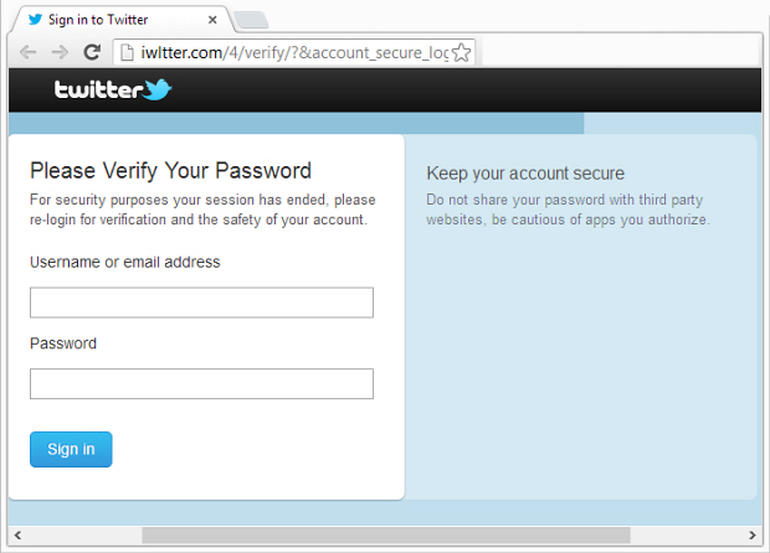
После перехода по этой ссылке вы попадаете на страницу, которая выглядит совершенно легитимной в глазах среднестатистического пользователя.

Если ввести в эти поля свои учетные данные, они попадут в руки злоумышленников, которые получат полный контроль над вашей учетной записью.

Чтобы защитить себя от подобной киберугрозы, специалисты рекомендуют придерживаться следующих правил:

  • Не переходите по сомнительным ссылкам в личных сообщениях;
  • Всегда обращайте внимание на адрес веб-страницы, которая просит вас ввести свои данные;
  • В случае с этой вредоносной кампанией фишинговую страницу практически не отличить от легитимного оригинала, однако есть некоторые тонкие нюансы, которые помогут вам вычислить подделку.

Внимательно приглядитесь к адресу, вы должны заметить, что вместо «Twitter» там указано «iwltter». Это старый прием, который киберпреступники успешно используют, рассчитывая на невнимательность пользователей.

Также эксперты призывают быть особо внимательными при использовании мобильных устройств (планшетов, смартфонов), так как адрес поддельной страницы может быть неразборчив. Стоит также обращать внимание на отправителя подозрительного личного сообщения, если вы не знакомы с этим человеком, можно смело игнорировать сообщение.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru