


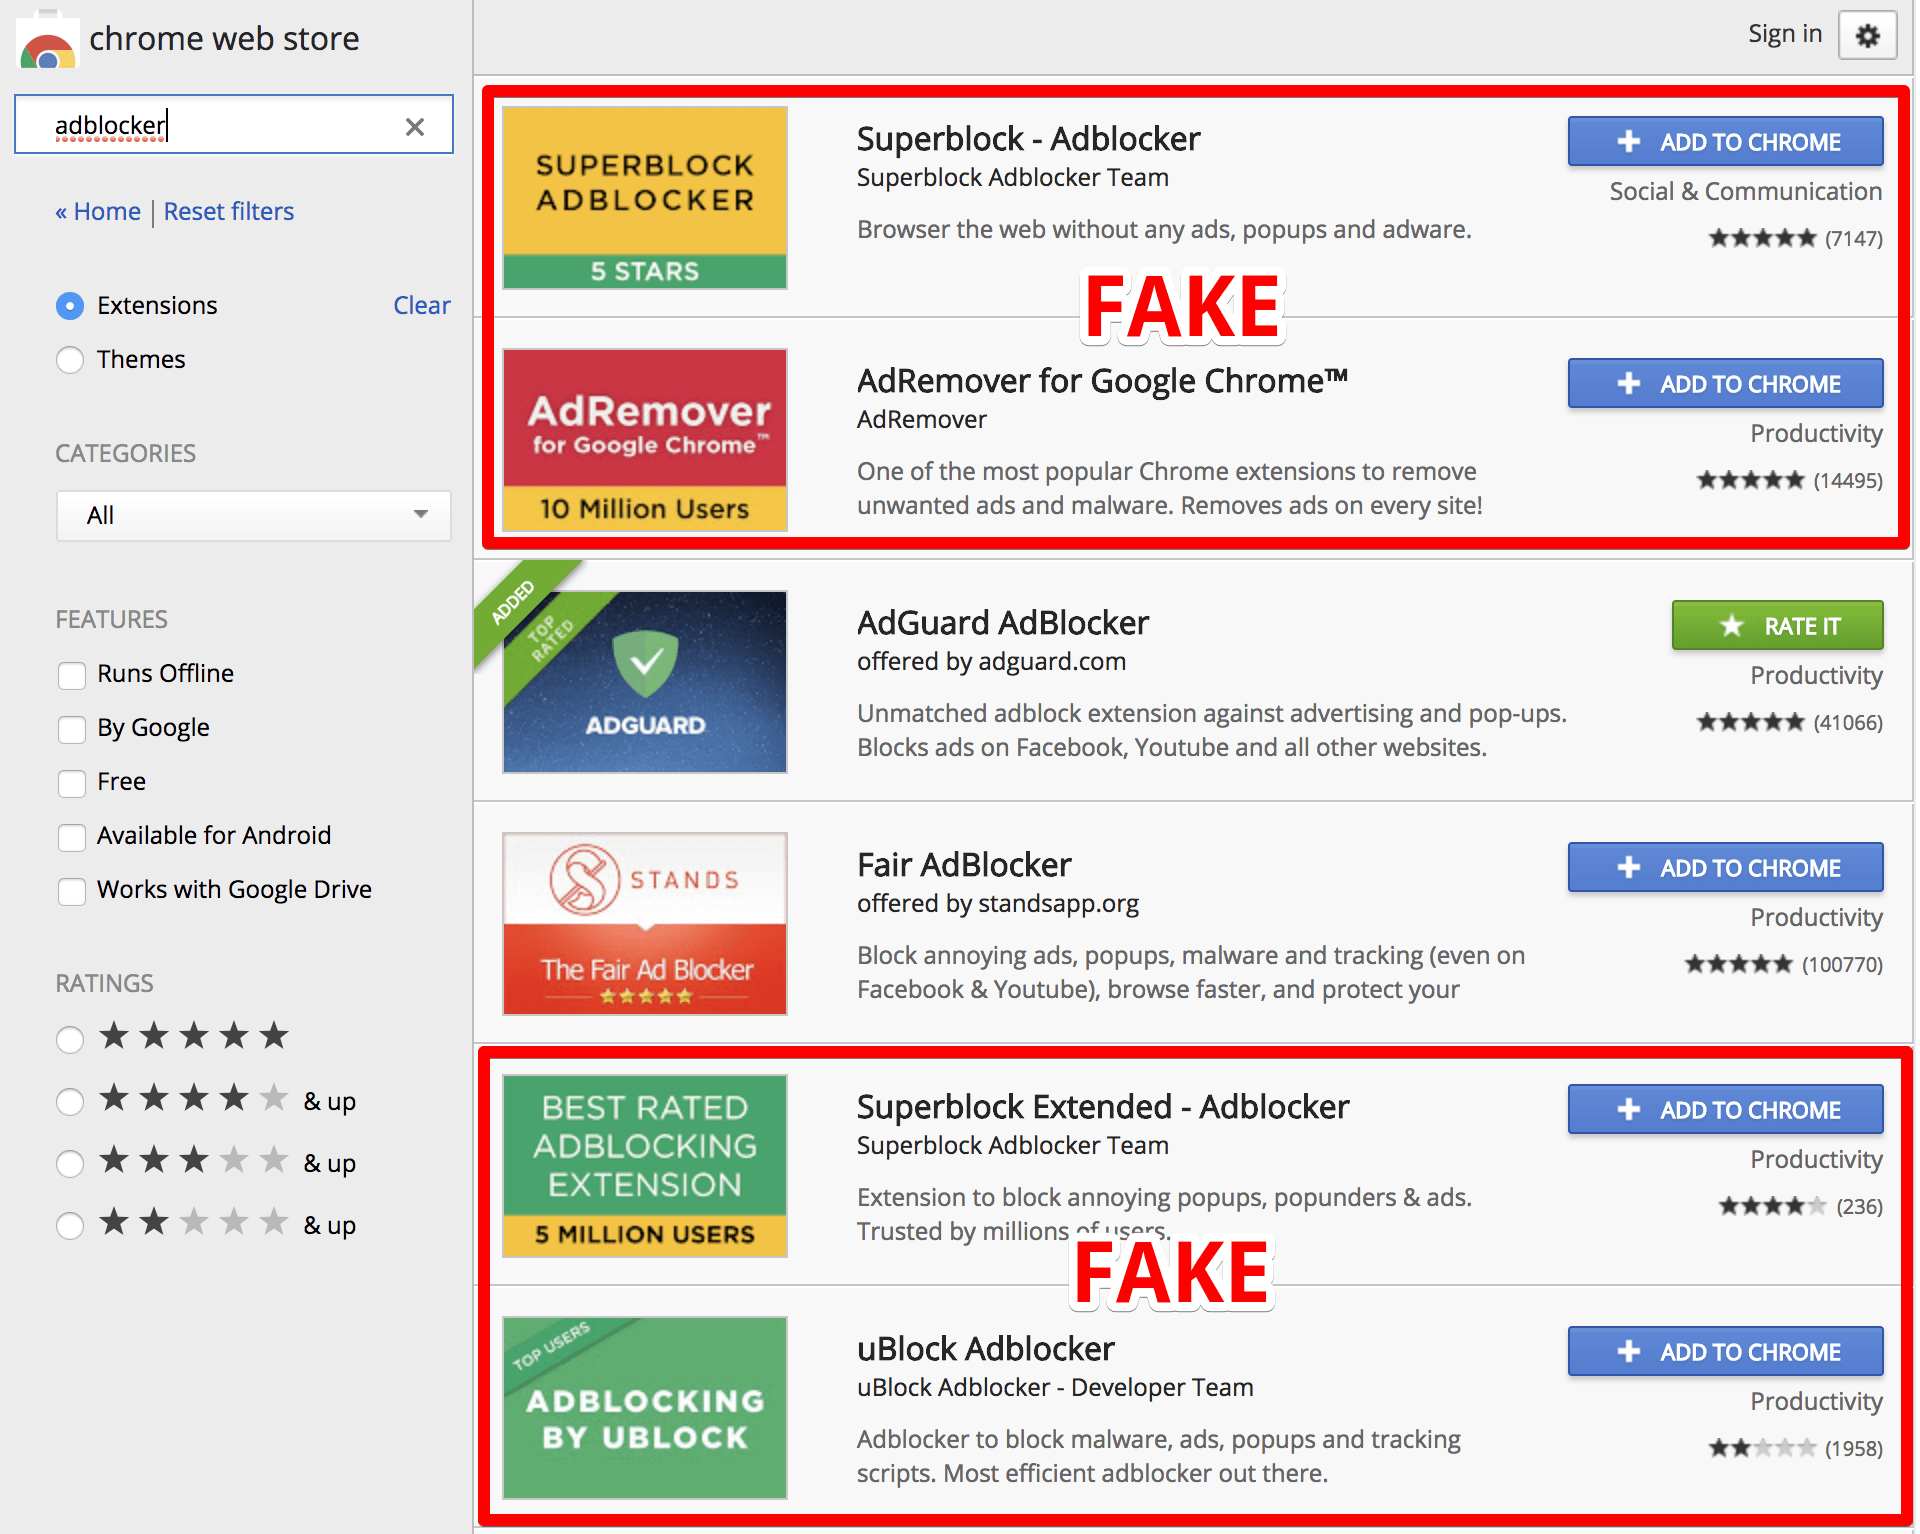

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

Исследователь в области безопасности наткнулся на пять вредоносных расширений, маскирующихся под блокировщики рекламы, размещенных в официальном магазине расширений для Chrome. Эти злонамеренные аддоны были установлены по меньшей мере 20 миллионами пользователей.

Проблемные расширения обнаружил Андрей Мешков, один из основателей Adguard. Господин Мешков составил список:

  • AdRemover for Google Chrome™ (установили более 10 миллионов пользователей);
  • uBlock Plus (установили более 8 миллионов пользователей);
  • [Поддельный] Adblock Pro (установили более 2 миллионов пользователей);
  • HD for YouTube™ (установили более 400 тыс. пользователей);
  • Webutation (установили более 30 тыс. пользователей).

Эти аддоны представляют собой модифицированные версии известных приложений для блокировки рекламы в браузере. Можно отметить, что злоумышленники использовали популярные ключевые слова в описании расширений, пытаясь таким образом поднять их позиции в поиске.

«Просто обратите внимание на результаты поиска. Злоумышленники банально заспамили ключевыми словами описания своих расширений, которые являются практически клонами своих легитимных прототипов», — пишет Мешков.

Анализ кода злонамеренных аддонов показал, что злоумышленники просто добавили несколько строк кода к коду легитимного расширения для блокировки рекламы. Мешков проинформировал Google о своей находке, корпорация пообещали разобраться с этим.

Вредоносный код включает модифицированную версию библиотеки jQuery, которая загружает coupons.txt со стороннего домена http://www[.]hanstrackr[.]com. Также в коде содержится возможность отправлять на удаленный сервер информацию о посещенных пользователем сайтах.

«Этот скрытый скрипт отслеживает каждый запрос, сделанный вашим браузером, затем сравнивает md5(url + “%Ujy%BNY0O”) со списком подписей, хранящихся в coupons.txt. Если что-то совпало, скрипт загружает iframe с домена g.qyz.sx, передавая информацию о посещенной странице», — поясняет эксперт.

На данный момент расширения не осуществляют какую-либо вредоносную активность, однако специалист считает, что злоумышленникам ничего не стоит добавить новые возможности в одном из обновлений.

Мешков отметил, что зараженные компьютеры похожи на ботнет, который киберпреступники могут использовать в любой момент.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru