



Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

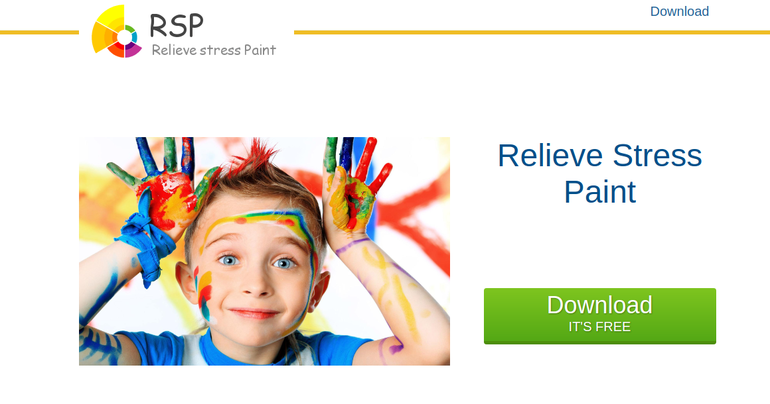
Пользователи приложения для рисования и снятия стресса могут столкнуться с серьезной проблемой утечки данных — программа содержит вредоносный компонент, который похищает учетные данные Facebook, а также платежную информацию.

Речь идет о программе «StressPaint», которая появилась несколько дней назад, на момент написания материала это приложение заразило 45 000 пользователей Facebook. Злоумышленники атакуют пользователей Facebook, указавших в профиле платежную информацию.

Исследователи отмечают приличную скорость распространения вредоноса, как и то, что данная программа была создана профессионалами. Также эксперты высказывают предположение, что в скором времени этот зловред будет атаковать пользователей Amazon.

Вся схема этой вредоносной кампании начинается с фишинга, благодаря которому злоумышленникам удается заманить доверчивых пользователей на сайт, предлагающий попробовать бесплатную программу для снятия стресса.

Программа действительно выполняет заявленный функционал — дает пользователю возможность рисовать, снимая стресс — однако фоном выполняется вредоносная активность.

Для кражи данных программа загружает некоторое количество файлов в систему, после чего пытается похитить конфиденциальную информацию, попытка кражи информации будет выполняться каждый раз при входе в систему.

Механизм сбора данных подразумевает использование файлов cookie в браузере Chrome, если вредонос обнаруживает там учетные данные Facebook, они сразу же отправляются на командный сервер C&C.

«Мы полагаем, что вредоносный процесс остается активным в системе менее минуты, что помогает зловреду избежать детектирования антивирусными продуктами», — пишут специалисты.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru