



Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

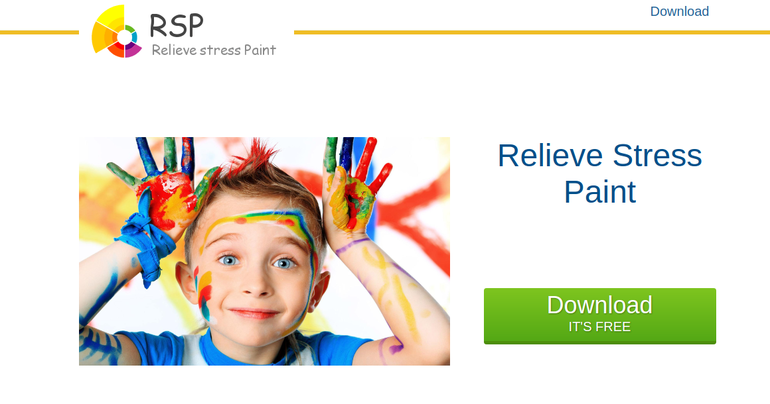
Пользователи приложения для рисования и снятия стресса могут столкнуться с серьезной проблемой утечки данных — программа содержит вредоносный компонент, который похищает учетные данные Facebook, а также платежную информацию.

Речь идет о программе «StressPaint», которая появилась несколько дней назад, на момент написания материала это приложение заразило 45 000 пользователей Facebook. Злоумышленники атакуют пользователей Facebook, указавших в профиле платежную информацию.

Исследователи отмечают приличную скорость распространения вредоноса, как и то, что данная программа была создана профессионалами. Также эксперты высказывают предположение, что в скором времени этот зловред будет атаковать пользователей Amazon.

Вся схема этой вредоносной кампании начинается с фишинга, благодаря которому злоумышленникам удается заманить доверчивых пользователей на сайт, предлагающий попробовать бесплатную программу для снятия стресса.

Программа действительно выполняет заявленный функционал — дает пользователю возможность рисовать, снимая стресс — однако фоном выполняется вредоносная активность.

Для кражи данных программа загружает некоторое количество файлов в систему, после чего пытается похитить конфиденциальную информацию, попытка кражи информации будет выполняться каждый раз при входе в систему.

Механизм сбора данных подразумевает использование файлов cookie в браузере Chrome, если вредонос обнаруживает там учетные данные Facebook, они сразу же отправляются на командный сервер C&C.

«Мы полагаем, что вредоносный процесс остается активным в системе менее минуты, что помогает зловреду избежать детектирования антивирусными продуктами», — пишут специалисты.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru