



Роскомнадзор блокирует Telegram — страдают Amazon и Viber

Роскомнадзор блокирует Telegram — страдают Amazon и Viber

Роскомнадзор блокирует Telegram — страдают Amazon и Viber

Давайте говорить откровенно: большинство из нас, услышав о начале процесса блокировки Telegram Роскомнадзором, задались вопросом — не будет ли это сопровождаться сбоями в работе других сервисов, не имеющих прямое отношение к мессенджеру. Все так и произошло, под горячую руку ведомства попали Amazon и Viber.

Особо не вдаваясь в подробности, к чему это может привести, Роскомнадзор заблокировал 655 352 IP-адресов, принадлежащих компании Amazon. В результате несколько банков и больниц, а также магазины «Дикси» в Москве пожаловались на сбои в работе платежных систем и других сервисов.

После этого выступил глава Роскомнадзора Александр Жаров, подтвердив, что именно так все и задумывалось. Оказалось, что эти IP-адреса Telegram использовал для обхода блокировки.

«У нас в выгрузку поступила подсеть Amazon, на которую перешел Telegram», — передают слова Жарова СМИ.

Жаров подчеркнул, что решение суда предписывает не создавать условия для технического доступа к заблокированному мессенджеру. Ну, тут вроде понятно.

Однако также на сбои в работе на территории РФ пожаловались пользователи другого популярного мессенджера — Viber. 77 % пользователей отмечают отсутствие соединения, 22 % заявляют о невозможности отправить сообщения, оставшиеся жалуются, что не видят статуса в мессенджере.

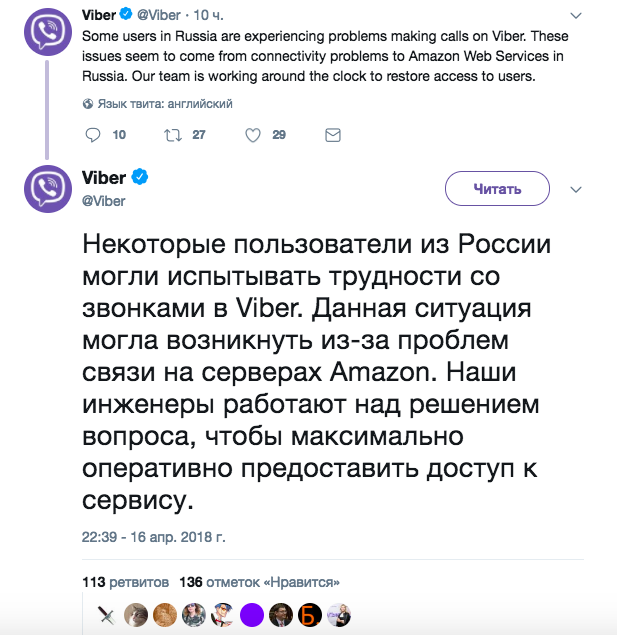
Причины? Все те же — проблемы связи на серверах Amazon, о чем сообщили представители Viber в Twitter.

Напомним, что вчера, 16 апреля, Роскомнадзор приступил к блокировки мессенджера Telegram на территории России, получив соответствующее распоряжение суда.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru