



Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

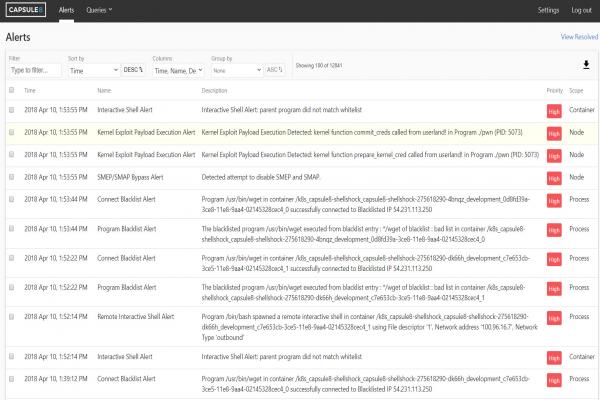
Capsule8 объявила об общей доступности Capsule8 1.0, платформы для обнаружения кибератак нулевого дня в реальном времени, способной работать в производственных масштабах.

Capsule8 1.0 была создана решать наиболее важные проблемы безопасности производственной среды в “контейнерных” и устаревших конфигурациях Linux в едином масштабируемом решении. Разработчики сообщают, что Capsule8 1.0 способна определить и решить проблемы безопасности связанные с уязвимостями Meltdown и Spectre. 

«Обнаружение атак является важным направлением в средах микросервиса, таких как Lyft, где ожидаемое поведение хоста может варьироваться в зависимости от сервера. Архитектура и возможности обнаружения угроз Capsule8 впечатляют и идеально сочетаются с необходимостью быстрого обнаружения угрозы в режиме реального времени», - сказал Джеймс Аддисон, старший инженер безопасности в Lyft. «Мы рады видеть, что Capsule8 расширяет границы обнаружения кибератак».

Capsule8 1.0 при обнаружении атаки может автоматически прервать соединения и перезапустить рабочие нагрузки или предупредить пользователя сразу после обнаружения угрозы.

Новая платформа может взаимодействовать с системами управления предупреждениями, коммуникационными инструментами, приложениями SIEM и большими хранилищами данных, позволяющими командам безопасности отслеживать активность с помощью инструмента по своему выбору.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru