



На сбое Telegram мошенники заработали почти $30 тысяч

На сбое Telegram мошенники заработали почти $30 тысяч

На сбое Telegram мошенники заработали почти $30 тысяч

Кибермошенники достаточно быстро смекнули, что сбоем в работе мессенджера Telegram можно воспользоваться в своих целях. В результате злоумышленники создали поддельные аккаунты и просили доверчивых пользователей переводить им криптовалюту Ethereum для участия в некой программе компенсации за неудобства.

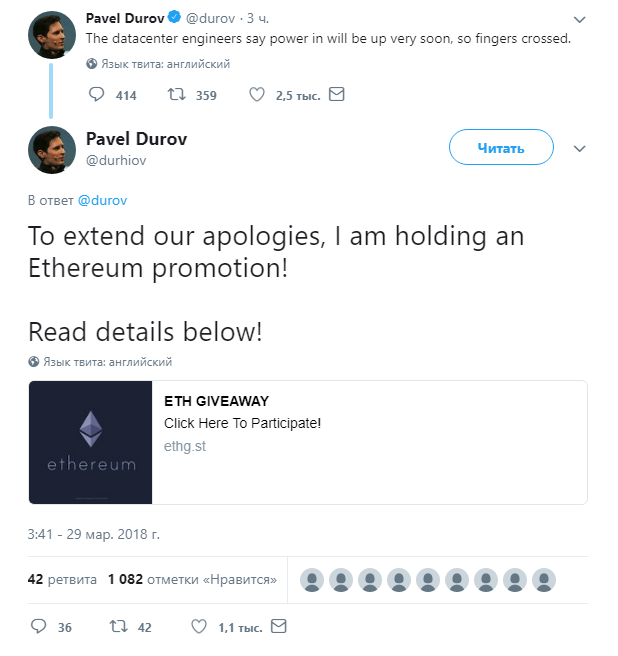
Таким образом, был создан фейковый аккаунт Павла Дурова, основателя Telegram. Интересно, что на момент публикации учетная запись все еще активна. Более того, мошеннический твит все еще красуется на странице:

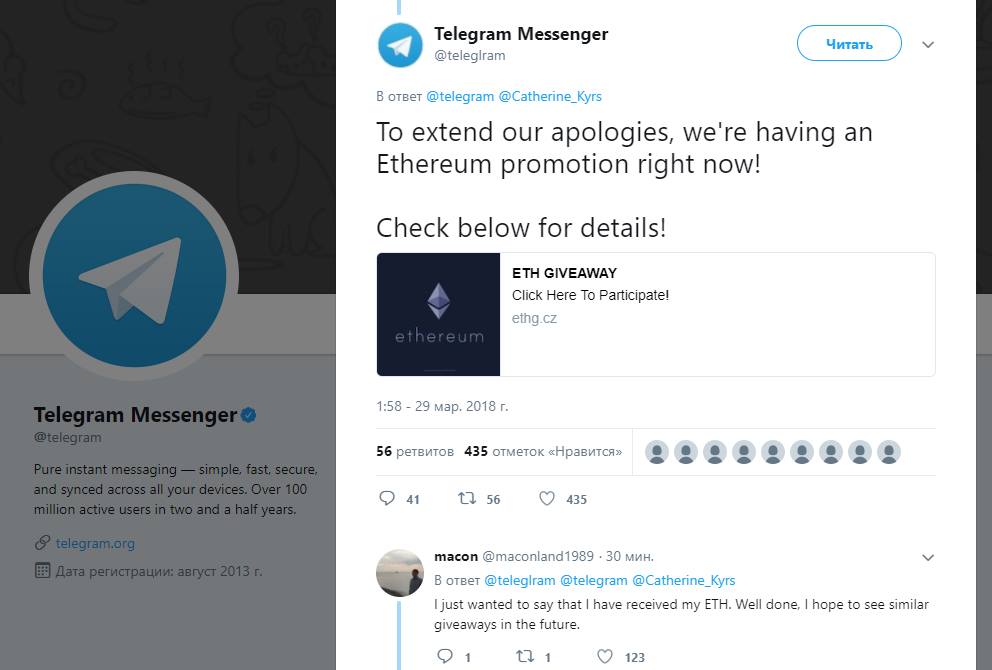
Мошенники обещали раздать пострадавшим от сбоя пользователям до 5 000 в цифровой валюте Ethereum, чего, естественно, не происходило, с людей просто собирали деньги. Отметился также поддельный аккаунт самого мессенджера:

Всего «уважаемым» преступникам удалось собрать около 28 637, 85 долларов в валюте Ethereum (70,15297565 ETH). Также можно отметить, что в ответах на мошеннический твит явно присутствуют нанятые боты для отвлечения внимания и создания видимости легитимности.

29 марта пользователи популярного мессенджера Telegram пожаловались на проблемы с доставкой и получением сообщений. Оказалось, что все дело в сбое, о котором уже официально сообщили представители Telegram.

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru