



ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

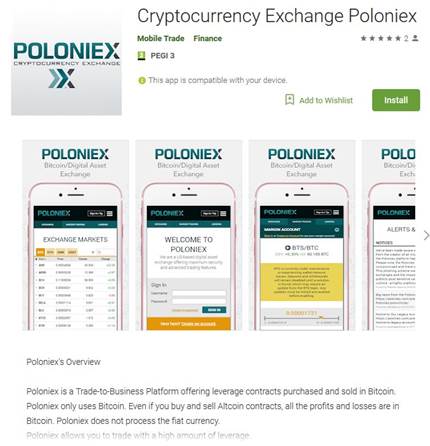
Специалисты ESET обнаружили новую фишинговую атаку, нацеленную на пользователей криптовалютной биржи Poloniex. В Google Play появилось новое вредоносное приложение, предназначенное для кражи данных.

Poloniex – популярная криптовалютная биржа, на которой можно торговать более чем 100 криптовалютами. У ресурса есть официальный сайт, но отсутствует собственное мобильное приложение, чем давно и успешно пользуются мошенники.

В марте вирусный аналитик ESET Лукас Стефанко обнаружил в Google Play новое вредоносное приложение, использующее бренд Poloniex. На тот момент программа не собирала данные – только переадресовывала пользователей на официальный сайт биржи.

По мнению Лукаса Стефанко, мошенники планировали таким образом набрать базу лояльных пользователей, а затем перехватывать их данные с помощью поддельного окна для ввода логина и пароля.

Фишинговое приложение было удалено из Google Play после сообщения ESET.

Осенью 2017 года ESET предупреждала о других фишинговых кампаниях, связанных с Poloniex. Поддельные приложения POLONIEX и POLONIEX EXCHANGE, собирающие логины и пароли пользователей, были скачаны из Google Play в общей сложности больше 5000 раз.

ESET рекомендует проверять подлинность мобильных приложений (наличие ссылки на официальном сайте), рейтинги и отзывы пользователей на Google Play, а также использовать двухфакторную аутентификацию и надежное антивирусное решение для мобильных устройств.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru