



Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

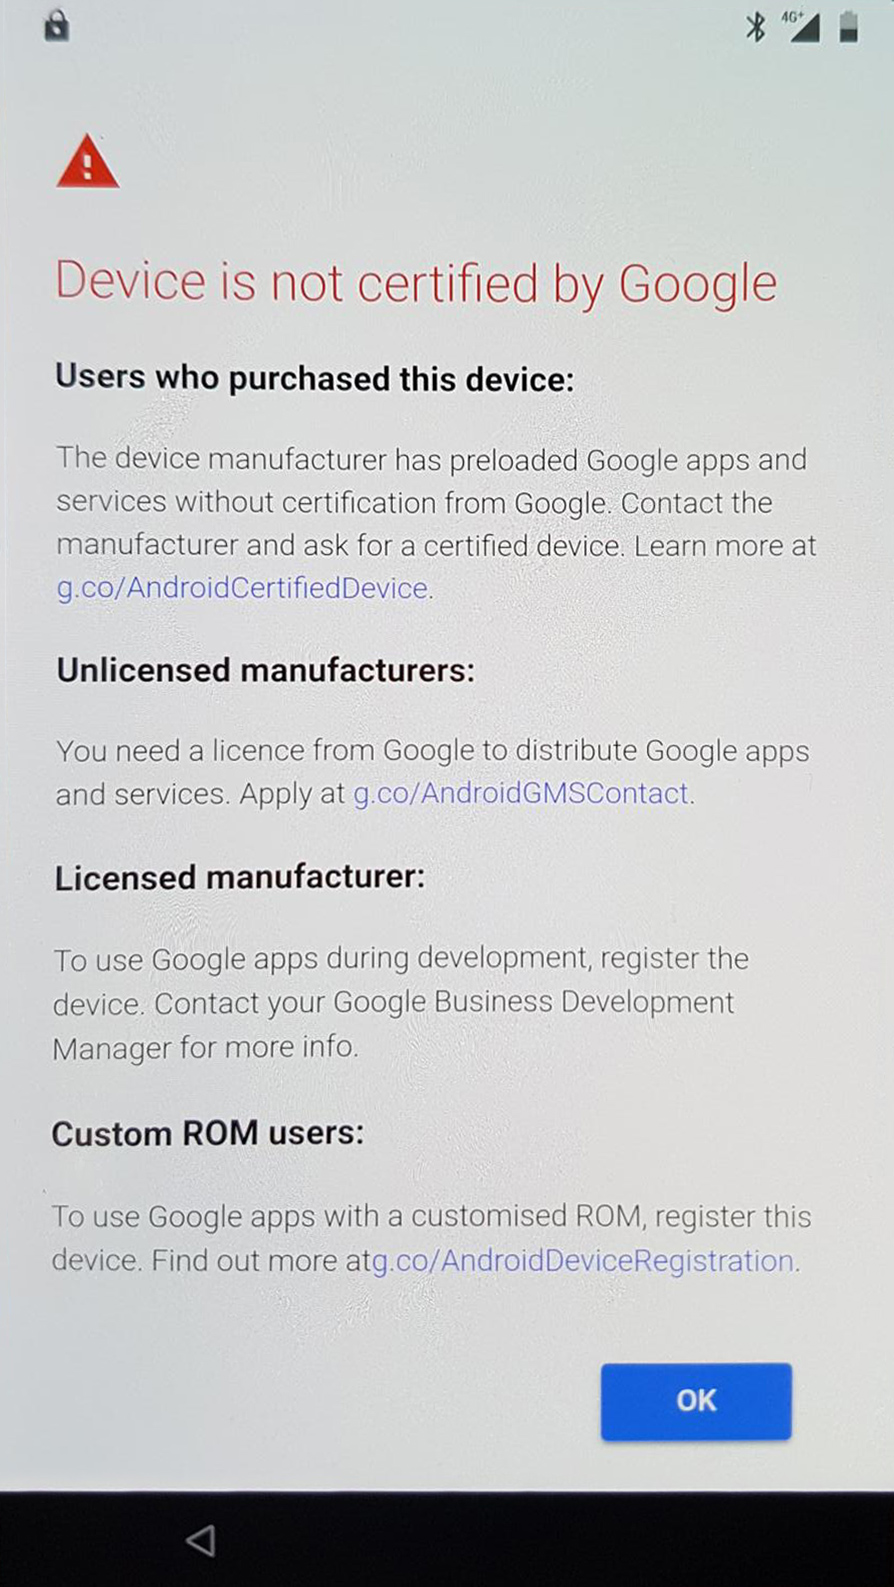
Как сообщает сообщество разработчиков XDA Developers, на нелицензированных устройствах Android скоро нельзя будет осуществить вход в систему под учетной записью Google. При попытке это сделать пользователю будет отображаться предупреждение «Device is not certified by Google» («Устройство не сертифицировано Google»).

Все дело в том, что такие приложение, как Play Store, Gmail, Google Maps и прочие не распространяются свободно. Google предоставляет лицензию на них производителям устройств на определенных условиях. В частности, эти условия должны позволять корпорации контролировать использование мобильной операционной системы.

По умолчанию все приложения из соответствующего набора от Google должны быть установлены вместе, кроме того, устройства должны соответствовать постоянно растущему списку требований для обеспечения совместимости приложений.

Не соответствующие требованиям совместимости Google версии Android не могут называться «Android» (зарегистрированный товарный знак Google), поэтому они являются форками. Самым простым примером форка является Amazon Kindle Fire.

Поскольку лицензированные приложения Google можно загрузить не только из Play Store, но и на различных форумах и в сторонних магазинах, производители устройств на Android могут установить их. Однако если устройство несовместимо, будет отображаться следующее предупреждение.

Пользователи кастомных прошивок тоже будут видеть подобные сообщения.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru