



Вредонос GoScanSSH избегает заражения правительственных и военных сетей

Вредонос GoScanSSH избегает заражения правительственных и военных сетей

Вредонос GoScanSSH избегает заражения правительственных и военных сетей

Эксперты Cisco Talos сообщили о вредоносной программе, получившей название GoScanSSH, этот зловред используется для компрометации серверов SSH, открытых для доступа из Сети. Злонамеренный код написан на языке программирования Go, что является не совсем обычной практикой.

Во вредоносе обнаружено несколько интересных функций, например, GoScanSSH старается не заражать правительственные и военные сети.

«Мы выявили новое семейство вредоносных программ, используемое для компрометации SSH-серверов. Мы назвали эту программу GoScanSSH», — пишут специалисты.

Злоумышленник создал уникальные бинарники для каждой зараженной системы. Как сообщает эксперты, командный центр использует прокси-сервер Tor2Web, благодаря чему гораздо сложнее отследить инфраструктуру C&C.

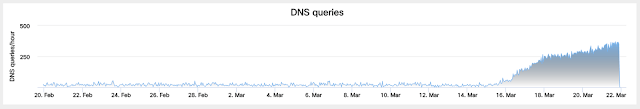
GoScanSSH совершала атаки типа брутфорс на общедоступные SSH-серверы. Киберпреступники использовали список, содержащий более 7 000 комбинаций имени пользователя и пароля. Если брутфорс-атака срабатывает, загружается уникальный вредоносный код, который выполняется на сервере.

В процессе сканирования уязвимых SSH-серверов GoScanSSH случайным образом генерирует IP-адреса, а затем сравнивает их со списком блоков CIDR в попытке избежать сканирования диапазонов, используемых различными правительственными и военными организациями. В частности, игнорируются диапазоны, принадлежащие Министерству обороны США.

Исследователи обнаружили более 70 уникальных образцов этой вредоносной программы.

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru