



Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Исследователи Trend Micro наткнулись на вредоносный майнер, который использует уязвимость в PHP-плагине Weathermap для распространения. Зловред, добывающий цифровую валюту атакует серверы Linux.

Основываясь на результатах мониторинга, эксперты нашли общие черты с уже встречавшейся ранее вредоносной кампанией, в которой принимал участие зловред JenkinsMiner. Разница лишь в том, что новая кампания атакует системы Linux. Примечательно, что злоумышленники используют давно устраненную уязвимость, патч для которой доступен уже почти пять лет.

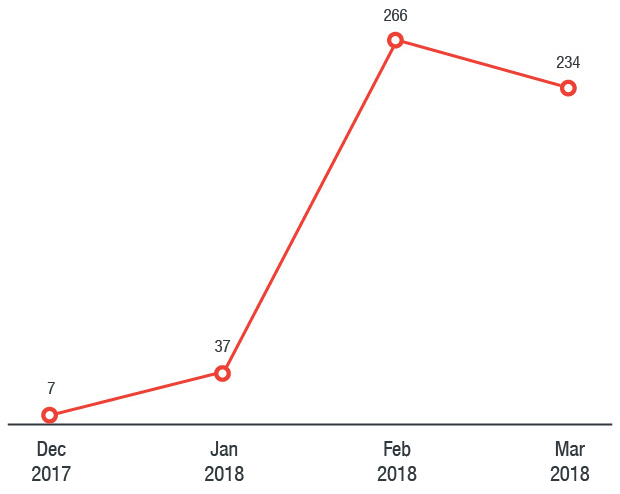
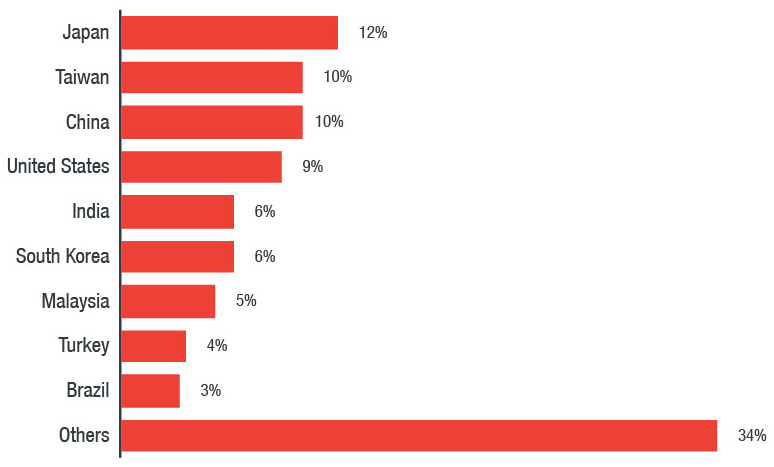
На графике, представленном ниже, видно, как возрастало количество кибератак с декабря прошлого года по март нынешнего. Также можно наблюдать наиболее атакуемые страны.

Что касается используемой бреши, то речь идет о баге в плагине Weathermap (CVE-2013-2618), который системные администраторы используют для визуализации сетевой активности. Специалисты предполагают, что киберпреступники используют эту брешь из-за доступного эксплойта, рассчитывая на то, что некоторые организации просто не обновили свои системы.

Злонамеренный код создан таким образом, что загруженный вредоносный файл будет запускаться каждые три минуты. Помимо этого, зловред модифицирует параметр ядра Linux vm.nr_hugepages для майнинга криптовалюты Monero (XMR). Также майнер контролирует, чтобы вредоносный процесс был запущен, если он по какой-то причине завершен, вредонос перезапустит его.

Сам майнер детектируется компанией Trend Micro как COINMINER_MALXMR.SM-ELF64, он загружается с того же серврера, что и первоначальный пейлоад, получивший имя watchd0g.sh.

Эксперты проанализировали пять различных образцов, используемых в этой кампании, благодаря чему удалось найти связь с кошельками Monero. По данным исследователей, атакующим удалось собрать 320 XMR, что равно приблизительно 74 677 долларам США. Причем были проанализированы лишь два кошелька, связь с которыми удалось установить. Специалисты полагают, киберпреступники заработали гораздо больше.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru