



Только четверть компаний Северо-Западного округа защищена от киберугроз

Только четверть компаний Северо-Западного округа защищена от киберугроз

Только четверть компаний Северо-Западного округа защищена от киберугроз

Аналитический центр компании InfoWatch представляет итоги исследования в области обеспечения информационной безопасности в организациях Северо-Западного федерального округа (СЗФО) России по данным опроса сотрудников компаний региона. Три четверти респондентов отметили, что предприятия, которые они представляют, не в полной мере подготовлены к отражению всего спектра угроз информационной безопасности (ИБ).

«Проникновение информационных технологий в корпоративный сегмент сопровождается появлением новых угроз информационной безопасности предприятий, которые с каждым годом только усложняются, — отметил аналитик ГК InfoWatch Сергей Хайрук. — Потенциал экономического роста Северо-Западного федерального округа напрямую связан с развитием высокотехнологичной базы региона. Это в первую очередь касается крупных компаний, стратегически важных объектов, государственного сектора, а также малого и среднего бизнеса, например, сферы услуг. Информация как ключевой актив цифровой эпохи становится объектом охоты со стороны внешних злоумышленников, а также используется в личных целях недобросовестными сотрудниками. Поэтому компании региона должны уделять пристальное внимание вопросам защиты своих данных».

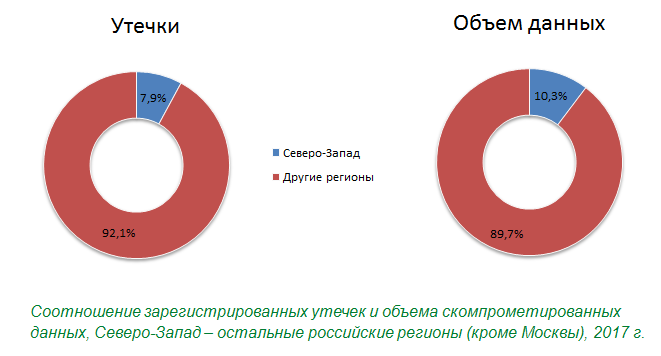
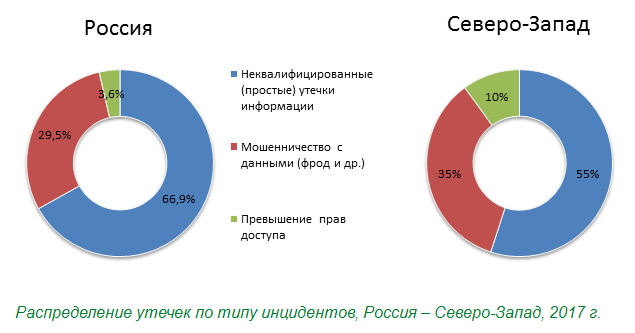
В распределении инцидентов по регионам, исключая Москву, доля СЗФО составила почти 8%, а по объёму скомпрометированной информации превысила 10%, что ниже среднего показателя по России. Тем не менее, в Северо-Западном федеральном округе в 2017 году зарегистрирован один из самых высоких в России по сравнению с 2016 годом показателей роста утечек конфиденциальной информации, который составил 25%. Кроме того, в рассматриваемом макрорегионе доля квалифицированных утечек составляет почти половину от общего числа случаев, что существенно выше, чем в целом по России.

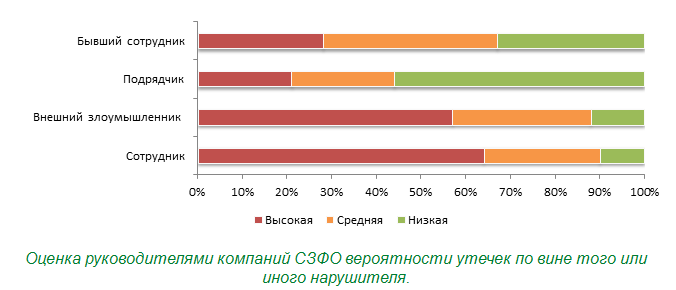
Отвечая на вопрос о том, какие категории злоумышленников представляют наибольшую опасность для их компаний, почти две трети топ-менеджеров и ответственных за информационную безопасность, подчеркивают, что сотрудники несут основную угрозу конфиденциальности корпоративной информации.

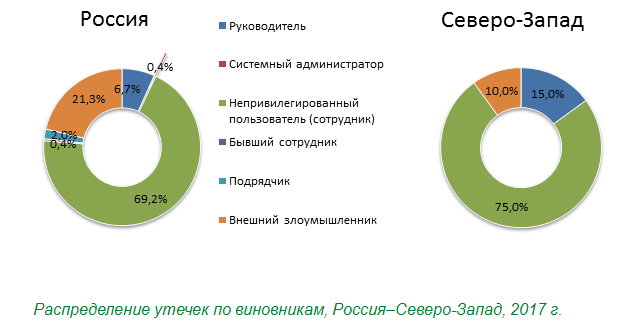
Результаты этого опроса подтверждает статистика происшествий. В 2017 году на предприятиях Северо-Западного федерального округа 90% утечек произошли по вине внутренних нарушителей — рядовых сотрудников и топ-менеджеров. Этот показатель в СЗФО почти на 15% выше, чем в среднем по стране.

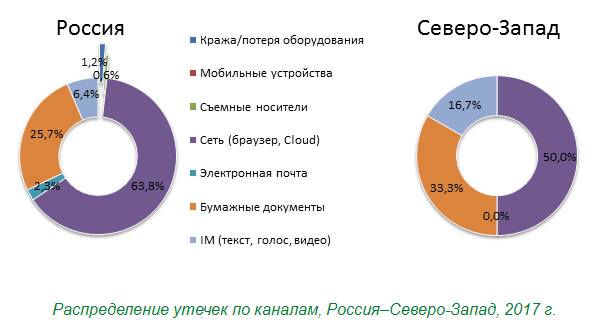
В СЗФО, как и по России в целом, высока вероятность утечки по сетевому каналу. Несмотря на развитие электронного документооборота, треть информации по-прежнему передается нелегально на бумажных носителях. Доля утечек данных через канал мгновенных сообщений в исследуемом регионе существенно выше, чем в общероссийском распределении.

Представители организаций СЗФО признают необходимость более активной модернизации систем ИБ. Почти половина респондентов считает, что за прошедший год системы ИБ в их организациях стали более уязвимыми перед обновленным комплексом угроз. 

«Даже некоторые из тех систем защиты информации, которые внедрялись всего несколько лет назад, могли безнадежно устареть, — рассказал аналитик ГК InfoWatch Сергей Хайрук. — Киберпреступники становятся все более изобретательными, используя для совершения атак новейшие средства, основанные, в том числе на технологиях искусственного интеллекта и обработки больших корпоративных данных. Сегодня мы видим, что пока далеко не все компании успевают адаптироваться к стремительно меняющимся внешним условиям. В такой ситуации стремление поставить надежный заслон на пути утечек вполне оправдано».

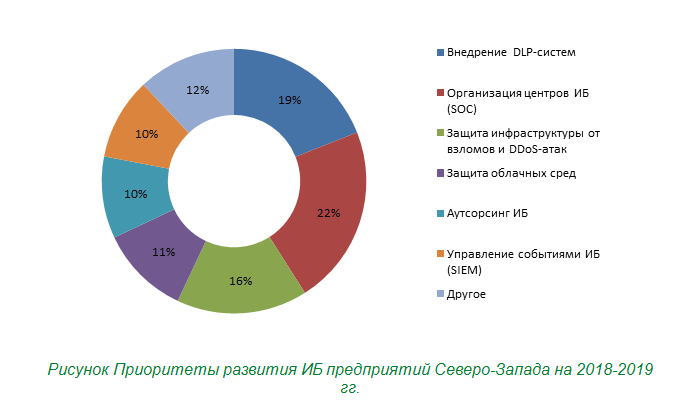
Согласно опросу, 19% руководителей предприятий СЗФО называют внедрение DLP-системы безусловным приоритетом организации в ближайшее время.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru