



Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Специалисты компании Symantec недавно обнаружили новый вредонос для Android, который хранился в аккаунте OneDrive. Эта вредоносная программа интересна именно тем, что распространяется при помощи облачного сервиса Microsoft.

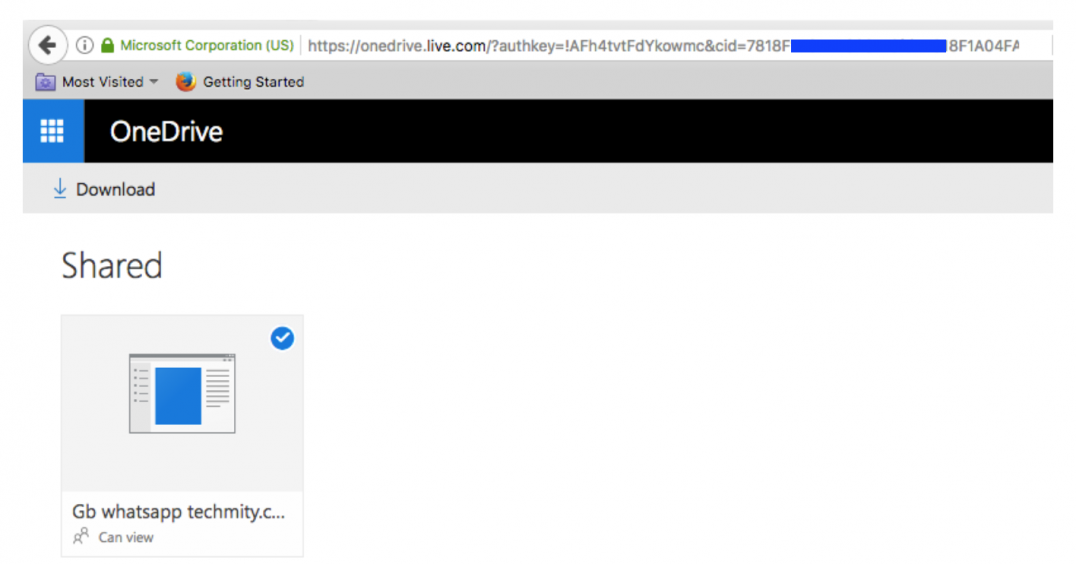
«Недавно мы наткнулись на вредоносный файл, предназначенный для мобильной операционной системы Android. Он располагался в одном из аккаунтов обычного сервиса OneDrive, файл назывался “Gb whatsapp techmity.com hack.apk”», — пишут эксперты Symantec.

В ходе исследования и сбора информации, исследователи Symantec пришли к выводу, что OneDrive использовался для распространения вредоносного файла APK, получившего имя «Fake WhatsApp».

Углубившись в анализ, специалисты отметили, что при нажатии ссылки для расшаривания файла HTTP-запрос перенаправляет на LiveFileStore с помощью заголовка «Location». Благодаря этому становится понятно, что зловред хранится не на платформе OneDrive, скорее на LiveFileStore.

Домен livefilestore.com зарегистрирован Microsoft и используется для хранения контента, загруженного пользователями. Этот домен можно рассматривать как платформу хранения контента, но он не является копией «1drv.ms». Если пользователь загружает какой-либо файл, он будет храниться на livefilestore.com, а ссылка на него будет вида «1drv.ms».

Когда HTTP-запрос перенаправляется на платформу LiveFileStore, приложение загружается через заголовок ответа HTTP «Content-Disposition».

Анализ поведения показал, что вредонос выполняет несанкционированные операции на устройствах пользователей, а также использует имя законного поставщика услуг.

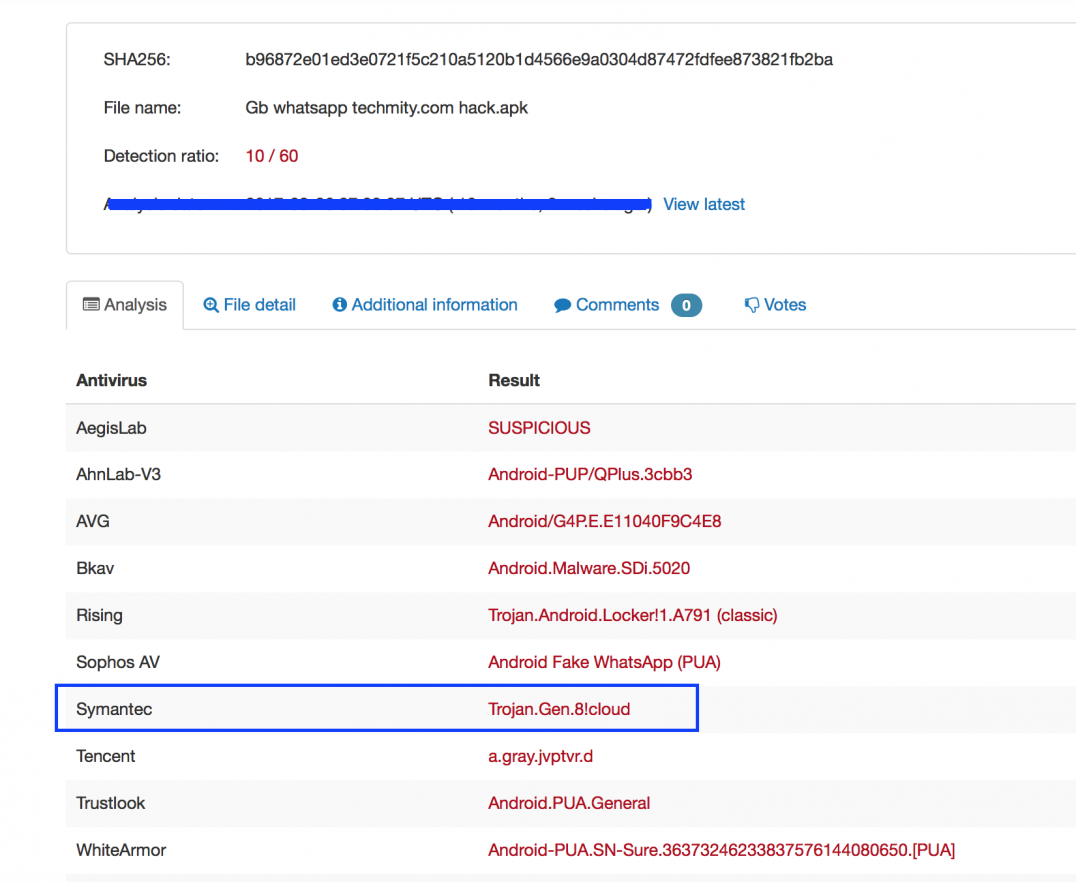
10 из 60 антивирусных продуктов на VirusTotal дезертируют этот файл, либо считают подозрительным:

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru