



Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Специалисты компании Symantec недавно обнаружили новый вредонос для Android, который хранился в аккаунте OneDrive. Эта вредоносная программа интересна именно тем, что распространяется при помощи облачного сервиса Microsoft.

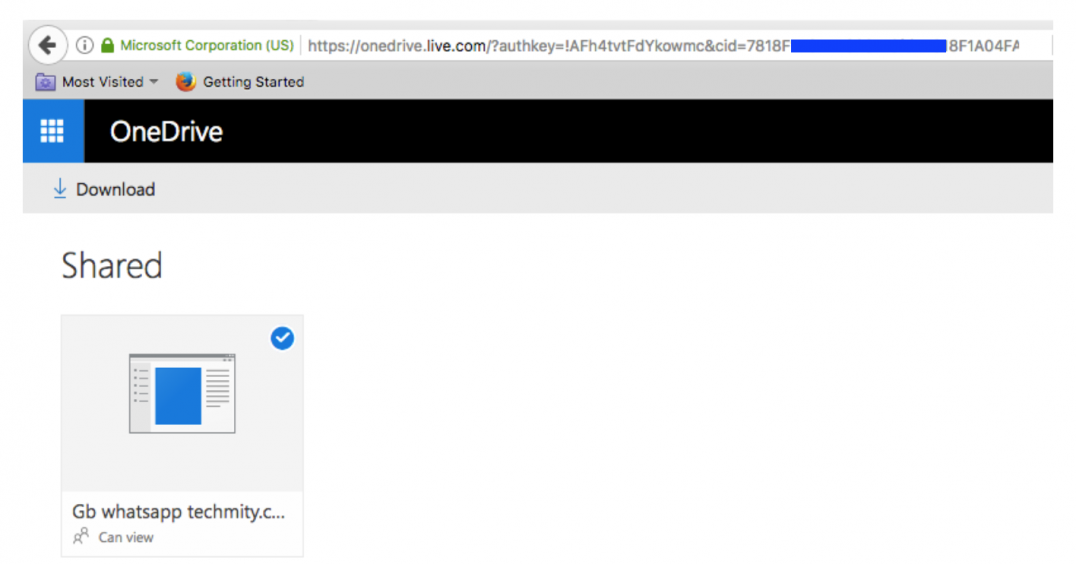
«Недавно мы наткнулись на вредоносный файл, предназначенный для мобильной операционной системы Android. Он располагался в одном из аккаунтов обычного сервиса OneDrive, файл назывался “Gb whatsapp techmity.com hack.apk”», — пишут эксперты Symantec.

В ходе исследования и сбора информации, исследователи Symantec пришли к выводу, что OneDrive использовался для распространения вредоносного файла APK, получившего имя «Fake WhatsApp».

Углубившись в анализ, специалисты отметили, что при нажатии ссылки для расшаривания файла HTTP-запрос перенаправляет на LiveFileStore с помощью заголовка «Location». Благодаря этому становится понятно, что зловред хранится не на платформе OneDrive, скорее на LiveFileStore.

Домен livefilestore.com зарегистрирован Microsoft и используется для хранения контента, загруженного пользователями. Этот домен можно рассматривать как платформу хранения контента, но он не является копией «1drv.ms». Если пользователь загружает какой-либо файл, он будет храниться на livefilestore.com, а ссылка на него будет вида «1drv.ms».

Когда HTTP-запрос перенаправляется на платформу LiveFileStore, приложение загружается через заголовок ответа HTTP «Content-Disposition».

Анализ поведения показал, что вредонос выполняет несанкционированные операции на устройствах пользователей, а также использует имя законного поставщика услуг.

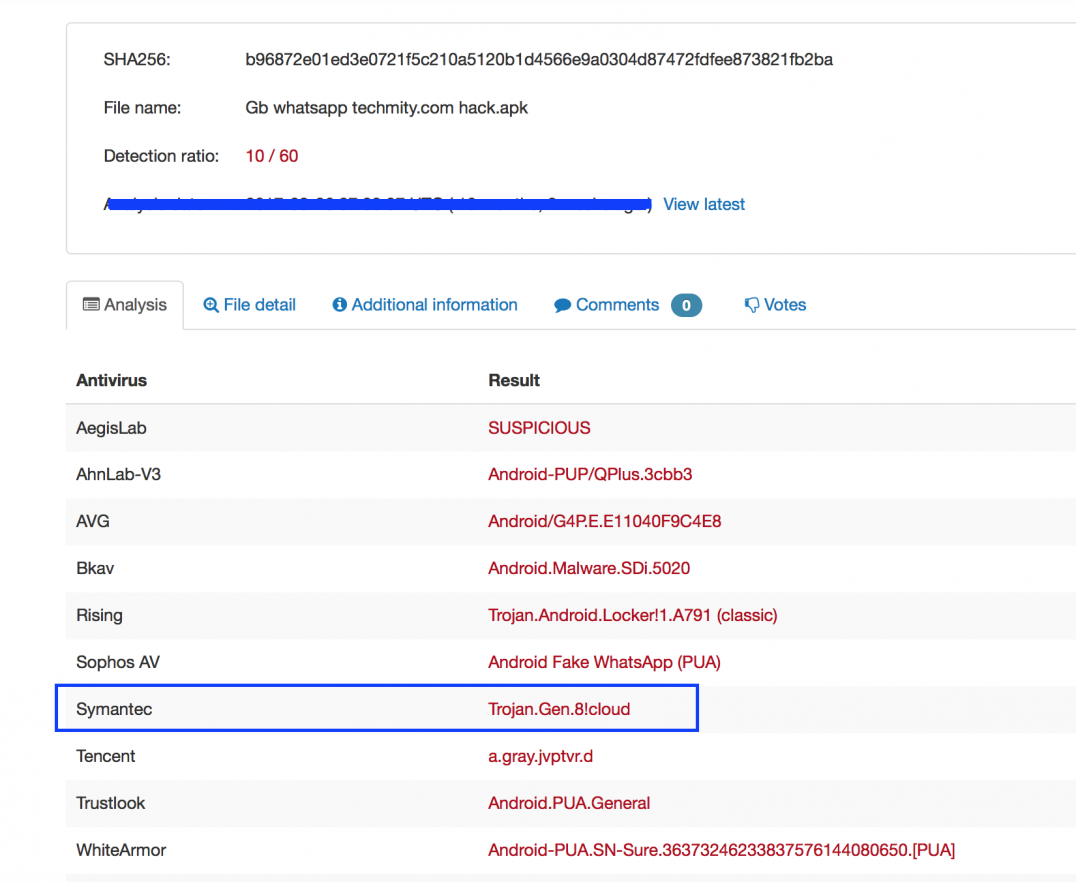
10 из 60 антивирусных продуктов на VirusTotal дезертируют этот файл, либо считают подозрительным:

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru