



Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Специалисты компании Symantec недавно обнаружили новый вредонос для Android, который хранился в аккаунте OneDrive. Эта вредоносная программа интересна именно тем, что распространяется при помощи облачного сервиса Microsoft.

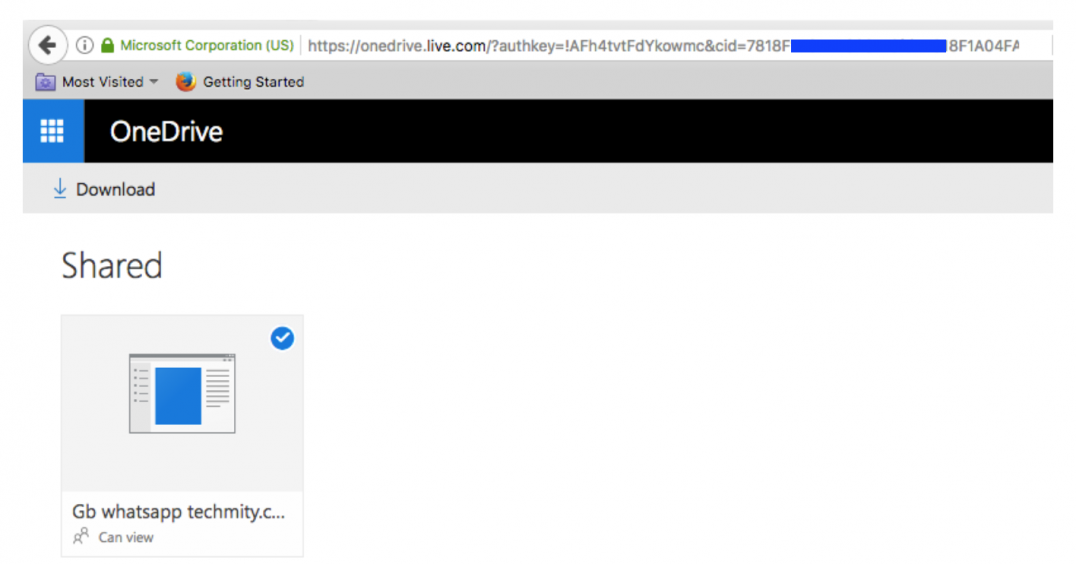
«Недавно мы наткнулись на вредоносный файл, предназначенный для мобильной операционной системы Android. Он располагался в одном из аккаунтов обычного сервиса OneDrive, файл назывался “Gb whatsapp techmity.com hack.apk”», — пишут эксперты Symantec.

В ходе исследования и сбора информации, исследователи Symantec пришли к выводу, что OneDrive использовался для распространения вредоносного файла APK, получившего имя «Fake WhatsApp».

Углубившись в анализ, специалисты отметили, что при нажатии ссылки для расшаривания файла HTTP-запрос перенаправляет на LiveFileStore с помощью заголовка «Location». Благодаря этому становится понятно, что зловред хранится не на платформе OneDrive, скорее на LiveFileStore.

Домен livefilestore.com зарегистрирован Microsoft и используется для хранения контента, загруженного пользователями. Этот домен можно рассматривать как платформу хранения контента, но он не является копией «1drv.ms». Если пользователь загружает какой-либо файл, он будет храниться на livefilestore.com, а ссылка на него будет вида «1drv.ms».

Когда HTTP-запрос перенаправляется на платформу LiveFileStore, приложение загружается через заголовок ответа HTTP «Content-Disposition».

Анализ поведения показал, что вредонос выполняет несанкционированные операции на устройствах пользователей, а также использует имя законного поставщика услуг.

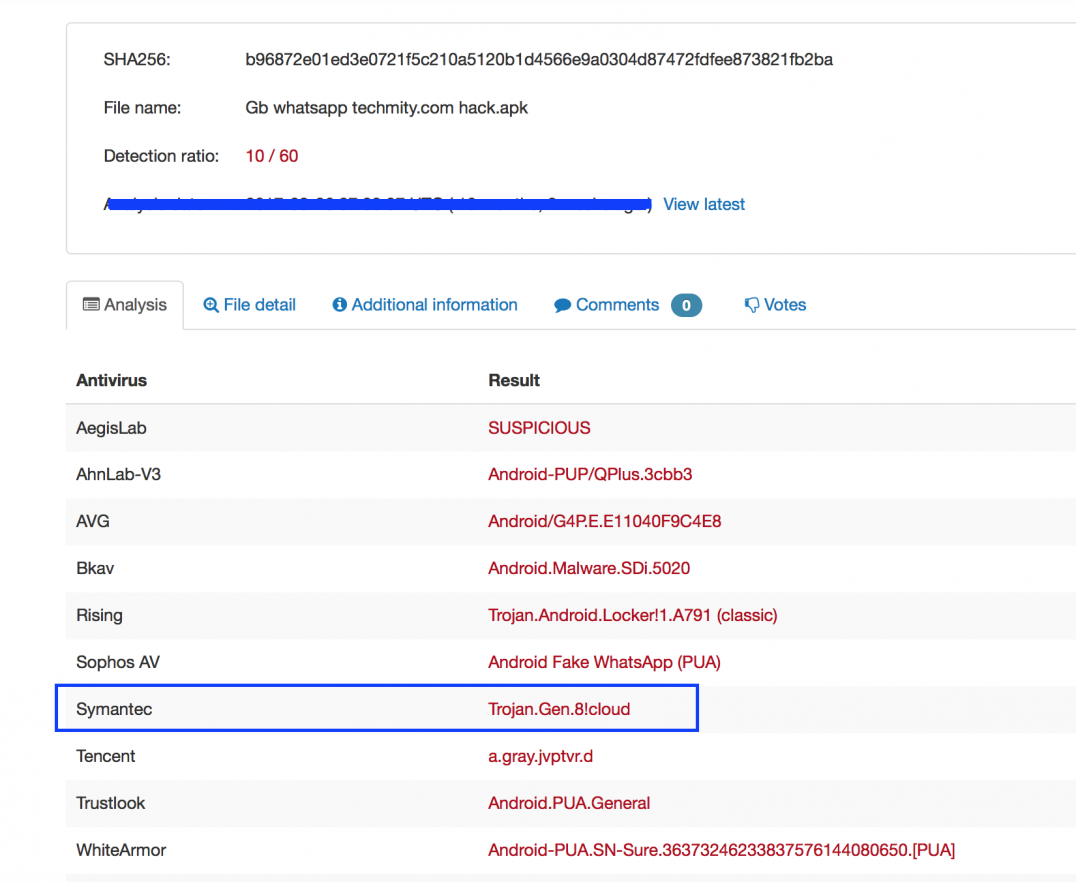
10 из 60 антивирусных продуктов на VirusTotal дезертируют этот файл, либо считают подозрительным:

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru