



Google снова стал площадкой распространения вредоносной рекламы

Google снова стал площадкой распространения вредоносной рекламы

Google снова стал площадкой распространения вредоносной рекламы

15 марта на протяжении нескольких часов поисковик Google выдавал ссылку на вредоносный сайт по запросу “Amazon”. Предполагается, что тысячи пользователей могли стать жертвами преступников. 

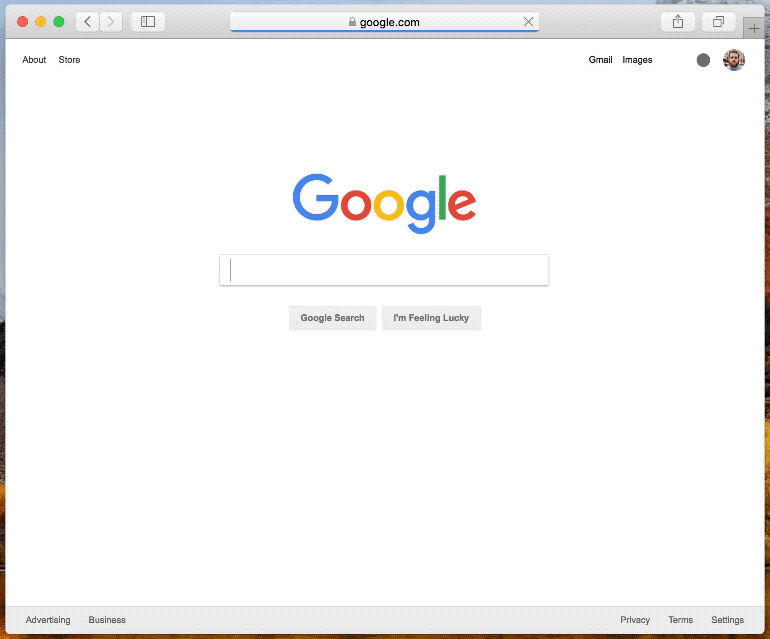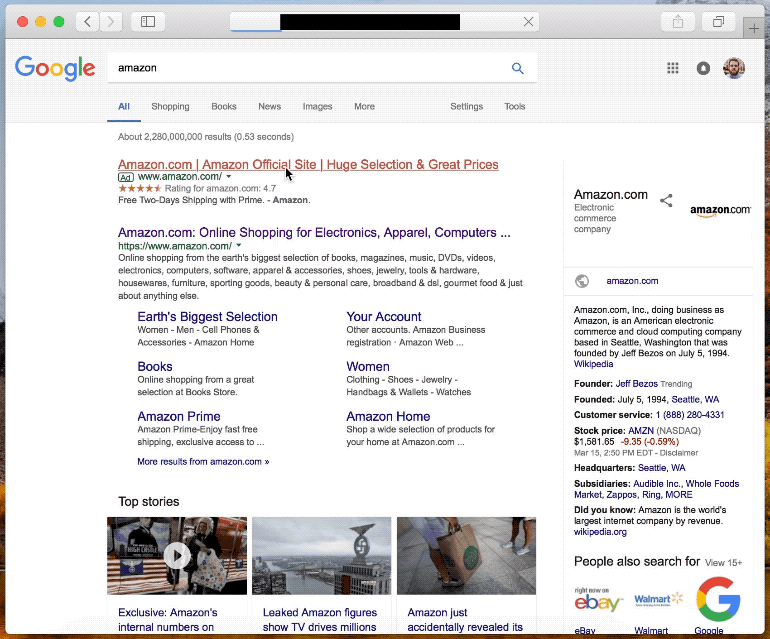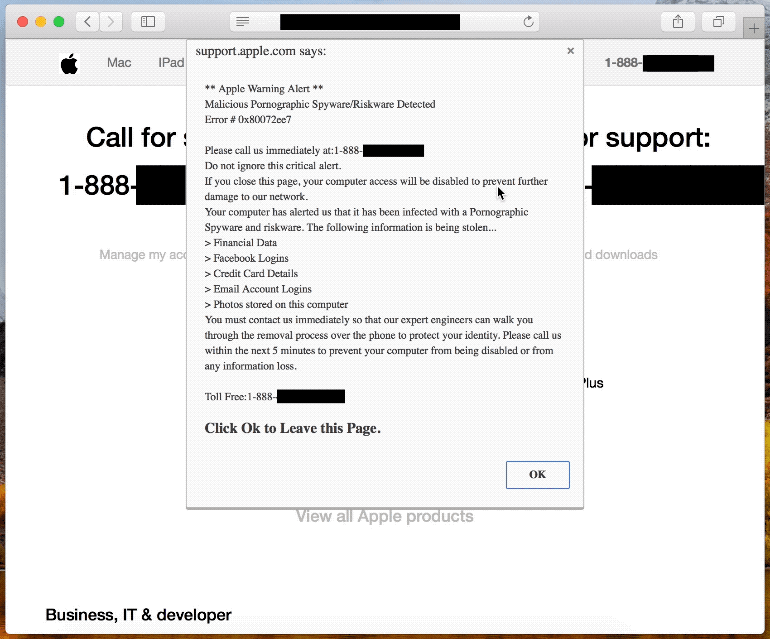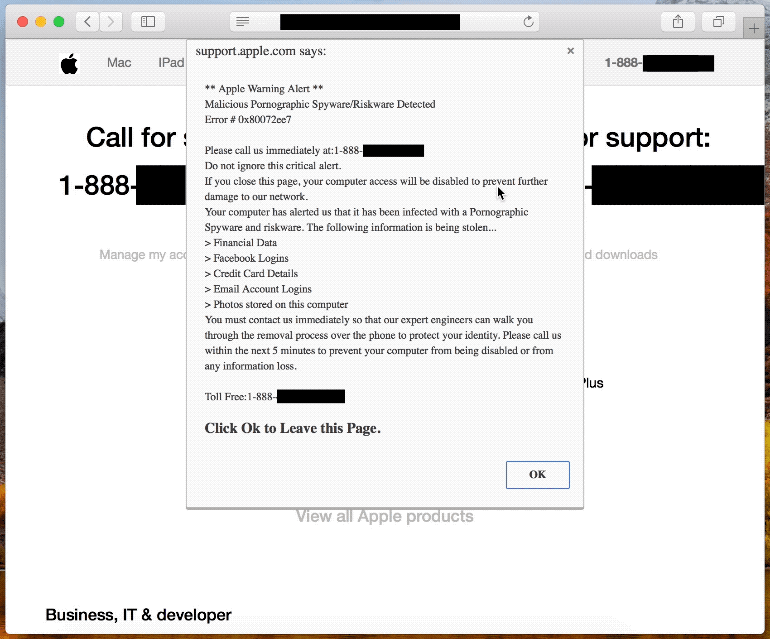
Сайт, на который перенаправляли пользователей, выглядел как официальная страница поддержки Apple или Windows, в зависимости от типа компьютера жертвы. Анализ кода веб-страницы показал, что, когда пользователь пытался закрыть всплывающее окно, оно разворачивалось на весь экран, имитируя действия программы-вымогателя.

Неясно, сколько пользователей стали жертвами мошенников, но, по данным Google Trends, Amazon является самым популярным сайтом среди представителей розничных компаний. Количество поисковых запросов исчисляется миллионами в сутки.

amazon_scam

Как сообщает ZDNet, ссылка на вредоносную страницу была замаскирована под платное объявление и попала в результаты поиска через рекламную сеть Google. Объявление появлялось с помощью прокси скрипта на зараженном домене и выглядело так, будто ведет на официальную страницу Amazon.com. Google становится площадкой для подобной аферы как минимум второй раз за два года.

После того, как представители ZDNet сообщили Google о проблеме, компания произвела проверку и удалила вредоносную страницу из результатов поиска.

Ранее Google сообщали, что в прошлом году им пришлось удалить более трех миллиардов зараженных объявлений и заблокировать 320 000 рекламодателей за нарушение условий площадки.

Напомним, что недавно мы рассказывали о том, как рекламный сервис DoubleClick от Google распространяет майнер.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru