



Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Киберпреступники нашли способ обойти инструмент реализации «белых списков», используя встроенные в Windows средства.

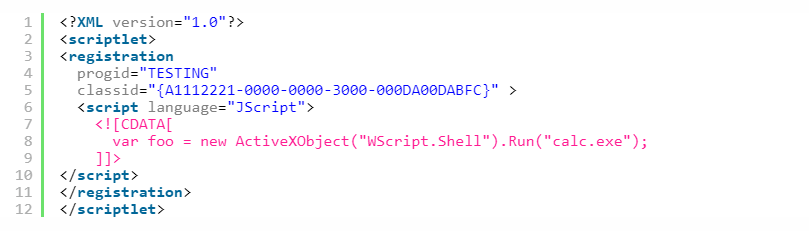
Вредоносная технология получила название Squiblydoo, она позволяет пользователю со стандартными привилегиями загружать и выполнять сценарий, размещенный на удаленном сервере. Вся эта схема осуществляется при помощи подписанных Microsoft бинарников, которые идут в комплекте с операционной системой.

Squiblydoo предоставляет злоумышленникам механизм для запуска несанкционированных скриптов в системах, которые настроены на их блокировку, допуская к выполнению только проверенные программы, объясняют эксперты Carbon Black.

«Squiblydoo использует regsvr32.exe (служебную программу командной строки для регистрации и отмены регистрации элементов управления OLE, например, ActiveX и библиотеки DLL в реестре Windows) для загрузки XML-файла, содержащего куски Java-кода, известные как scriptlets. Таким образом, злоумышленники могут использовать ActiveX и встроенный в XML-файл скрипт VB или JS для выполнения любых типов атак», — пишут эксперты.

Также исследователи предупреждают, что Squiblydoo ориентирован на обход детектирования или блокировки соответствующим софтом. Эта вредоносная схема открывает для киберпреступников новый способ проведения атак с использованием встроенных в операционную систему средств.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru