



Россия просит у Великобритании разъяснений по поводу киберугроз

Россия просит у Великобритании разъяснений по поводу киберугроз

Россия просит у Великобритании разъяснений по поводу киберугроз

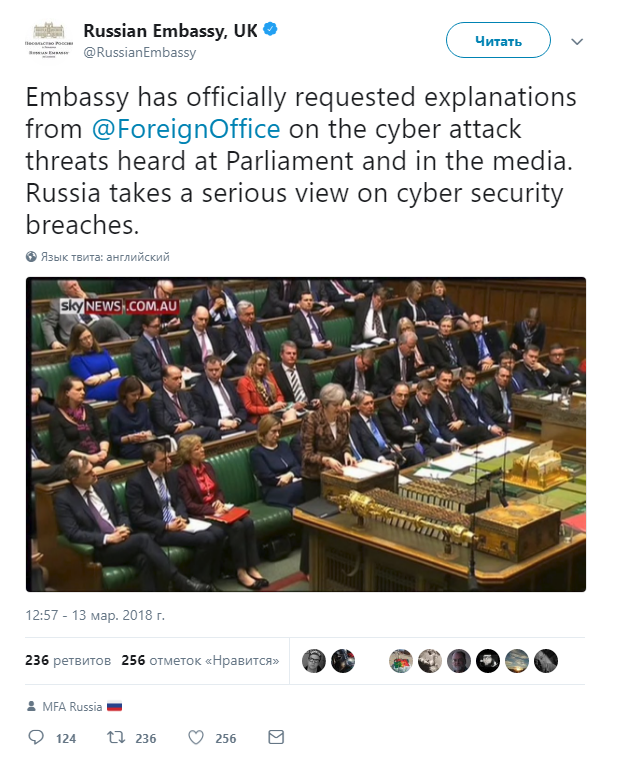
Россия официально запросила у МИД Великобритании разъяснения по поводу озвученных ранее угроз кибератак. В диппредставительстве отметили, что «Россия серьезно относится к нарушениям кибербезопасности».

Об этом передает Коммерсант.ru, ссылаясь на опубликованную посольством России запись в Twitter:

После того, как ряд британских депутатов заявил о возможности применения в отношении РФ наступательного кибернетического потенциала, посольство посоветовало правительству Великобритании взвесить все возможные последствия.

Судя по всему, ситуация продолжает накаляться на фоне недавних разногласий между Россией и Великобританией, в ходе которых Москву обвинили в «незаконном применении военной силы». Далее Терезой Мэй был выставлен ультиматум, по которому Россия должна была объяснить ситуацию с бывшим агентом британской разведки Сергеем Скрипалем.

В Кремле сразу дали понять, что удовлетворять ультиматум госпожи Мэй никто не будет.

Учитывая непростую геополитическую обстановку, Роскомнадзор отработал действия на случай кибератак на выборы. В тренировках также принимали участие различные органы исполнительной власти, Минкомсвязь, а также операторы связи.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru