



Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

Китай искажает общественно доступные данные об уязвимостях с целью скрыть влияние своего шпионского агентства на составление отчетов об уязвимостях в безопасности на национальном уровне.

Об том свидетельствуют исследования компании Recorded Future, которая на протяжении месяцев собирала информацию, изучая скорость публикации Национальной базы данных уязвимостей Китая (China’s National Vulnerability Database, CNNVD).

В ходе исследования Recorded Future заявила, что обнаружила, что в Китае существует некий механизм оценки того, имеется ли в распоряжении разведки рабочий инструмент для эксплуатации той или иной уязвимости, только после такой оценки речь может идти о публикации информации о дыре безопасности в CNNVD.

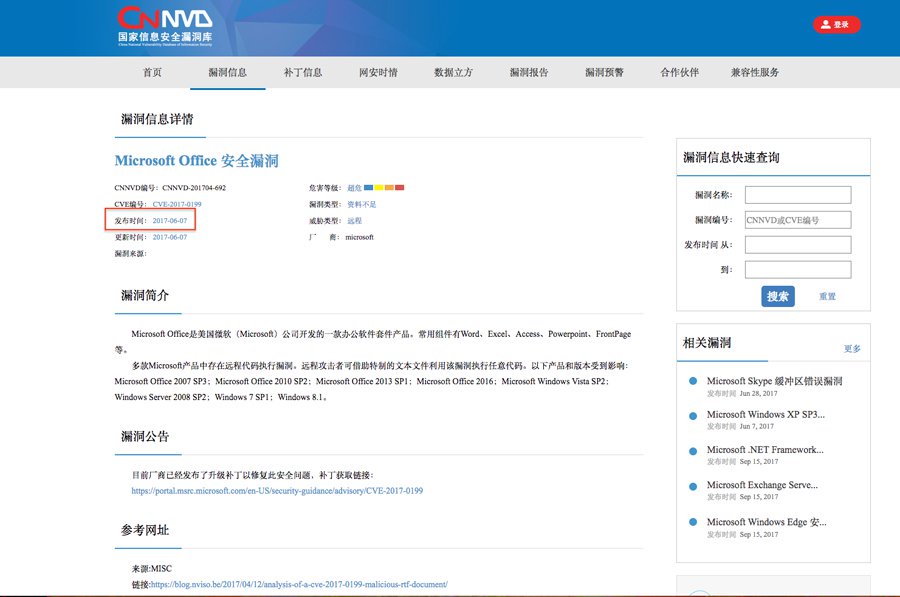
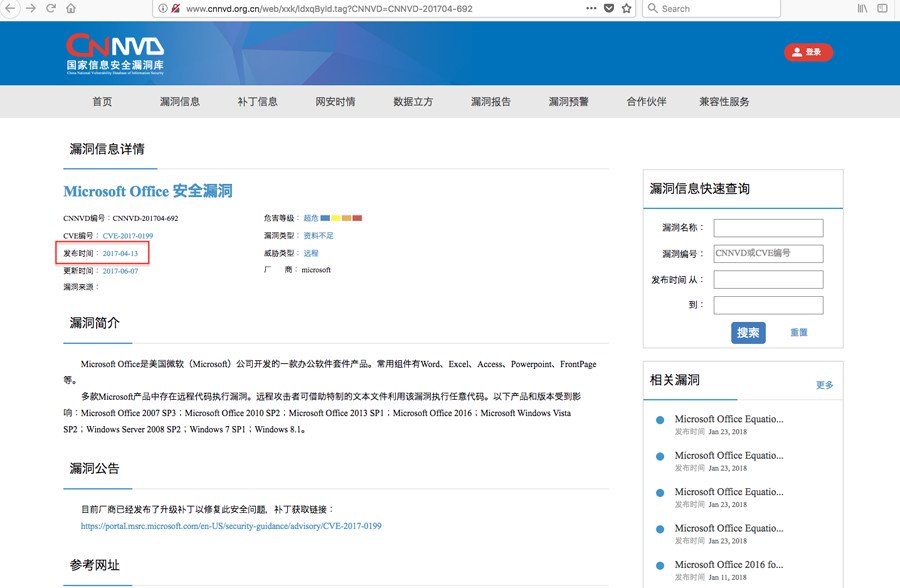
Также исследователи Recorded Future отметили, что в базе CNNVD были изменены первоначальные даты публикации нескольких уязвимостей серьезного уровня, это было сделано в попытке скрыть процесс оценки.

Примечательно, что в одном из прошлых исследований Recorded Future утверждала, что CNNVD работает быстрее своего американского аналога. Однако сейчас в американской базе данные об уязвимостях с высоким уровнем опасности публикуются быстрее.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru