



В Google Play обнаружен вредонос для пользователей майнинговых сервисов

В Google Play обнаружен вредонос для пользователей майнинговых сервисов

В Google Play обнаружен вредонос для пользователей майнинговых сервисов

Специалисты ESET предупреждают о новой афере, связанной с добычей криптовалюты. В Google Play распространяется вредоносное приложение для обмана начинающих пользователей майнинговых сервисов.

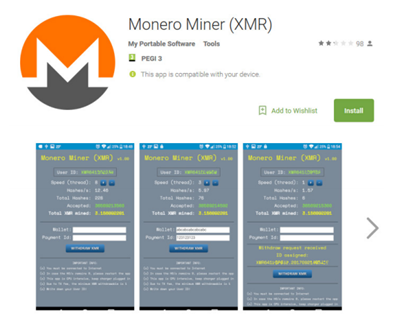
В сентябре 2017 года в Google Play появилось приложение Monero Miner (XMR) разработчика My Portable Software. Согласно описанию, программа добывала криптовалюту Monero в мобильном браузере. Сумма намайненных XMR отображалась в специальном окне.

В отличие от известных лжемайнеров, в которых заявленная функция майнинга отсутствовала, Monero Miner действительно добывал криптовалюту. Проблема в том, что все средства поступали разработчику, вне зависимости от того, какой адрес кошелька указывал пользователь во время настройки приложения.

Несмотря на низкий рейтинг и негативные отзывы, приложение установили до 50 000 пользователей. После предупреждения специалистов ESET майнер был удален из Google Play.

«Всеобщее увлечение майнингом на руку мошенникам, – комментирует Сергей Кузнецов, руководитель отдела технического сопровождения продуктов и сервисов ESET Russia. – Некоторые из них скрывают функцию майнинга в своих мобильных приложениях, чтобы скрыто добывать криптовалюту на устройствах пользователей. Другие, напротив, специально разрабатывают приложения для обмана начинающих майнеров».

ESET рекомендует загружать мобильные приложения для майнинга, предварительно изучив число загрузок, оценки и отзывы других пользователей. Базовая защита от вредоносных программ для Android- софта – современный мобильный антивирус.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru