



Кампании майнеров атакуют серверы Redis, Apache Solr и Windows Server

Кампании майнеров атакуют серверы Redis, Apache Solr и Windows Server

Кампании майнеров атакуют серверы Redis, Apache Solr и Windows Server

Киберпреступники атакуют серверы Windows Server, Apache Solr и Redis в попытке установить на непропатченные машины вредоносную программу, добывающую криптовалюту. Используемый в этих кампаниях зловред известен как RedisWannaMine.

Экспертами были отмечены две отдельные кампании, которые были очень активны в последнюю неделю. Первую (атакующую Redis и Windows) обнаружила команда Imperva, а на вторую (атакует Apache Solr) наткнулись специалисты ISC SANS.

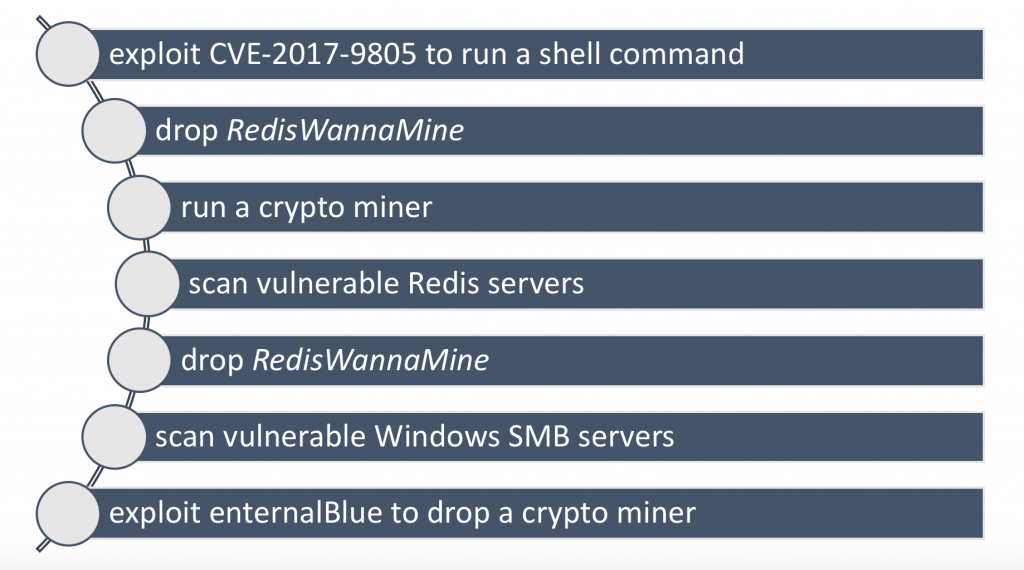
Самой активной из них была кампания, которую Imperva назвала RedisWannaMine. По словам экспертов, в ходе этой кампании злоумышленники компрометируют серверы путем массового сканирования Сети на наличие версий Redis, уязвимых для эксплойта CVE-2017-9805.

После получения доступа к системе киберпреступники устанавливают вредоносную программу ReddisWannaMine, которая позже доустанавливает криптомайнер второго уровня.

ReddisWannaMine демонстрирует классический шаблон поведения самораспространяющегося червя. Это связано с тем, что злоумышленники используют зараженные серверы для массового сканирования и последующего заражения.

Помимо атак на серверы Redis, стоящие за ReddisWannaMine злоумышленники также ищут серверы Windows с открытыми SMB-портами. Для заражения таких машин используется печально известный АНБ-эксплойт EternalBlue.

Серверы Apache Solr тоже подверглись атаке, злоумышленники искали системы, не получившие исправления для уязвимости CVE-2017-12629. В этом случае киберпреступники также устанавливали на системы майнер криптовалюты.

Исследователи ISC SANS сообщают, что не заметили какого-либо механизма самораспространения, это значит, что сканирование и заражение происходило из некого центра, контролируемого злоумышленниками.

Специалисты отметили 1 777 зараженных серверов, которые, как предполагается, были заражены в период между 28 февраля и 8 марта.

Опасение вызывают атаки на Apache Solr, так как такие системы довольно сложно пропатчить из-за внедрения в другое более сложное программное обеспечение, работе которого могут помешать обновления.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru