



Утечка данных АНБ показала, как США мониторит работу иностранных хакеров

Утечка данных АНБ показала, как США мониторит работу иностранных хакеров

Утечка данных АНБ показала, как США мониторит работу иностранных хакеров

Когда год назад группа под названием Shadow Brokers опубликовала целый набор украденных у АНБ инструментов для взлома, большинство исследователей сконцентрировали внимание на самых мощных из них, так называемых zero-day эксплойтах, которые служат для установки вредоносных программ. Но недавно группа венгерских исследователей безопасности из лаборатории CrySyS Lab обратилась к другим данным, раскрытым Shadow Brokers. Они изучили коллекцию скриптов и инструментов сканирования, которые АНБ использует для обнаружения хакерских группировок из других стран, и выяснили, что те позволяют американцам идентифицировать международных шпионов и киберпреступников задолго до того, как об их деятельности узнает мировое сообщество инфобезопасности.

Кажется, эти скрипты представляют не меньший интерес, чем всем известные эксплойты. Они показывают, что в 2013 году (когда, как считается, эксплойты и были украдены Shadow Brokers), АНБ отслеживала как минимум 45 национальных операций, известных в сообществе как Advanced Persistent Threats, или APT. Некоторые из них уже получили известность в сообществе, другие до сих пор оставались засекреченными.

Скрипты, которые исследовали венгры, были разработаны командой АНБ под названием Territorial Dispute, или TeDi. Как сообщает The Intercept со ссылкой на разведывательный источник, АНБ создали эту команду после того, как в 2007 году некие злоумышленники, предположительно из Китая, похитили чертежи военного самолета Joint Strike Fighter и некоторые другие конфиденциальные данные. Задачей команды было быстрое обнаружение киберпреступных группировок из других стран, а также информирование сотрудников АНБ в случае, если заражаемые ими компьютеры атакуются кем-то еще.

Все эти усилия нужны, чтобы помешать краже инструментов АНБ и гарантировать безопасность агентам американской разведки. Если иностранный киберразведчик по неосторожности себя выдаст, это также может спровоцировать обнаружение и американского агента. Кроме того, скрипты, разработанные TeDi, позволяют вычислять наиболее привлекательные для взлома компьютеры в тех географических зонах, о которых у АНБ недостаточно инсайдерской информации. Если компьютер уже привлек много взломщиков из других стран, это верный признак того, что он является целью и для американских агентов.

Для поиска киберпреступников Territorial Dispute используют цифровые подписи. Они работают как отпечатки пальцев и могут идентифицировать присутствие группы взлома через названия файлов, фрагменты кода известных вредоносных программ, неоднократно использованных участниками APT, определенные изменения в настройках операционной системы компьютера. Такие элементы называются индикаторами взлома (indicators of compromise, или IoC).

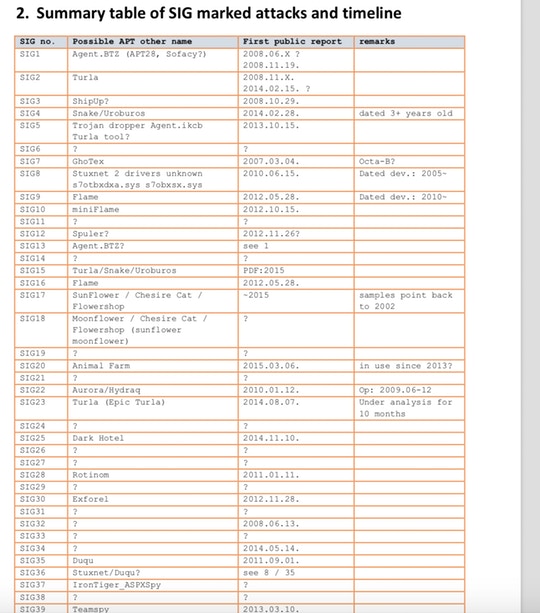
Поскольку ни одна из известных APT-групп не названа своим именем в скриптах (вместо этого АНБ называют их Sig1, Sig2 и т. д.), венгерские исследователи попытались узнать, какие известные группировки и вредоносные программы скрываются за этими условными обозначениями.

sig

Например, они выяснили, что АНБ могли знать о деятельности группировки Dark Hotel (предположительно созданной в Южной Корее и атакующей компьютеры в Азии) еще в 2011 году, то есть за три года до того, как о ней стало известно сообществу безопасности. Sig.1 — обозначение, присвоенное червю Agent.btz, который скорее всего был внедрен в секретную военную компьютерную систему США агентом из России. Sig.16 может относиться к шпионскому набору Flame, созданному предположительно группировкой из Израиля.

Команда CrySyS Lab планирует рассказать о своих находках на предстоящем саммите Kaspersky Security в Канкуне и рассчитывает, что и другие специалисты присоединятся к их исследованиям. Сотрудники лаборатории также надеются, что эти данные помогут сообществу выяснить, какие группировки стоят за недавно открытыми вредоносными программами.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru