



Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

В среду, 28 февраля, крупнейший веб-сервис для хостинга IT-проектов и их совместной разработки Github стал жертвой массированных DDoS-атак, которые привели к сбою, сделав сайт Github.com недоступным.

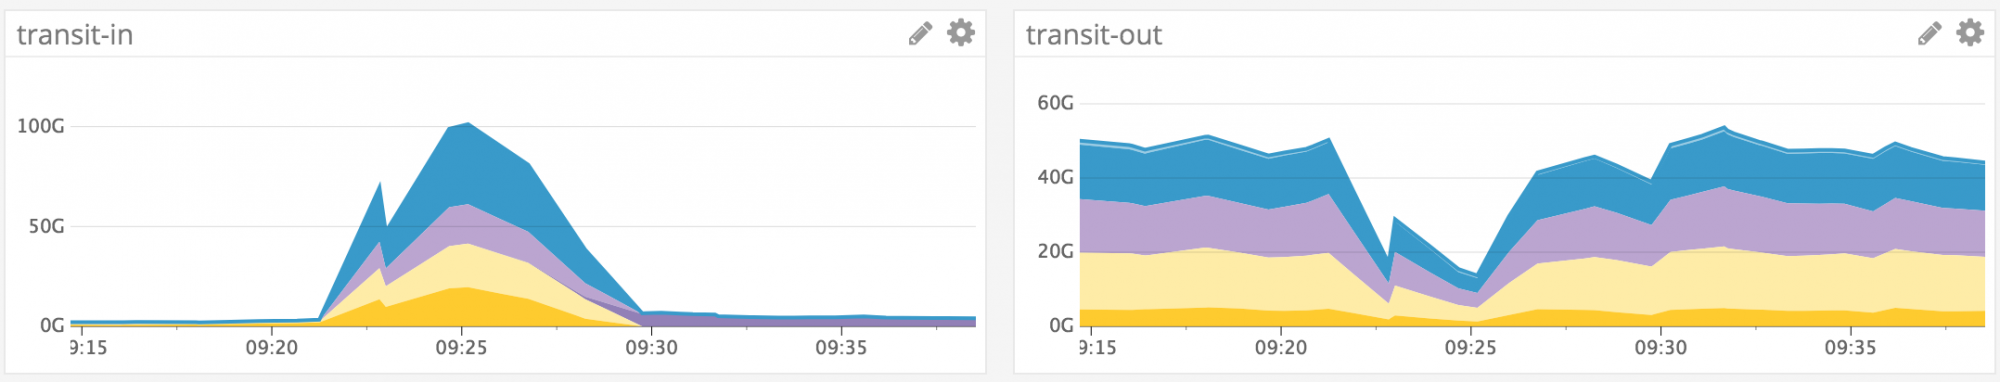
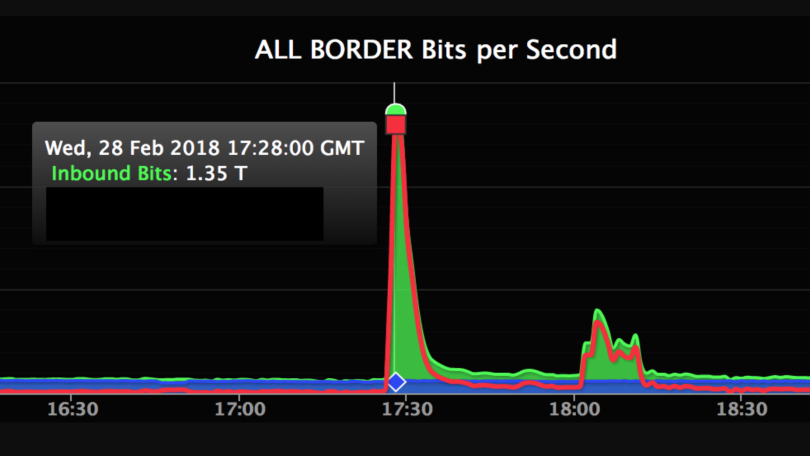
Первая фаза атаки поразила Github 1,35 терабитами в секунду (Тбит/с), а на втором этапе система мониторинга сети Github зафиксировала 400 Гбит/с. Атака продолжалась более 8 минут, эксперты утверждают, что это самая масштабная DDoS-атака, которую им приходилось наблюдать.

К счастью, сайт был недоступен только несколько минут, представители Github утверждают, что Akamai удалось отбить атаку. Однако специалисты обеспокоены масштабом подобной атаки, они полагают, что в будущем такие атаки будут совершаться регулярно.

«Весьма вероятно, что эта рекордная по масштабам атака скоро перестанет быть рекордной, так как ей на смену придут новые, более мощные», — пишет Akamai в блоге.

В случае Github такая массированная атака стала возможна благодаря уязвимости Memcached, о которой мы на днях писали. По мнению исследователей, реализация протокола UDP в Memcached является неправильной, и любой может совершить крупную атаку DDoS без каких-либо проблем.

В своем блоге представитель Github Сэм Коттлер подтвердил, что атака была совершена с помощью уязвимости Memcached.

«Уязвимость и неправильная конфигурация в этом случае стали причиной такой масштабной атаки, коэффициент усиления составлял до 51 000, это значит, что для каждого байта, отправленного злоумышленником, до 51 КБ направлялись точно к цели», — пишет Коттлер.

Чтобы смягчить воздействие атак, Github решил использовать Akamai Prolexic, который должен обеспечивать управляемую защиту от DDoS. Более того, представители Github извинились перед пользователями, а также заверили их, что ни при каких условиях пользовательские данные не подверглись риску. Компания обещает улучшить безопасность для решения таких масштабных кибератак.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru