



Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

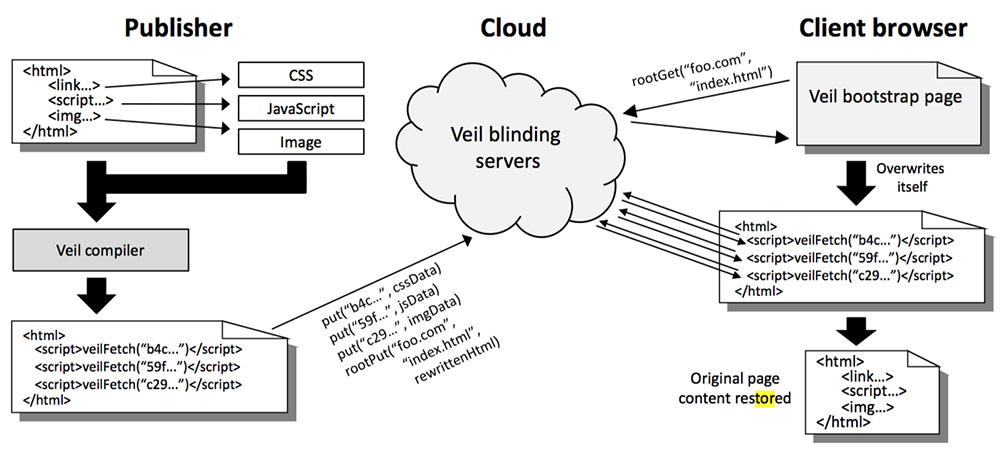
Эксперты из Массачусетского технологического института (МТИ) и Гарварда представили систему, которая способна повысить конфиденциальность приватного серфинга. Получившая имя Veil система опирается на шифрование данных при посещении сайта.

«После завершения работы приватного сеанса браузер должен удалить все данные на стороне клиента. К сожалению, реализация режима частного просмотра по-прежнему позволяет чувствительной информации проникать в другие хранилища, например, в файл подкачки», — объясняют специалисты.

«Браузеры используют файловую систему или базу данных SQLite для временного хранения информации, связанной с приватными сеансами, эти данные часто не полностью удаляются при завершении приватного сеанса. Таким образом, злоумышленник может извлечь конфиденциальную информацию из файла подкачки, в котором она хранится в открытом виде».

Чтобы решить эту проблему была разработана система Veil, своего рода фреймворк, который сводит к минимуму возможные утечки данных при использовании приватного режима просмотра. У системы есть свои нюансы — для ее работы владелец сайта должен добавить специальный компилятор, который обеспечит совместимость системы с просматриваемым контентом.

Как отмечают эксперты, задача Veil заключается в загрузке страницы, которую приватно посещает пользователь, на специальные сервера, которые затем будут передавать браузеру информацию на странице. Уточняется, что при каждом новом обращении сервера будут немного менять страницу, визуально пользователи не заметят изменений, однако они будут присутствовать в коде. Такой механизм помешает злоумышленникам выяснить, какую именно страницу посещал пользователь.

Помимо этого, был предусмотрен режим повышенной приватности, в ходе которого браузер пользователя будет получать не исходный код страницы, а изображения элементов, отрисованные на стороне сервера.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru