



Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

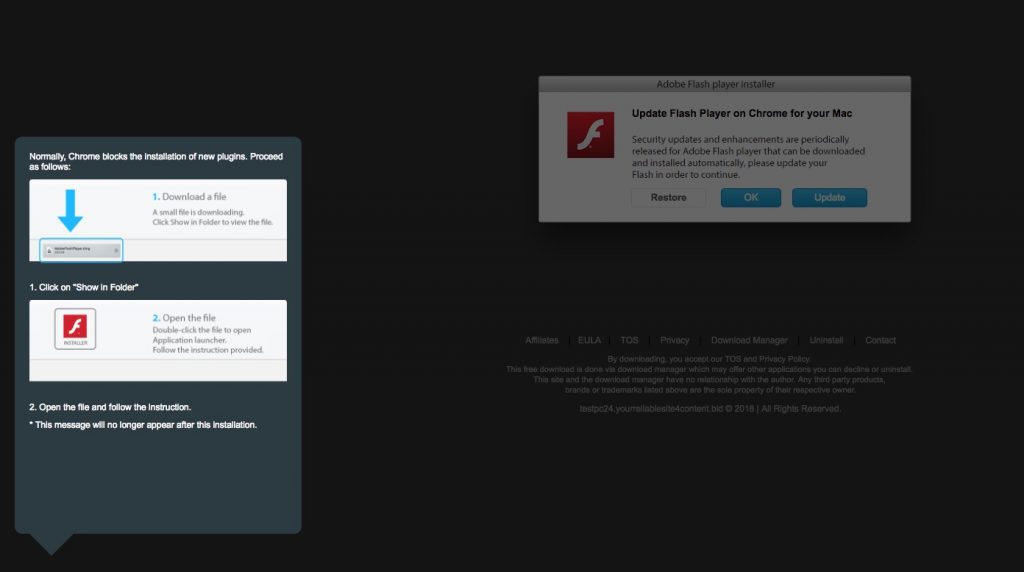
В минувшие выходные исследователи Intego обнаружили несколько вариантов нового вредоноса для macOS, получившего имя OSX/Shlayer. Этот новый зловред использует уникальную технику. OSX/Shlayer маскируется под обновление для Adobe Flash Player, в чем нет ничего нового, однако вредоносная программа также использует необычный метод загрузки дополнительного контента.

Специалисты Intego сообщают, что OSX/Shlayer распространяется через сайты обмена файлами BitTorrent, предлагая скачать обновление Flash Player в тот момент, когда пользователь пытается выбрать magnet-ссылку для загрузки.

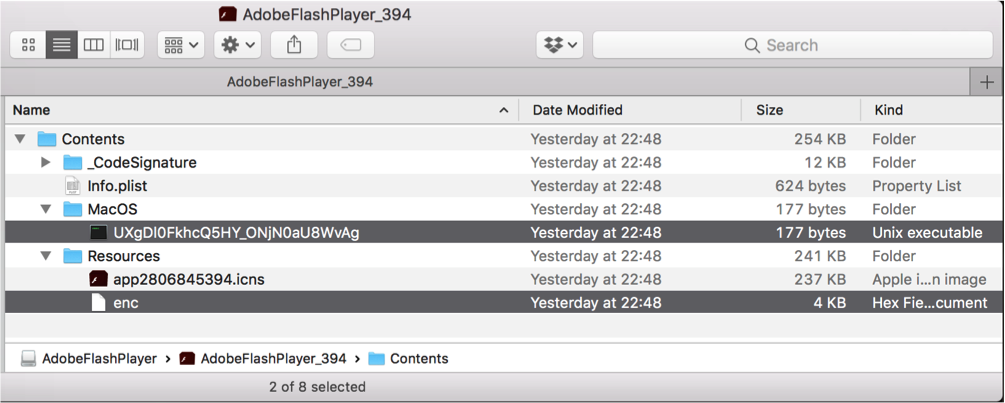
После установки в системе OSX/Shlayer использует сценарии оболочки для загрузки дополнительных вредоносных или рекламных программ на зараженное устройство. При этом вредонос делает это в фоновом режиме, чтобы пользователь ничего не заподозрил.

Проще говоря, OSX/Shlayer ведет себя как стандартный дроппер, загружая на скомпрометированный компьютер вредоносную программу OSX/MacOffers (она же BundleMeUp, Mughthesec и Adload), а также рекламную программу OSX/Bundlore в качестве дополнительного пейлоада.

Специалисты выделяют три разновидности OSX/Shlayer: OSX/Shlayer.A, OSX/Shlayer.B и OSX/Shlayer.C. Различаются они по следующим критериям:

  • OSX/Shlayer.A использует два подписанных сценария оболочки.
  • OSX /Shlayer.B использует один подписанный скрипт и одно неподписанное приложение Mach-O.
  • OSX/Shlayer.C использует один подписанный скрипт.

Основная задача OSX/Shlayer — установить рекламные программы на зараженный Mac.

Напомним, что ранее мы писали о том, что троян для Mac Coldroot несколько лет оставался незамеченным.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru