



Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

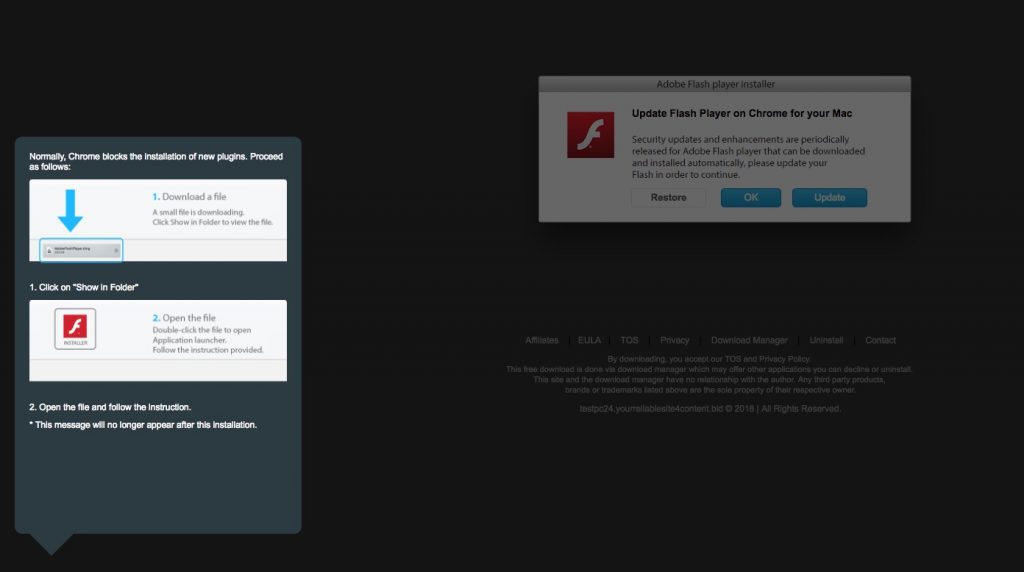
В минувшие выходные исследователи Intego обнаружили несколько вариантов нового вредоноса для macOS, получившего имя OSX/Shlayer. Этот новый зловред использует уникальную технику. OSX/Shlayer маскируется под обновление для Adobe Flash Player, в чем нет ничего нового, однако вредоносная программа также использует необычный метод загрузки дополнительного контента.

Специалисты Intego сообщают, что OSX/Shlayer распространяется через сайты обмена файлами BitTorrent, предлагая скачать обновление Flash Player в тот момент, когда пользователь пытается выбрать magnet-ссылку для загрузки.

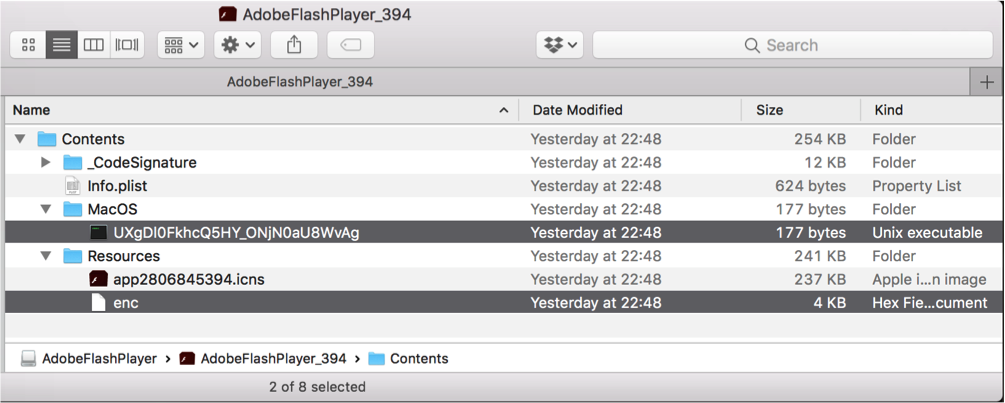
После установки в системе OSX/Shlayer использует сценарии оболочки для загрузки дополнительных вредоносных или рекламных программ на зараженное устройство. При этом вредонос делает это в фоновом режиме, чтобы пользователь ничего не заподозрил.

Проще говоря, OSX/Shlayer ведет себя как стандартный дроппер, загружая на скомпрометированный компьютер вредоносную программу OSX/MacOffers (она же BundleMeUp, Mughthesec и Adload), а также рекламную программу OSX/Bundlore в качестве дополнительного пейлоада.

Специалисты выделяют три разновидности OSX/Shlayer: OSX/Shlayer.A, OSX/Shlayer.B и OSX/Shlayer.C. Различаются они по следующим критериям:

  • OSX/Shlayer.A использует два подписанных сценария оболочки.
  • OSX /Shlayer.B использует один подписанный скрипт и одно неподписанное приложение Mach-O.
  • OSX/Shlayer.C использует один подписанный скрипт.

Основная задача OSX/Shlayer — установить рекламные программы на зараженный Mac.

Напомним, что ранее мы писали о том, что троян для Mac Coldroot несколько лет оставался незамеченным.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru