



Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Специалисты в области безопасности обнаружили интересную схему добычи цифровой валюты — киберпреступники могут использовать для этого вредоносные документы Word. Злонамеренный код JavaScript может быть помещен внутрь документа благодаря недавно реализованной функции встраивания видео в документ Word.

Как пишут эксперты, встроить скрытый майнер в документ можно с помощью тега iframe, более того, специалисты отмечают, что сделать это можно с любого сайта ввиду отсутствия какого-либо белого списка доверенных доменов.

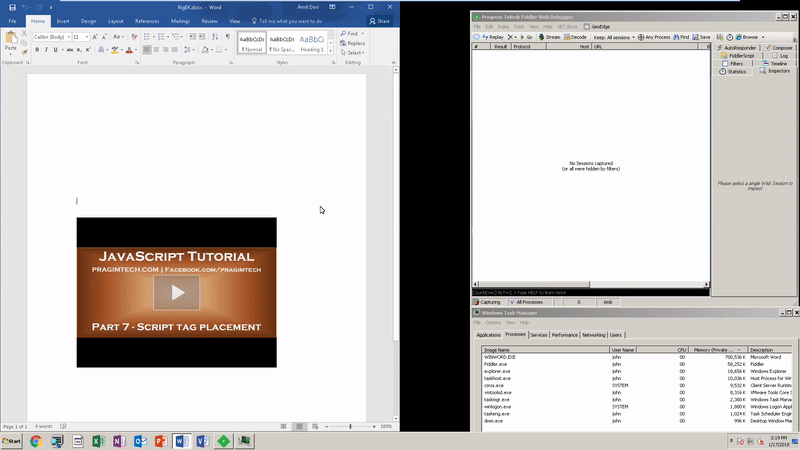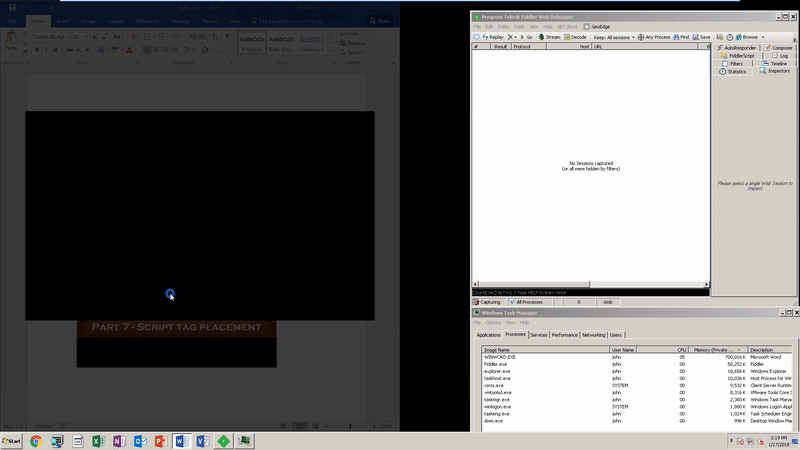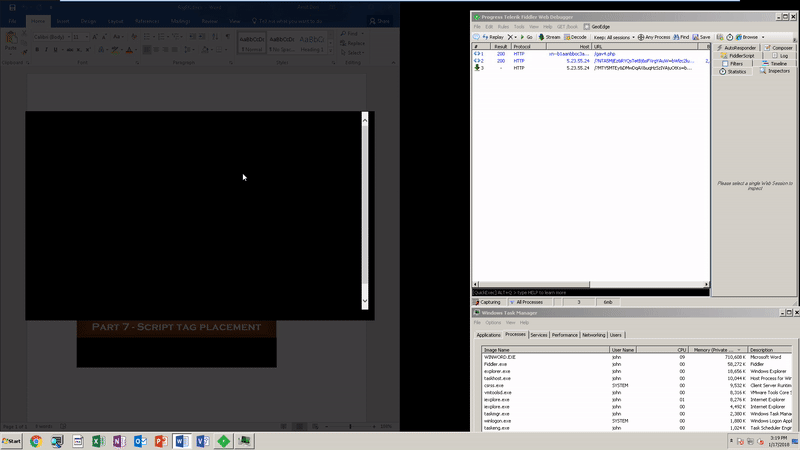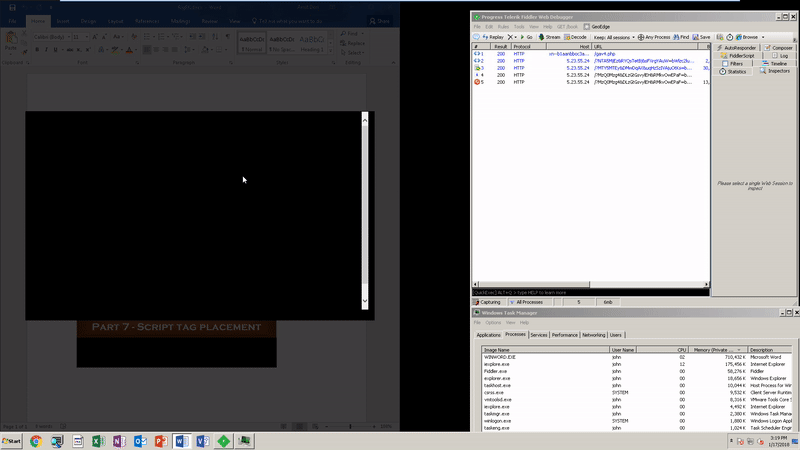
Таким образом, киберпреступник размещает видео на своем домене, убедившись, что вместе с ним в документ будет встроен скрипт для майнинга, затем делает рассылку вредоносных документов. При запуске видео, встроенного в такие документы, ограниченная версия браузера Internet Explorer запустит скрипт, добывающий криптовалюту Monero.

Единственный минус подобного метода для злоумышленника — малая прибыль, вряд ли получится добыть много криптовалюты, даже заставив множество пользователей запустить видео, встроенное во вредоносные документы. Это объясняется тем, что для удачного майнинга необходимо продолжительное использование ресурсов процессора пользователя, а сама жертва, скорее всего, быстро закроет специально созданный документ Word.

Но и здесь киберпреступники могут пойти иным путем, встраивая таким образом в документы фишинговый контент, который будет принуждать пользовать «авторизовываться» для просмотра видео (на самом деле учетные данные будут просто попадать в руки преступников).

Microsoft на данном этапе отказывается устранять эту проблему, ссылаясь на то, что это такой функционал. Положительным моментом является реагирование подавляющего большинства антивирусов на скрипт для майнинга, однако проблему фишинга это может не решить.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru