



Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

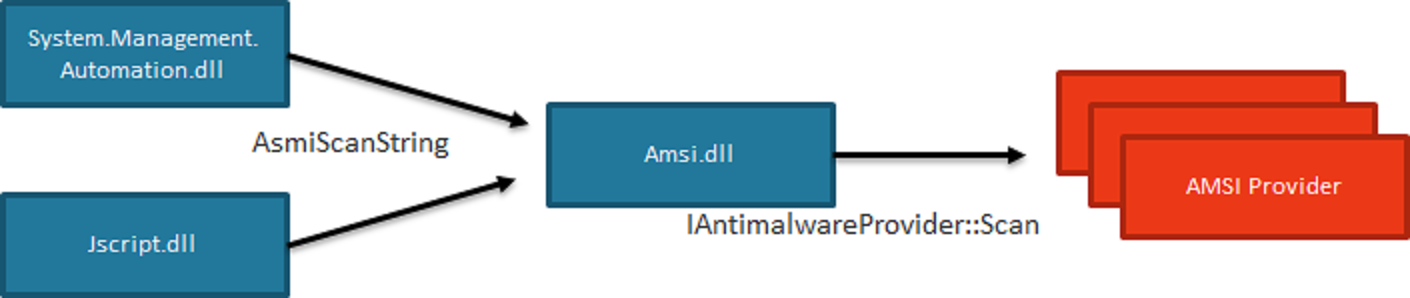
Появившийся в Windows 10 инструмент Anti-Malware Scan Interface (AMSI), выступающий в качестве слоя защиты, связывающего приложения и антивирусы, затрагивает недостаток безопасности, связанный с тем, как обрабатываются данные после нулевого символа.

AMSI представляет собой механизм, обеспечивающий защиту от вредоносных программ, которые не могут детектировать стандартные антивирусные решения. К таким угрозам относятся, например, скрипты PowerShell, выполняемые через обычные программы.

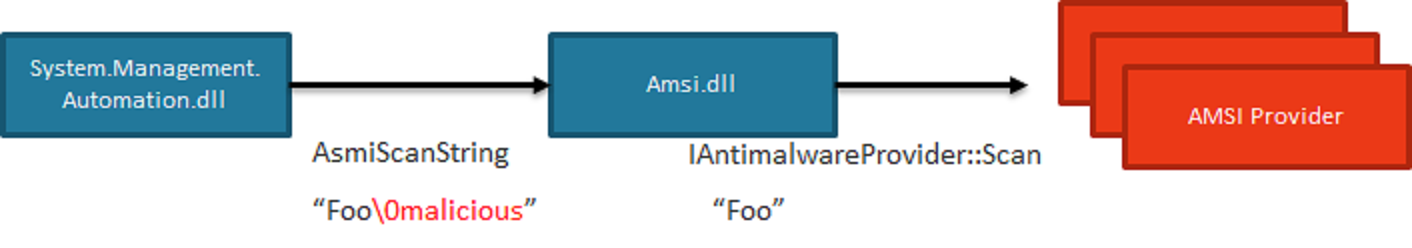
Как пишет обнаруживший баг эксперт Сатоши Танда, ошибка позволяет обойти сканирование файла AMSI, так как оно прерывается, наткнувшись на нулевой символ. Вся информация, расположенная после нулевого символа, просто не обрабатывается Anti-Malware Scan Interface.

Следовательно, все, что потребуется от злоумышленника — добавить перед вредоносным кодом нулевой символ, который поможет обойти защитный механизм AMSI.

Эксперт опубликовал различные примеры реализации такого обхода AMSI, среди них запуск вредоносного PowerShell.

На прошлой неделе Microsoft выпустила патч, устраняющий эту проблему безопасности, Танда рекомендует всем установить его как можно скорее.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru