



Уязвимость в uTorrent позволяет удаленно управлять загрузками

Уязвимость в uTorrent позволяет удаленно управлять загрузками

Уязвимость в uTorrent позволяет удаленно управлять загрузками

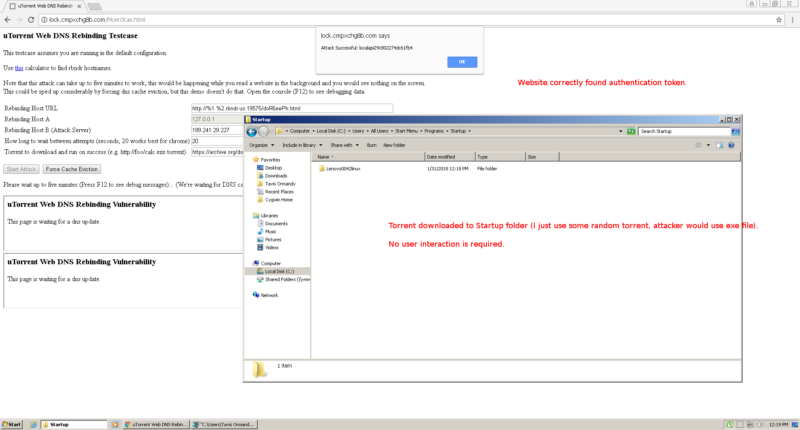
Известный эксперт Google в области безопасности Тэвис Орманди обнародовал сведения об уязвимости в популярном торрент-клиенте uTorrent. По словам специалиста, эта брешь позволяет удаленно управлять файлами на компьютере и просматривать историю загрузок.

Для эксплуатации уязвимости злоумышленнику достаточно заманить пользователя на вредоносный сайт, что позволит контролировать клиент uTorrent, как десктопную, так и веб-версию. Наибольшую угрозу, по мнению исследователя, представляет возможность загрузки вредоносной программы в папку автозагрузки Windows.

Также с помощью этой бреши можно получить доступ к загруженным файлам и просматривать историю загрузок.

Дэйв Рис (Dave Rees), разработчик uTorrent, сообщил, что уязвимость устранена в бета-релизе десктопного приложения uTorrent для Windows, однако пользователи еще не получили соответствующего патча.

Исправленную версию клиента можно загрузить по этой ссылке, разработчики обещают, что в ближайшие дни она будет доставлена пользователям. Также во вторник господин Рис заявил, что и в веб-версии uTorrent устранен этот недостаток безопасности.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru