



Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Coldroot, вредоносная программа, атакующая Mac, которая может дистанционно управлять вашим компьютером, в течение нескольких лет оставалась незамеченной разработчиками антивирусов — хотя ее код уже давно находится в открытом доступе.

На днях Питер Уордл, главный научный сотрудник в Digital Security, описал подробности работы вредоноса в посте в своем блоге. 

Coldroot — троян, который устанавливается на компьютер и получает доступ к операционной системе, а затем может дистанционно контролировать систему в любой момент.

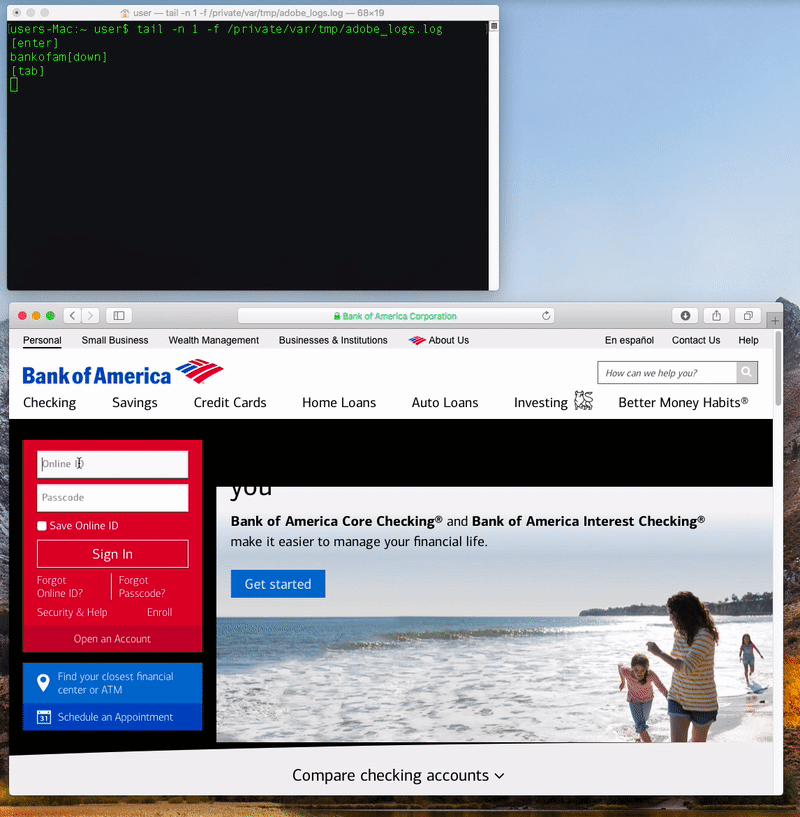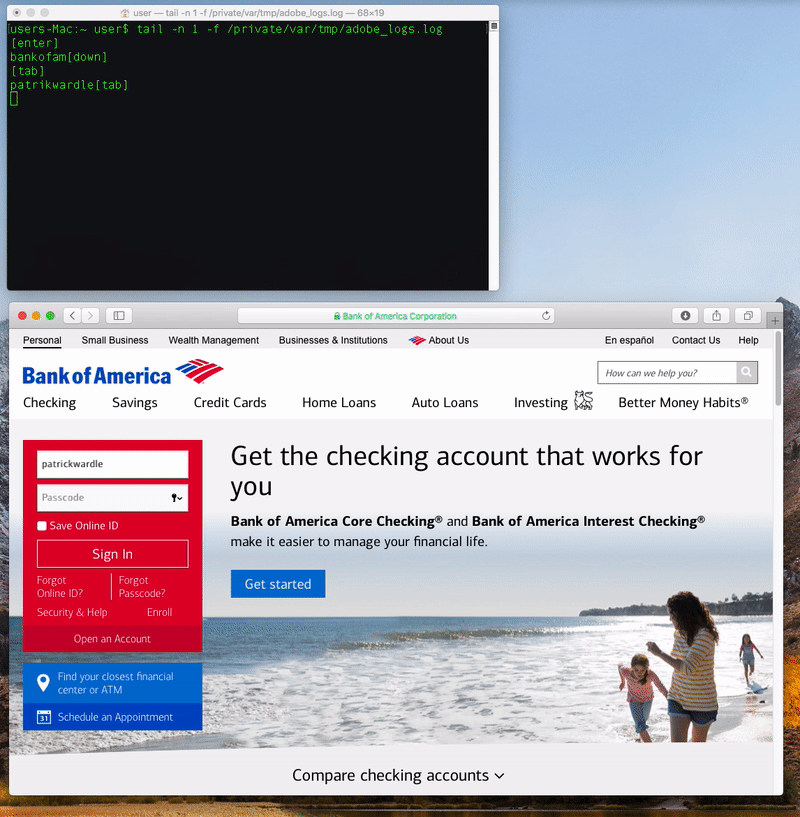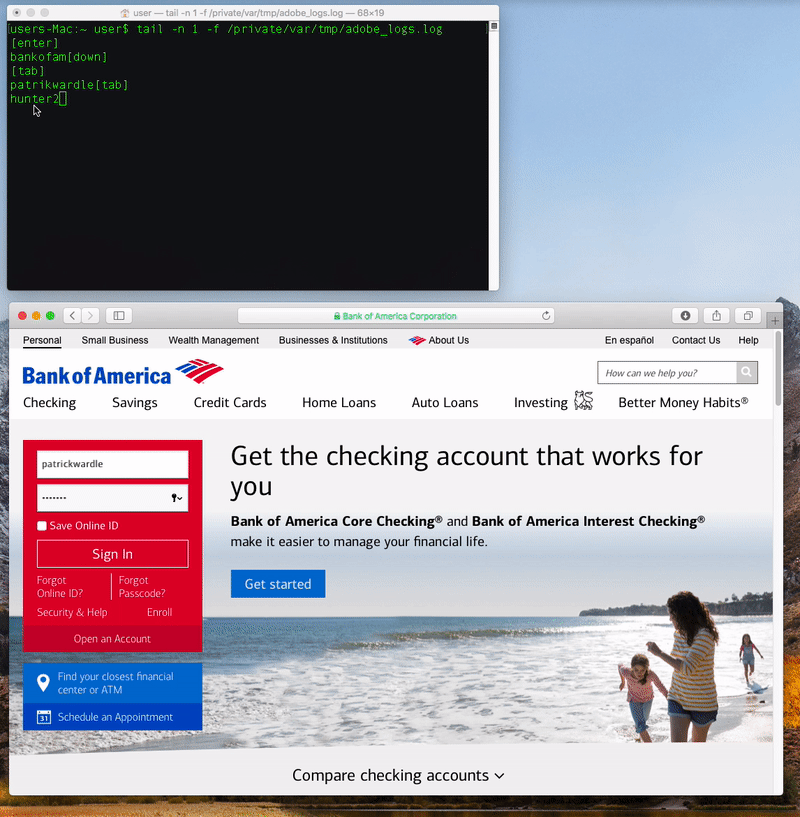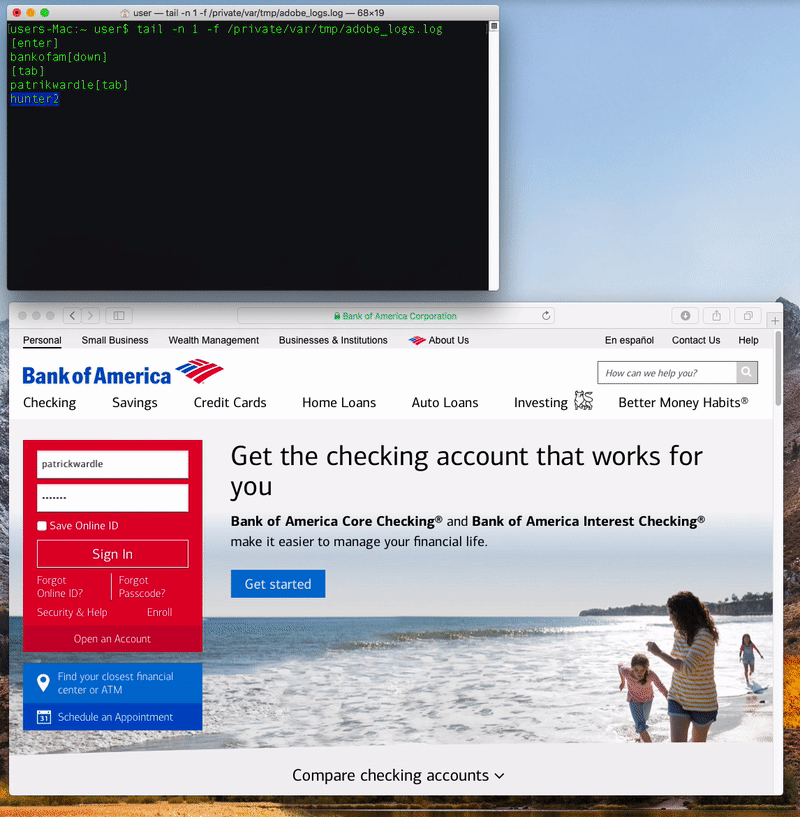
По словам Уордла, при активации вредонос может записывать и красть пароли, переименовывать и удалять файлы, скачивать и загружать документы, удаленно просматривать рабочий стол в режиме реального времени и отключать систему.

coldroot_trojan

Программа маскируется под документ, который при открытии просит ввести учетные данные пользователя. Если пользователь соглашается, вредонос устанавливается на компьютер и связывается с контролирующим сервером, получая затем инструкции от злоумышленника.

Чтобы полностью завладеть компьютером, вредонос должен прорваться к функциям доступа Mac. Для этого пользователю необходимо вручную добавить программу в список в настройках системы, а этого, скорее всего, никто делать не будет. Поэтому вредонос изменяет базу данных конфиденциальности macOS, что позволяет ему взаимодействовать с системными компонентами ОС. После проникновения в систему троян прочно осядет в ней, получая полные права при каждом перезапуске.

Несмотря на то, что код Coldroot был опубликован еще в 2016 году, Уордл утверждает, что ни один из разработчиков антивирусов, зарегистрированных в VirusTotal, в процессе его исследования не смог обнаружить вредоносную программу.

После того, как исследователь сообщил Apple о работе Coldroot, компания устранила вредонос в macOS Sierra, защитив базу данных с помощью System integrity protection, которая препятствует автоматической выдаче прав на доступ вредоноса к системе — даже если пользователь вводит пароль.

Напомним, что ранее в этом месяце исследователи нашли серьезную ошибку, которая выводила из строя большинство mac и iOS-приложений.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru