



Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Coldroot, вредоносная программа, атакующая Mac, которая может дистанционно управлять вашим компьютером, в течение нескольких лет оставалась незамеченной разработчиками антивирусов — хотя ее код уже давно находится в открытом доступе.

На днях Питер Уордл, главный научный сотрудник в Digital Security, описал подробности работы вредоноса в посте в своем блоге. 

Coldroot — троян, который устанавливается на компьютер и получает доступ к операционной системе, а затем может дистанционно контролировать систему в любой момент.

По словам Уордла, при активации вредонос может записывать и красть пароли, переименовывать и удалять файлы, скачивать и загружать документы, удаленно просматривать рабочий стол в режиме реального времени и отключать систему.

coldroot_trojan

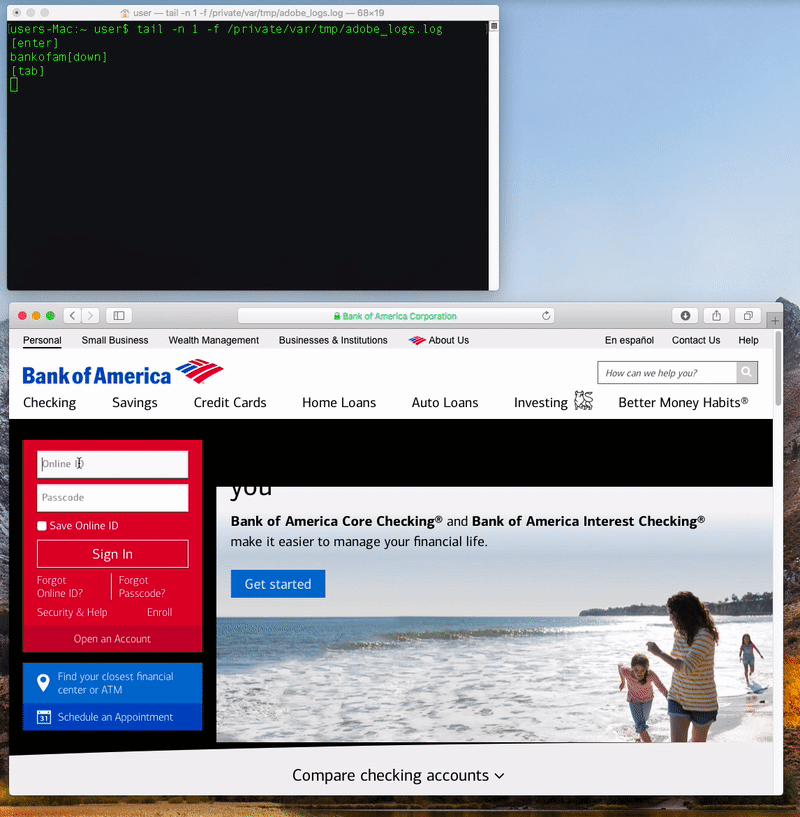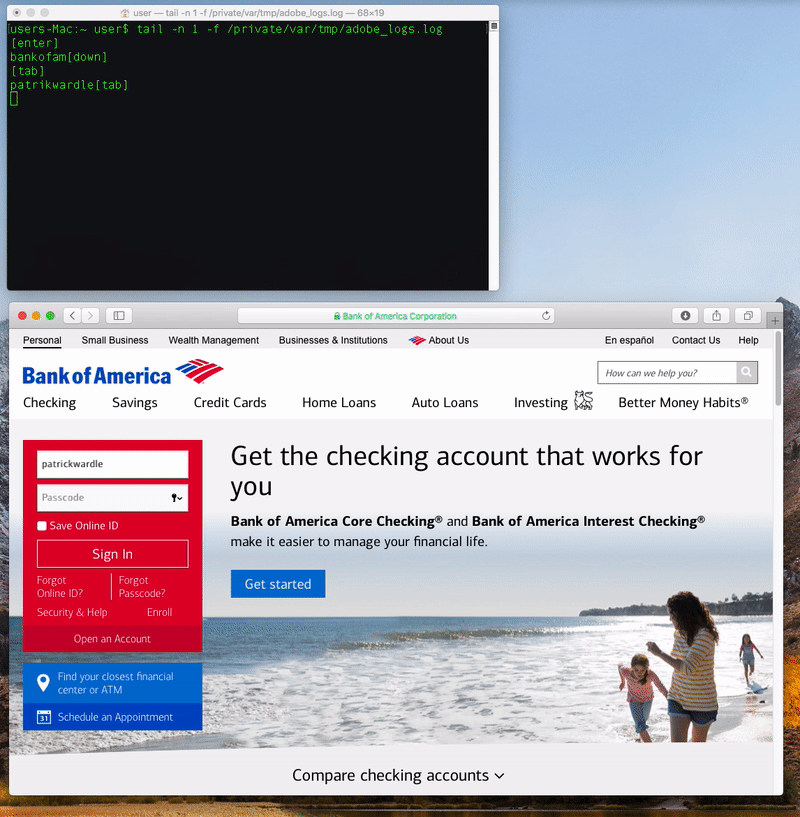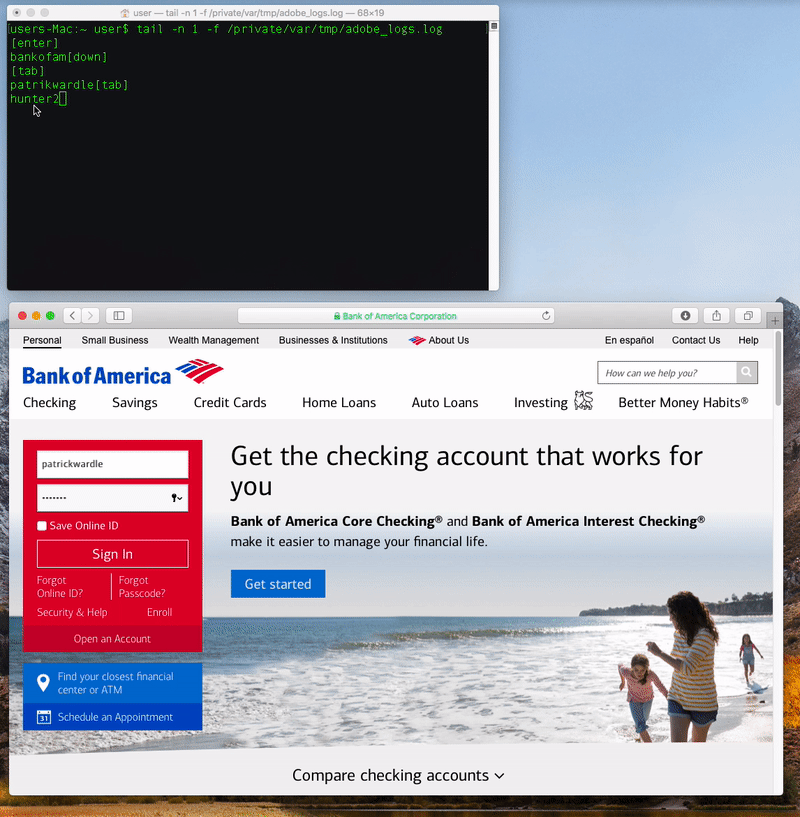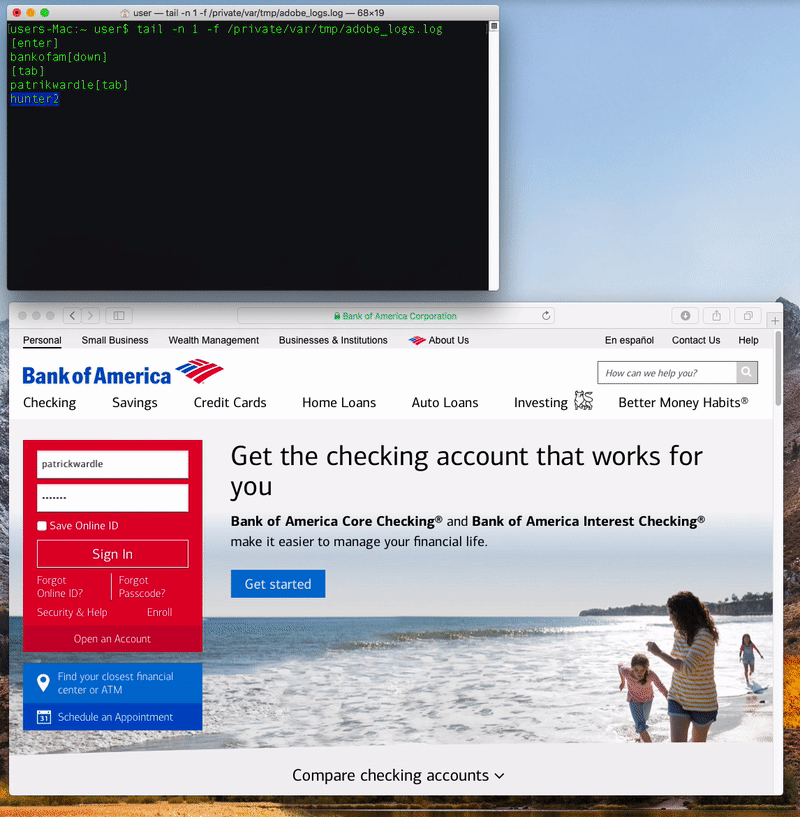
Программа маскируется под документ, который при открытии просит ввести учетные данные пользователя. Если пользователь соглашается, вредонос устанавливается на компьютер и связывается с контролирующим сервером, получая затем инструкции от злоумышленника.

Чтобы полностью завладеть компьютером, вредонос должен прорваться к функциям доступа Mac. Для этого пользователю необходимо вручную добавить программу в список в настройках системы, а этого, скорее всего, никто делать не будет. Поэтому вредонос изменяет базу данных конфиденциальности macOS, что позволяет ему взаимодействовать с системными компонентами ОС. После проникновения в систему троян прочно осядет в ней, получая полные права при каждом перезапуске.

Несмотря на то, что код Coldroot был опубликован еще в 2016 году, Уордл утверждает, что ни один из разработчиков антивирусов, зарегистрированных в VirusTotal, в процессе его исследования не смог обнаружить вредоносную программу.

После того, как исследователь сообщил Apple о работе Coldroot, компания устранила вредонос в macOS Sierra, защитив базу данных с помощью System integrity protection, которая препятствует автоматической выдаче прав на доступ вредоноса к системе — даже если пользователь вводит пароль.

Напомним, что ранее в этом месяце исследователи нашли серьезную ошибку, которая выводила из строя большинство mac и iOS-приложений.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru