



Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Coldroot, вредоносная программа, атакующая Mac, которая может дистанционно управлять вашим компьютером, в течение нескольких лет оставалась незамеченной разработчиками антивирусов — хотя ее код уже давно находится в открытом доступе.

На днях Питер Уордл, главный научный сотрудник в Digital Security, описал подробности работы вредоноса в посте в своем блоге. 

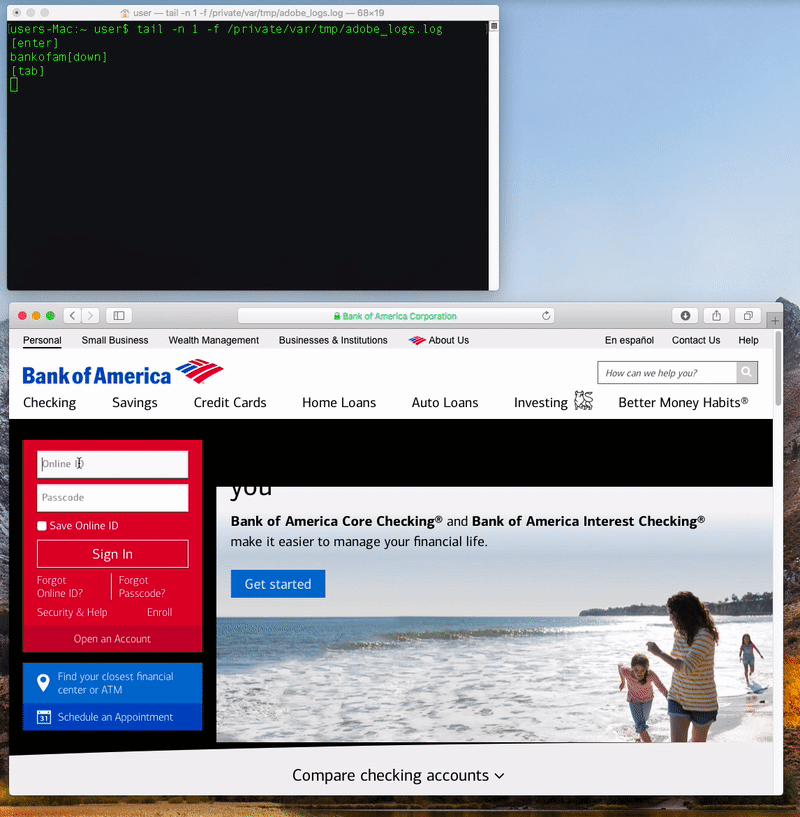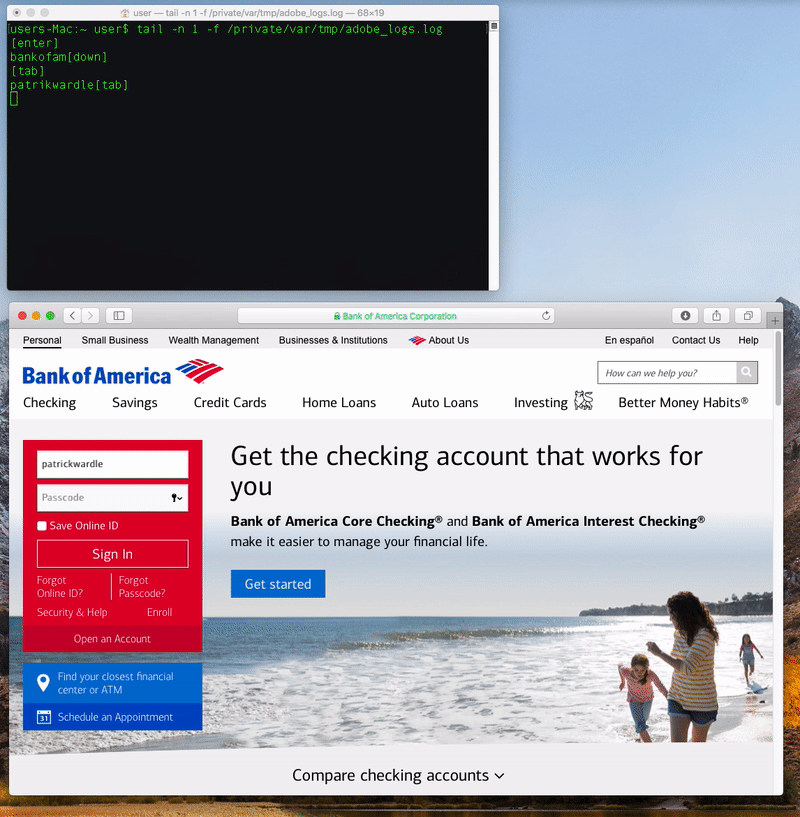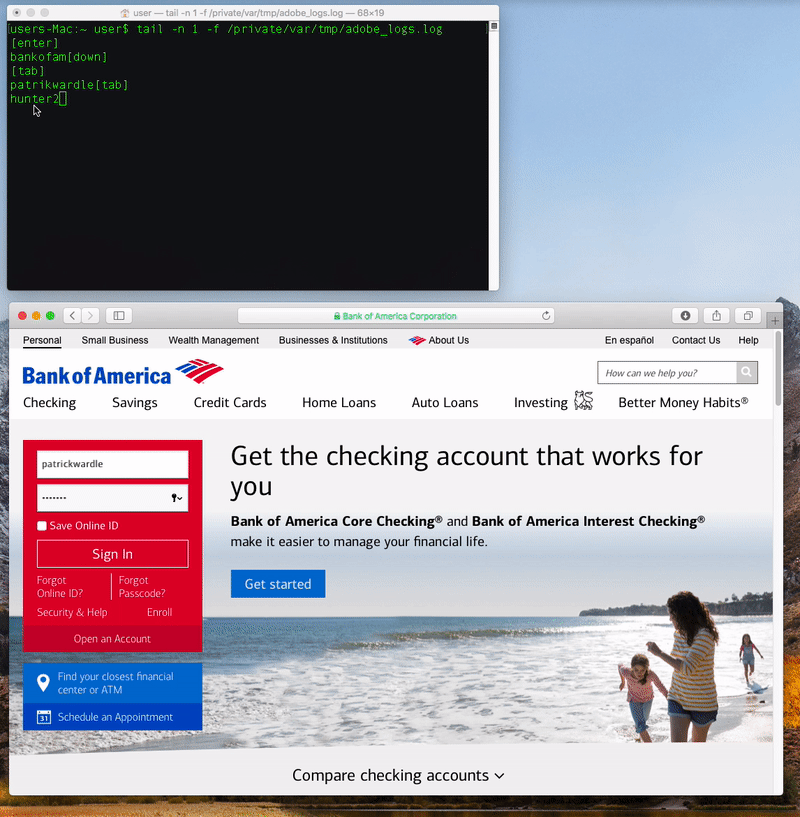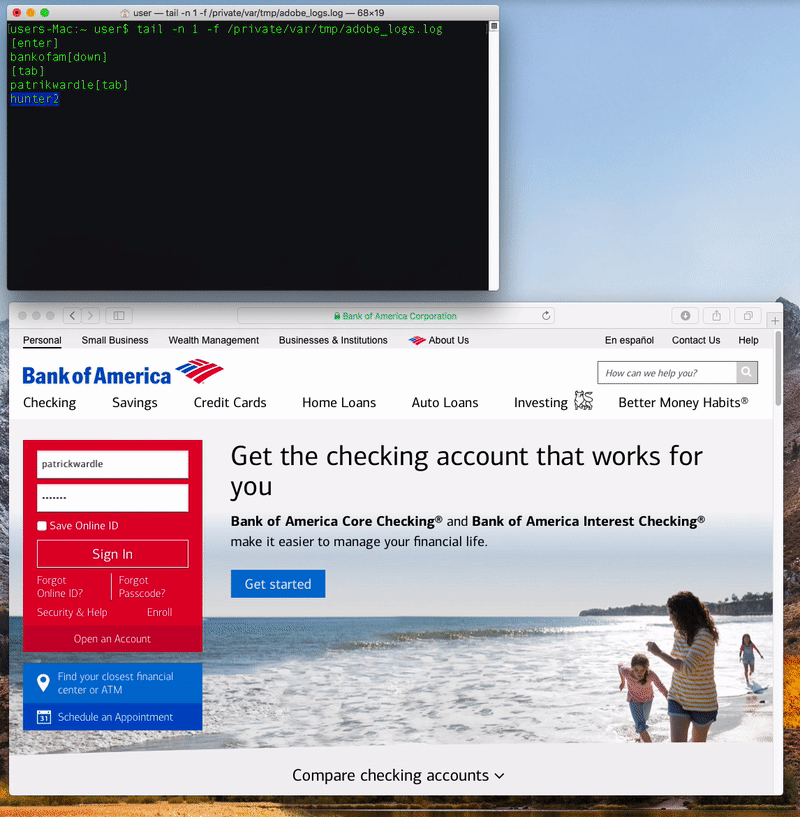
Coldroot — троян, который устанавливается на компьютер и получает доступ к операционной системе, а затем может дистанционно контролировать систему в любой момент.

По словам Уордла, при активации вредонос может записывать и красть пароли, переименовывать и удалять файлы, скачивать и загружать документы, удаленно просматривать рабочий стол в режиме реального времени и отключать систему.

coldroot_trojan

Программа маскируется под документ, который при открытии просит ввести учетные данные пользователя. Если пользователь соглашается, вредонос устанавливается на компьютер и связывается с контролирующим сервером, получая затем инструкции от злоумышленника.

Чтобы полностью завладеть компьютером, вредонос должен прорваться к функциям доступа Mac. Для этого пользователю необходимо вручную добавить программу в список в настройках системы, а этого, скорее всего, никто делать не будет. Поэтому вредонос изменяет базу данных конфиденциальности macOS, что позволяет ему взаимодействовать с системными компонентами ОС. После проникновения в систему троян прочно осядет в ней, получая полные права при каждом перезапуске.

Несмотря на то, что код Coldroot был опубликован еще в 2016 году, Уордл утверждает, что ни один из разработчиков антивирусов, зарегистрированных в VirusTotal, в процессе его исследования не смог обнаружить вредоносную программу.

После того, как исследователь сообщил Apple о работе Coldroot, компания устранила вредонос в macOS Sierra, защитив базу данных с помощью System integrity protection, которая препятствует автоматической выдаче прав на доступ вредоноса к системе — даже если пользователь вводит пароль.

Напомним, что ранее в этом месяце исследователи нашли серьезную ошибку, которая выводила из строя большинство mac и iOS-приложений.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru