



Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступной группе удалось заработать более $3 миллионов благодаря взлому серверов Jenkins и последующей установке вредоносной программы, добывающей криптовалюту Monero. Jenkins пользуется большой популярностью как у независимых разработчиков, так и у крупных предприятий, так как позволяет запускать автоматизированные тесты и выполнять различные операции на основе результатов тестирования, включая развертывание нового кода на рабочих серверах.

Команда Check Point в пятницу сообщила, что ей удалось обнаружить след крупной киберпреступной операции, нацеленной на серверы Jenkins. Атакующие использовали брешь, известную под идентификатором CVE-2017-1000353, которая присутствует в десериализации Jenkins Java.

Эта уязвимость позволяет злоумышленникам запускать вредоносный код удаленно, без предварительной проверки подлинности. Специалисты уточняют, что киберпреступники использовали этот баг для загрузки и установки майнера Monero (minerxmr.exe).

Майнер загружался с IP-адреса, расположенного в Китае и принадлежащего правительственной сети Хуайаня. На данный момент неясно, является ли этот сервер сервером злоумышленника, либо же это скомпрометированный сервер, который киберпреступники используют в своих целях.

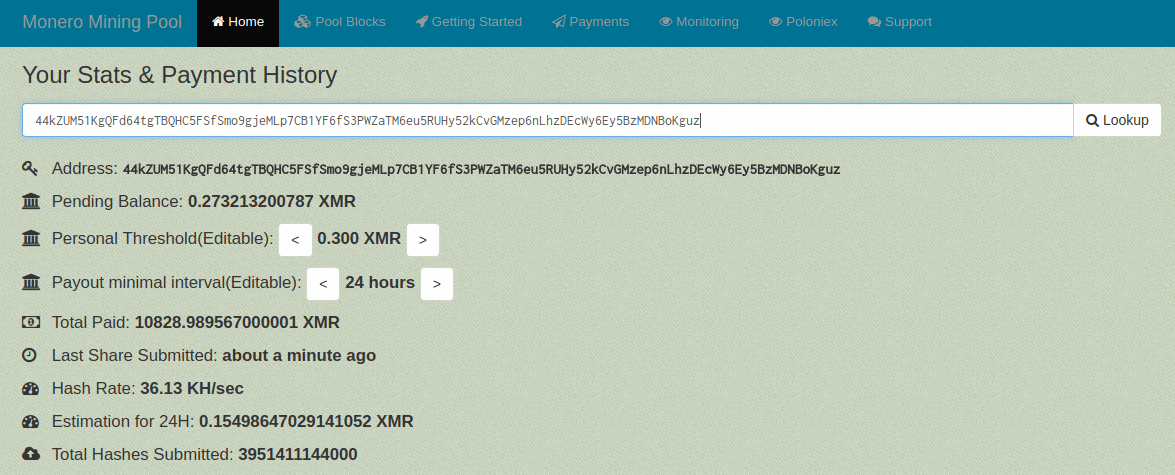
Операция добычи криптовалюты продолжалась несколько месяцев, что позволило атакующим добыть более 10 800 Monero, что эквивалентно более $3,4 миллионам.

Исследователи отметили, что злоумышленники скомпрометировали в основном инсталляции Jenkins, работающие в операционных системах Windows.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru