



Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступной группе удалось заработать более $3 миллионов благодаря взлому серверов Jenkins и последующей установке вредоносной программы, добывающей криптовалюту Monero. Jenkins пользуется большой популярностью как у независимых разработчиков, так и у крупных предприятий, так как позволяет запускать автоматизированные тесты и выполнять различные операции на основе результатов тестирования, включая развертывание нового кода на рабочих серверах.

Команда Check Point в пятницу сообщила, что ей удалось обнаружить след крупной киберпреступной операции, нацеленной на серверы Jenkins. Атакующие использовали брешь, известную под идентификатором CVE-2017-1000353, которая присутствует в десериализации Jenkins Java.

Эта уязвимость позволяет злоумышленникам запускать вредоносный код удаленно, без предварительной проверки подлинности. Специалисты уточняют, что киберпреступники использовали этот баг для загрузки и установки майнера Monero (minerxmr.exe).

Майнер загружался с IP-адреса, расположенного в Китае и принадлежащего правительственной сети Хуайаня. На данный момент неясно, является ли этот сервер сервером злоумышленника, либо же это скомпрометированный сервер, который киберпреступники используют в своих целях.

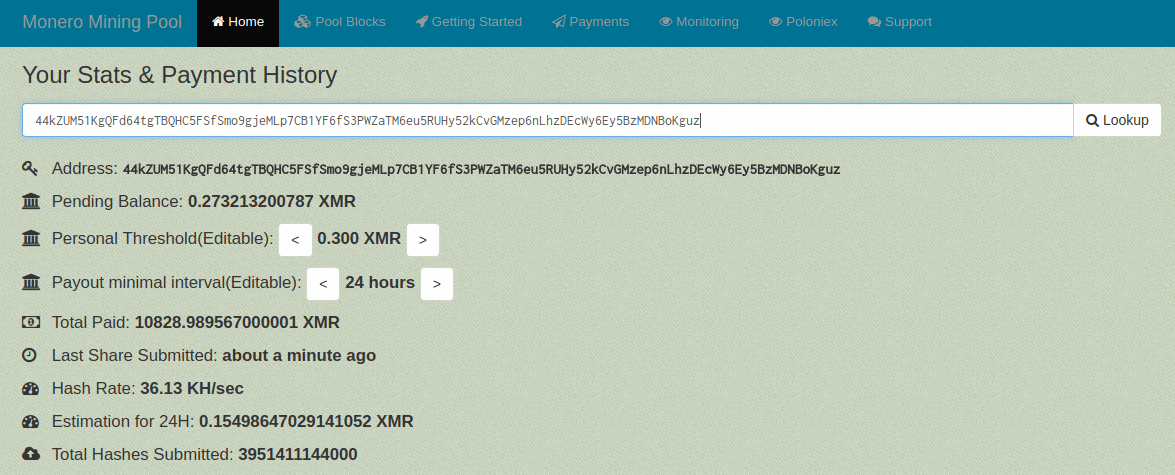
Операция добычи криптовалюты продолжалась несколько месяцев, что позволило атакующим добыть более 10 800 Monero, что эквивалентно более $3,4 миллионам.

Исследователи отметили, что злоумышленники скомпрометировали в основном инсталляции Jenkins, работающие в операционных системах Windows.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru