



ESET: Вымогатели остаются главной угрозой для устройств Android

ESET: Вымогатели остаются главной угрозой для устройств Android

ESET: Вымогатели остаются главной угрозой для устройств Android

Вирусная лаборатория ESET представила отчет об актуальных угрозах для платформы Android. Тренд 2018 года – внедрение новых методов атак и маскировки. В 2017 году авторы вредоносных программ для Android продолжали поиск новых инструментов. Наиболее опасное нововведение вирусописателей – использование вредоносами службы специальных возможностей Android Accessibility Service, облегчающей работу с устройством для людей с ограниченными возможностями. Первоначально службу взяли на вооружение авторы мобильных банковских троянов, далее – создатели программ-вымогателей.

В октябре 2017 года специалисты ESET обнаружили DoubleLocker – первый мобильный шифратор, использующий службу специальных возможностей. Вредоносная программа оснащена сразу двумя инструментами для вымогательства: она шифрует данные в памяти устройства, а также может изменить PIN-код на произвольный.

Несмотря на внедрение новых техник атак, в 2017 году наиболее популярным инструментом злоумышленников оставались так называемые «полицейские» вымогатели. Они блокируют экран устройства; требование выкупа как правило имитирует официальное сообщение о блокировке за распространение нелицензионного ПО и другие подобные нарушения. По данным ESET, большинство программ-вымогателей, использующих эту уловку, принадлежит к семейству Android/Locker.

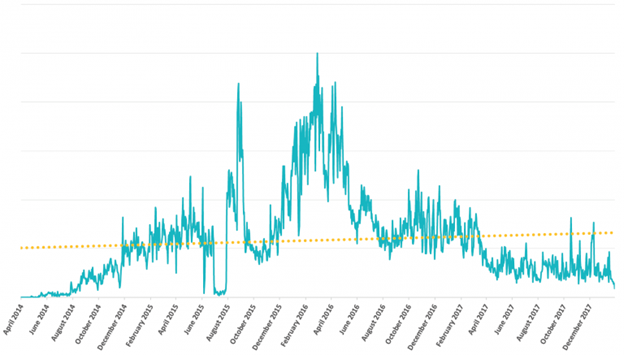
Согласно телеметрии ESET, в 2017 году доля программ-вымогателей для Android снижалась, несмотря на рост общего числа угроз для этой платформы. Тем не менее, в 2018 году возможны новые всплески активности вымогателей, включая DoubleLocker.

Пользователям смартфонов и планшетов на Android рекомендуется соблюдать базовые меры предосторожности: загружать приложения только с официальных площадок, изучать отзывы и оценки.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru