



Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

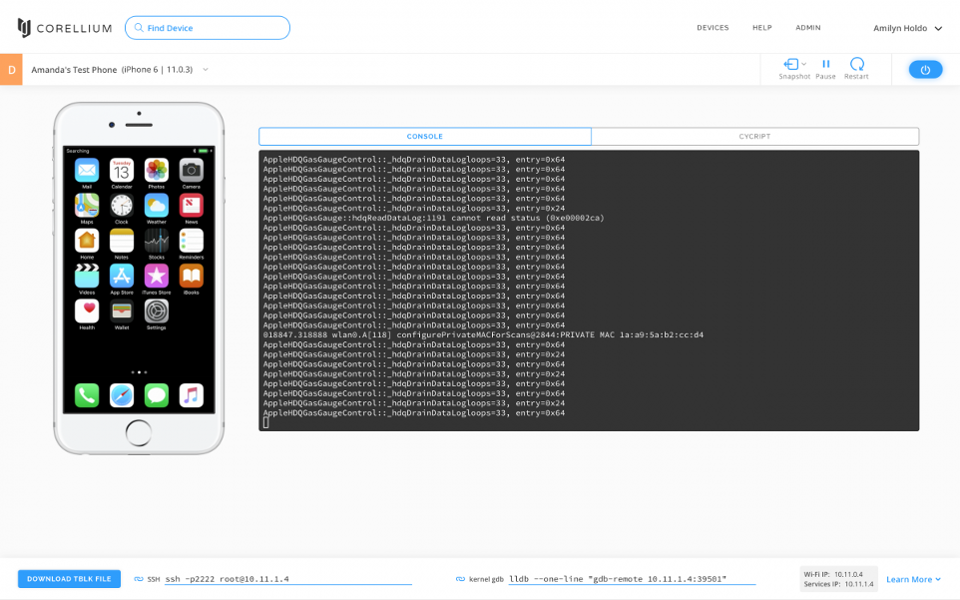
Новый инструмент Corellium поможет создать виртуальные копии iPhone и iPad, работающие с последней версией iOS. С помощью такой программы разработчики и специалисты смогут опробовать весь спектр — от поиска уязвимостей, до тестирования своих приложений в системах Apple.

Помимо этого, Corellium позволяет приостановить и вернуть любые изменения, произведенные в оболочке, а также просмотреть внутренний код для понимания того, что происходит в системе. Новое виртуальное устройство Apple можно создать за 10 минут, так что любые критические сбои не страшны.

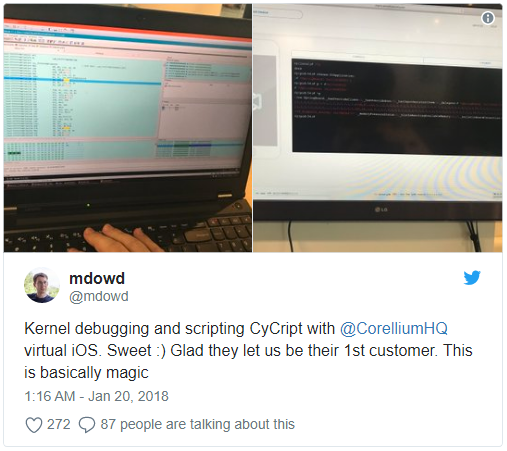
Различные специалисты, занимающиеся созданием джейлбрейков, уже заинтересовались инструментов. Например, глава Azimuth Марк Дауд опубликовал в Twitter запись, в которой назвал новую разработку «чистой магией».

Другого известного джейлбрейкера Никиса Бассена заинтересовала возможность поиска ошибок в ядре, самом глубоком уровне операционной системы, без необходимости работы с реальным устройством.

Corellium также отличает возможность работы с новейшими 64-битными системами, однако не обошлось и без минусов — несмотря на то, что Corellium имитирует камеру, USB и Wi-Fi, подключиться к сотовой сети он не сможет.

В начале февраля была опубликована демо-версия, в которой удалось создать виртуальную копию iPhone 6 за считанные минуты. Тогда было отмечено, что реальным преимуществом программного обеспечения является его способность приостанавливать работу устройства и проверять его на ошибки или другие проблемы с кодом.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru