



IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

Honeypot-приманки NewSky Security детектировали новый IoT-ботнет, получивший имя DoubleDoor. Отличительной особенностью данного вида является использование двух разных бэкдоров для атаки модемов ZyXEL PK5001Z.

Ботнет использует эксплойты для двух уязвимостей:

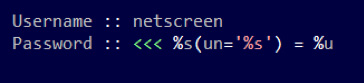
CVE-2015–7755, затрагивает программное обеспечение брандмауэра ScreenOS, что позволяет злоумышленникам получить доступ к «демонам» (daemons) telnet и SSH, используя произвольное имя пользователя в сочетании с определенным жестко запрограммированным паролем. DoubleDoor использует netscreen в качестве имени пользователя.

Эта брешь была обнаружена в декабре 2015 года и, как предполагается, использовалась спонсируемыми государством киберпреступниками.

CVE-2016–10401, бэкдор для устройств ZyXEL PK5001Z. После того, как злоумышленники пройдут защиту фаервола, она выполняют простую атаку на основе пароля, целью которой является получение базовой учетной записи с повышенными правами — admin:CenturyL1nk.

Затем атакующие используют CVE-2016–10401 для повышения прав до суперпользователя, конкретно этот эксплойт использовался в атаках ботнета Mirai.

Еще одна интересная особенность DoubleDoor заключается в использовании рандомизированных строк для вызова оболочки и проверки успешного заражения устройства IoT.

«Многие злоумышленники используют разные строки для этой цели. Например, имя ботнета (MIRAI, ASUNA, MASUTA, SATORI) или же собственный псевдоним, например, daddyl33t. DoubleDoor избегает этого подхода и использует случайную 8-символьную строку в каждой атаке, это делается для запутывания следов», — пишут эксперты NewSky Security.

Уточняется, что уязвимая настройка (брандмауэр NetScreen + Zyxel-модем) чаще встречается в корпоративной среде, чем в частных домах, поэтому есть предположение, что злоумышленники нацелились именно на корпорации.

«Получение контроля над маршрутизаторами корпоративной среды может быть более ценным для злоумышленника, поскольку это может дать толчок целенаправленным IoT-атакам», — отмечают исследователи.

Подпишитесь на новости

Клиентов уходящих провайдеров предложили переводить к крупным операторам

Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.

О предложении сообщают  «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.

Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.

Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.

Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.

Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.

RSS: Новости на портале Anti-Malware.ru