



IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

Honeypot-приманки NewSky Security детектировали новый IoT-ботнет, получивший имя DoubleDoor. Отличительной особенностью данного вида является использование двух разных бэкдоров для атаки модемов ZyXEL PK5001Z.

Ботнет использует эксплойты для двух уязвимостей:

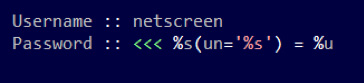
CVE-2015–7755, затрагивает программное обеспечение брандмауэра ScreenOS, что позволяет злоумышленникам получить доступ к «демонам» (daemons) telnet и SSH, используя произвольное имя пользователя в сочетании с определенным жестко запрограммированным паролем. DoubleDoor использует netscreen в качестве имени пользователя.

Эта брешь была обнаружена в декабре 2015 года и, как предполагается, использовалась спонсируемыми государством киберпреступниками.

CVE-2016–10401, бэкдор для устройств ZyXEL PK5001Z. После того, как злоумышленники пройдут защиту фаервола, она выполняют простую атаку на основе пароля, целью которой является получение базовой учетной записи с повышенными правами — admin:CenturyL1nk.

Затем атакующие используют CVE-2016–10401 для повышения прав до суперпользователя, конкретно этот эксплойт использовался в атаках ботнета Mirai.

Еще одна интересная особенность DoubleDoor заключается в использовании рандомизированных строк для вызова оболочки и проверки успешного заражения устройства IoT.

«Многие злоумышленники используют разные строки для этой цели. Например, имя ботнета (MIRAI, ASUNA, MASUTA, SATORI) или же собственный псевдоним, например, daddyl33t. DoubleDoor избегает этого подхода и использует случайную 8-символьную строку в каждой атаке, это делается для запутывания следов», — пишут эксперты NewSky Security.

Уточняется, что уязвимая настройка (брандмауэр NetScreen + Zyxel-модем) чаще встречается в корпоративной среде, чем в частных домах, поэтому есть предположение, что злоумышленники нацелились именно на корпорации.

«Получение контроля над маршрутизаторами корпоративной среды может быть более ценным для злоумышленника, поскольку это может дать толчок целенаправленным IoT-атакам», — отмечают исследователи.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru