



Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Исследователями Malwarebytes был задокументирован пример вредоносных атак на планшеты и смартфоны под управлением Android, целью которых было установить на устройства майнер для добычи цифровой валюты.

«Впервые эту кампанию мы обнаружили в конце января, однако, судя по всему, она действовала с ноября 2017 года. В рамках этой кампании злоумышленники перенаправляли миллионы пользователей Android-устройств на специально разработанную страницу, которая добывала криптовалюту, используя ресурсы пользовательских устройств», — пишут исследователи.

Эксперты предполагают, что цифра зараженных устройств может быть еще выше, так как некоторые из злонамеренных доменов на данный момент не идентифицированы.

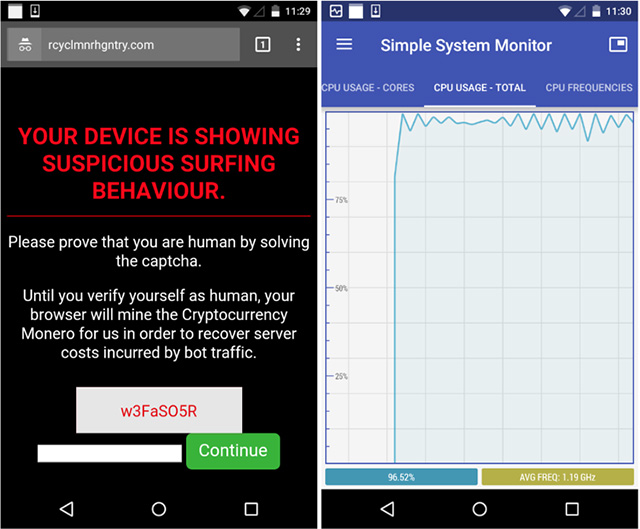
Сама атака представляет собой следующее — пользователи перенаправляются по цепочкам на вредоносные веб-сайты. Примечательно, что пользователям Internet Explorer и Chrome подсовывались сайты с якобы технической поддержкой (на самом деле, мошеннические), а пользователей Android направляли на добывающие криптовалюту сайты.

Эксперты отметили интересную уловку — на вредоносной странице имеется предупреждение, что браузер пользователя будет майнить криптовалюту до тех пор, пока пользователь не подтвердит, что он не робот, решив CAPTCHA. Но все это делается, чтобы придать процессу хоть какую-то легитимность, так как CAPTCHA является ненастоящей.

На двух вредоносных доменах, обнаруженных экспертами, были зафиксированы 66 миллионов посетителей с ноября 2017 года.

Специалисты рекомендуют пользователям Android обратить внимание на установленные в системе приложения, так как есть сведения, что именно вредоносные приложения являются виновниками этих редиректов.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru